了解為什麼你不應該自建認證系統,以及數十個這樣做的團隊後來怎樣
JWT 解碼器
/你的資料 100% 私隱 - JWT 完全在你的設備上進行解碼和編碼。
JWT
解碼的標頭
解碼的有效載荷
公共密鑰
了解 JWT
所有你關心的關於 JWT 的資訊,以及分步指導如何在不同框架中驗證 JWT。
什麼是 JWT?
JWT (JSON Web Token)是一種自包含的、無狀態的令牌,它以結構化和可讀的格式攜帶信息。無論你是在保護 API 或採用基於令牌的身份驗證,JWT 都是一個強大的工具,因為它們:
- 無狀態: JWT 是自包含的,不需要服務器端狀態來驗證。JWT 可以透過簽名來確保數據的完整性。
- 跨服務兼容性: JWT 可以輕鬆地在不同的服務之間共享和驗證。
- 可擴展性: JWT 的有效載荷可以包含自定義聲明,允許靈活的授權和資訊共享。
JWT 的結構
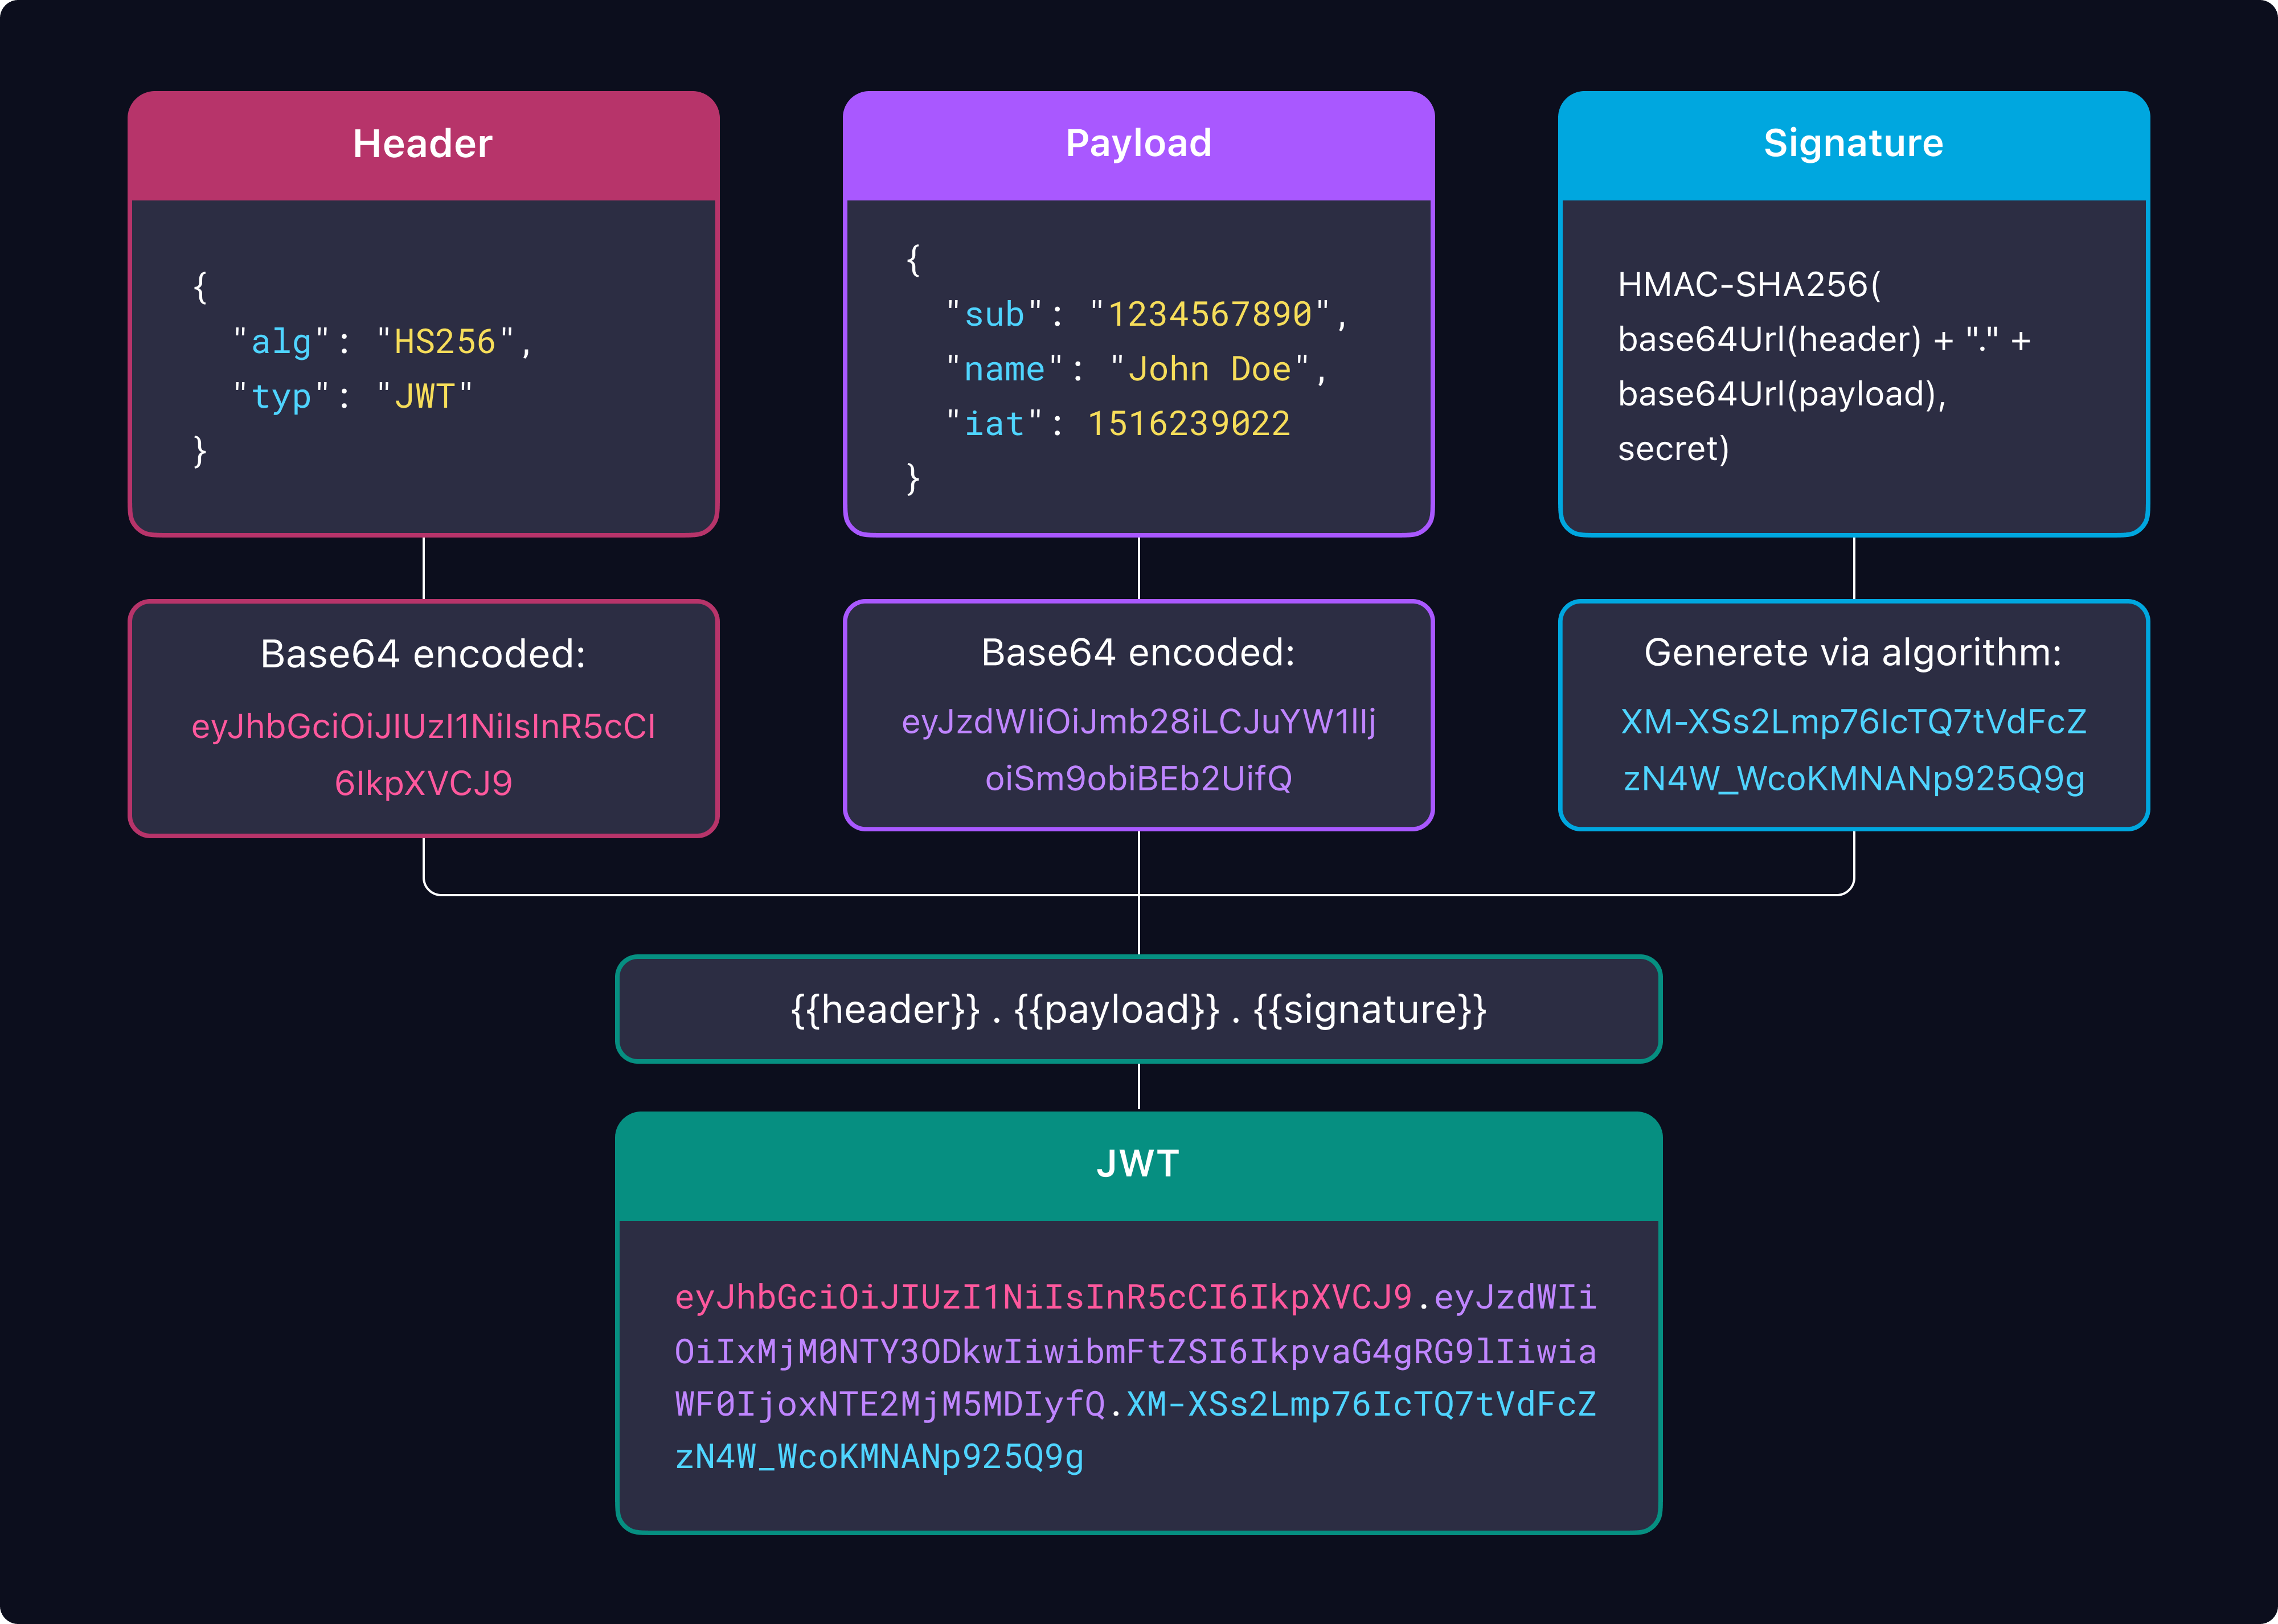
一個典型的 JWT 被分為三部分,每部分都以 Base64URL 編碼,並且以句點(.)分隔:
- 標頭 - 包含元數據,例如簽名算法(例如,HS256 或 RS256)和令牌的類型(JWT)。
- 有效載荷 - 包含實際資料,例如用戶 ID、用戶配置文件、過期時間或範圍。
- 簽名 - 標頭、有效載荷的哈希組合,並使用秘密密鑰進行保護。其目的是確保令牌的完整性,並確認它未被更改
此結構使得 JWT 可以在各方之間提供一種緊湊、可靠的資料傳輸方式。
JWT 中常見的令牌聲明
聲明是有效載荷的一部分,包含關鍵資訊。以下是供你參考的標準化註冊聲明:
| 聲明 | 全名 | 描述 |
|---|---|---|
iss | 發行者 | 發行 JWT 的實體,例如授權伺服器。 |
sub | 主題 | 識別 JWT 的主題,通常代表經過身份驗證的用戶。 |
aud | 觀眾 | 指定可以接受和處理令牌的收件人。這可以是多個受眾的值陣列,也可以是一個受眾的單一值。 |
exp | 過期時間 | 設置令牌的過期時間,之後令牌變得無效。這有助於透過限制令牌的有效時間來防止重播攻擊。 |
nbf | 不早於 | 使令牌只有在此時間戳之後才有效。當時鐘無法訪問時,這非常有用。 |
iat | 發行時間 | 令牌被創建的時間。這可用於確定令牌的年齡。 |
jti | JWT ID | 令牌的唯一標識符,用於防止相同令牌被多次使用(例如,在重播攻擊中)。 |
根據授權伺服器的規範和配置,可能會在有效載荷中包含其他聲明,以支持特定的用例。你也可以向 JWT 添加自定義聲明,以滿足獨特的業務需求。
ID 令牌在 OpenID Connect 中使用,它包含有關經過身份驗證的用戶的聲明,例如配置文件資訊(例如,名稱,電子郵件等)。訪問令牌在 OAuth 2.0 中使用,它代表用戶或應用程序授予對特定資源或 API 的訪問權限。
注意: 不要在 JWT 聲明中存儲私人或敏感資訊。儘管 JWT 聲明是編碼的(使用 Base64URL),但它們不是加密的。這意味著任何擁有令牌的人都可以解碼它並查看聲明,即使他們無法在不使簽名失效的情況下更改它。在必要時使用加密或其他安全的方法來保護敏感數據。
什麼時候使用 JWT?
在以下場景中,JWT 特別有用:
- 微服務架構: 在多個服務之間進行無狀態身份驗證。
- 單點登錄(SSO)系統: 允許使用一次身份驗證訪問多個應用程序。
- 移動應用程序: 高效地維持跨 API 調用的用戶會話。
- 高流量應用程序: 減少高流量環境中的數據庫負載。
- 跨源資源共享(CORS): 簡化跨多個域的身份驗證。
- 無伺服器架構: 在伺服器端會話困難的情況下,提供無狀態身份驗證。
如何驗證 JWT?
必須驗證 JWT 的完整性,以確保其標頭和有效載荷未被篡改。以下是在流行編程環境中驗證 JWT 的分步示例:
- 在 Ruby 中驗證 JWTGrape / Ruby on Rails / Sinatra
- 在 .NET 中驗證 JWTASP.NET Core
- 在 Java 中驗證 JWTMicronaut / Quarkus / Spring Boot / Vert.x Web
- 在 PHP 中驗證 JWTLaravel / Lumen / Symfony
- 在 Python 中驗證 JWTDjango / Django REST / FastAPI / Flask
- 在 Go 中驗證 JWTChi / Echo / Fiber / Gin
- 在 Node.js 中驗證 JWTExpress / Fastify / Hapi / Koa / NestJS
- 在 Rust 中驗證 JWTActix Web / Axum / Rocket
相關的 JWT 主題
所有你關心的關於 JWT 的資訊,以及分步指導如何在不同框架中驗證 JWT。
- JWT 算法:EC vs. RSA深入了解 JWT 的簽名算法,例如 EC 和 RSA,並了解如何為你的應用選擇最安全和高效的方法。
- ID 令牌 & 訪問令牌 & 刷新令牌你知道 ID 令牌、訪問令牌和刷新令牌的具體目的嗎?從 JWT 的角度了解它們在身份驗證和授權過程中的角色。
- 自定義 JWT 令牌聲明JWT 如何實現細粒度的訪問控制?比較 RBAC (基於角色的訪問控制)和 ABAC (基於屬性的訪問控制)以找到最適合你的應用的解決方案。
- 不透明令牌 vs. JWT 令牌探索 JWT 和不透明令牌之間的核心差異,發現為什麼 JWT 以其高性能和可擴展性成為現代身份驗證的選擇。
- API 授權:API 密鑰 vs. 基本身份驗證 vs. OAuth JWT 令牌探索三種常見的 API 授權機制及其優缺點。深入了解有關使用 OAuth JWT 令牌保護 API 的最佳實踐。
- JWT vs. 基於會話的身份驗證基於會話的身份驗證依賴於伺服器端存儲來維持用戶的會話,而基於令牌的身份驗證則允許客戶端與伺服器之間的無狀態和可擴展的通信。發現 JWT 如何革命性地提高 API 安全性,並為什麼它成為現代身份驗證的首選方法
- OAuth 2.0 & OIDC & SAML像 OAuth、OpenID Connect (OIDC)、SAML、SSO 和 JWT 這樣的時髦術語經常出現在身份和訪問管理 (IAM)的領域,但它們是什麼意思?它們如何協同工作?