Dia um: quarenta linhas de código
Email, password, faz o hash, guarda, compara no login. Limpo e feito.
É exatamente por isso que todas as equipas começam aqui, e porque a autenticação parece ser algo que se faz numa tarde.
Dezenas de equipas B2B contaram-nos a mesma história. Começa como uma página de login simples. Depois, o tráfego real começa a passar por ela e transforma-se silenciosamente em infraestrutura de identidade: a base de todo o teu produto.
Toda a autenticação feita em casa começa com algumas linhas de código. O problema começa depois do lançamento, quando cada pequena decisão se transforma num modelo que todo o teu produto assume como certo.
Email, password, faz o hash, guarda, compara no login. Limpo e feito.
É exatamente por isso que todas as equipas começam aqui, e porque a autenticação parece ser algo que se faz numa tarde.
Quem conta como utilizador. A que organização pertence. Que sessões ainda são confiáveis. Como o acesso é retirado.
Limites de taxa, MFA e o seu fluxo de recuperação, sessões, tokens de refresh, um modelo de organização que é muito mais do que um booleano is_admin. Cada resposta que dás transforma-se numa regra que o produto assume silenciosamente.
Trocar a página de login no papel significava reconstruir a base de identidade no código.
Um SaaS de 20 anos tentou passar para email como nome do utilizador. As verificações de permissões estavam espalhadas por centenas de módulos. Ninguém aprovava, por isso arrastou-se até não dar mais.
Faz login durante anos sem problemas. Depois, uma mudança de negócio transforma "suficiente" em "obstáculo" de um dia para o outro. Estas três situações acontecem com quase todos os produtos que escalam.
O primeiro grande contrato chega e a aquisição quer SSO através do próprio Entra ou Google Workspace. Depois querem SAML e OIDC, porque o cliente seguinte usa outra coisa. Cada cliente tem uma configuração de identidade diferente e quase nenhum trabalho reutilizável.
Sabe mais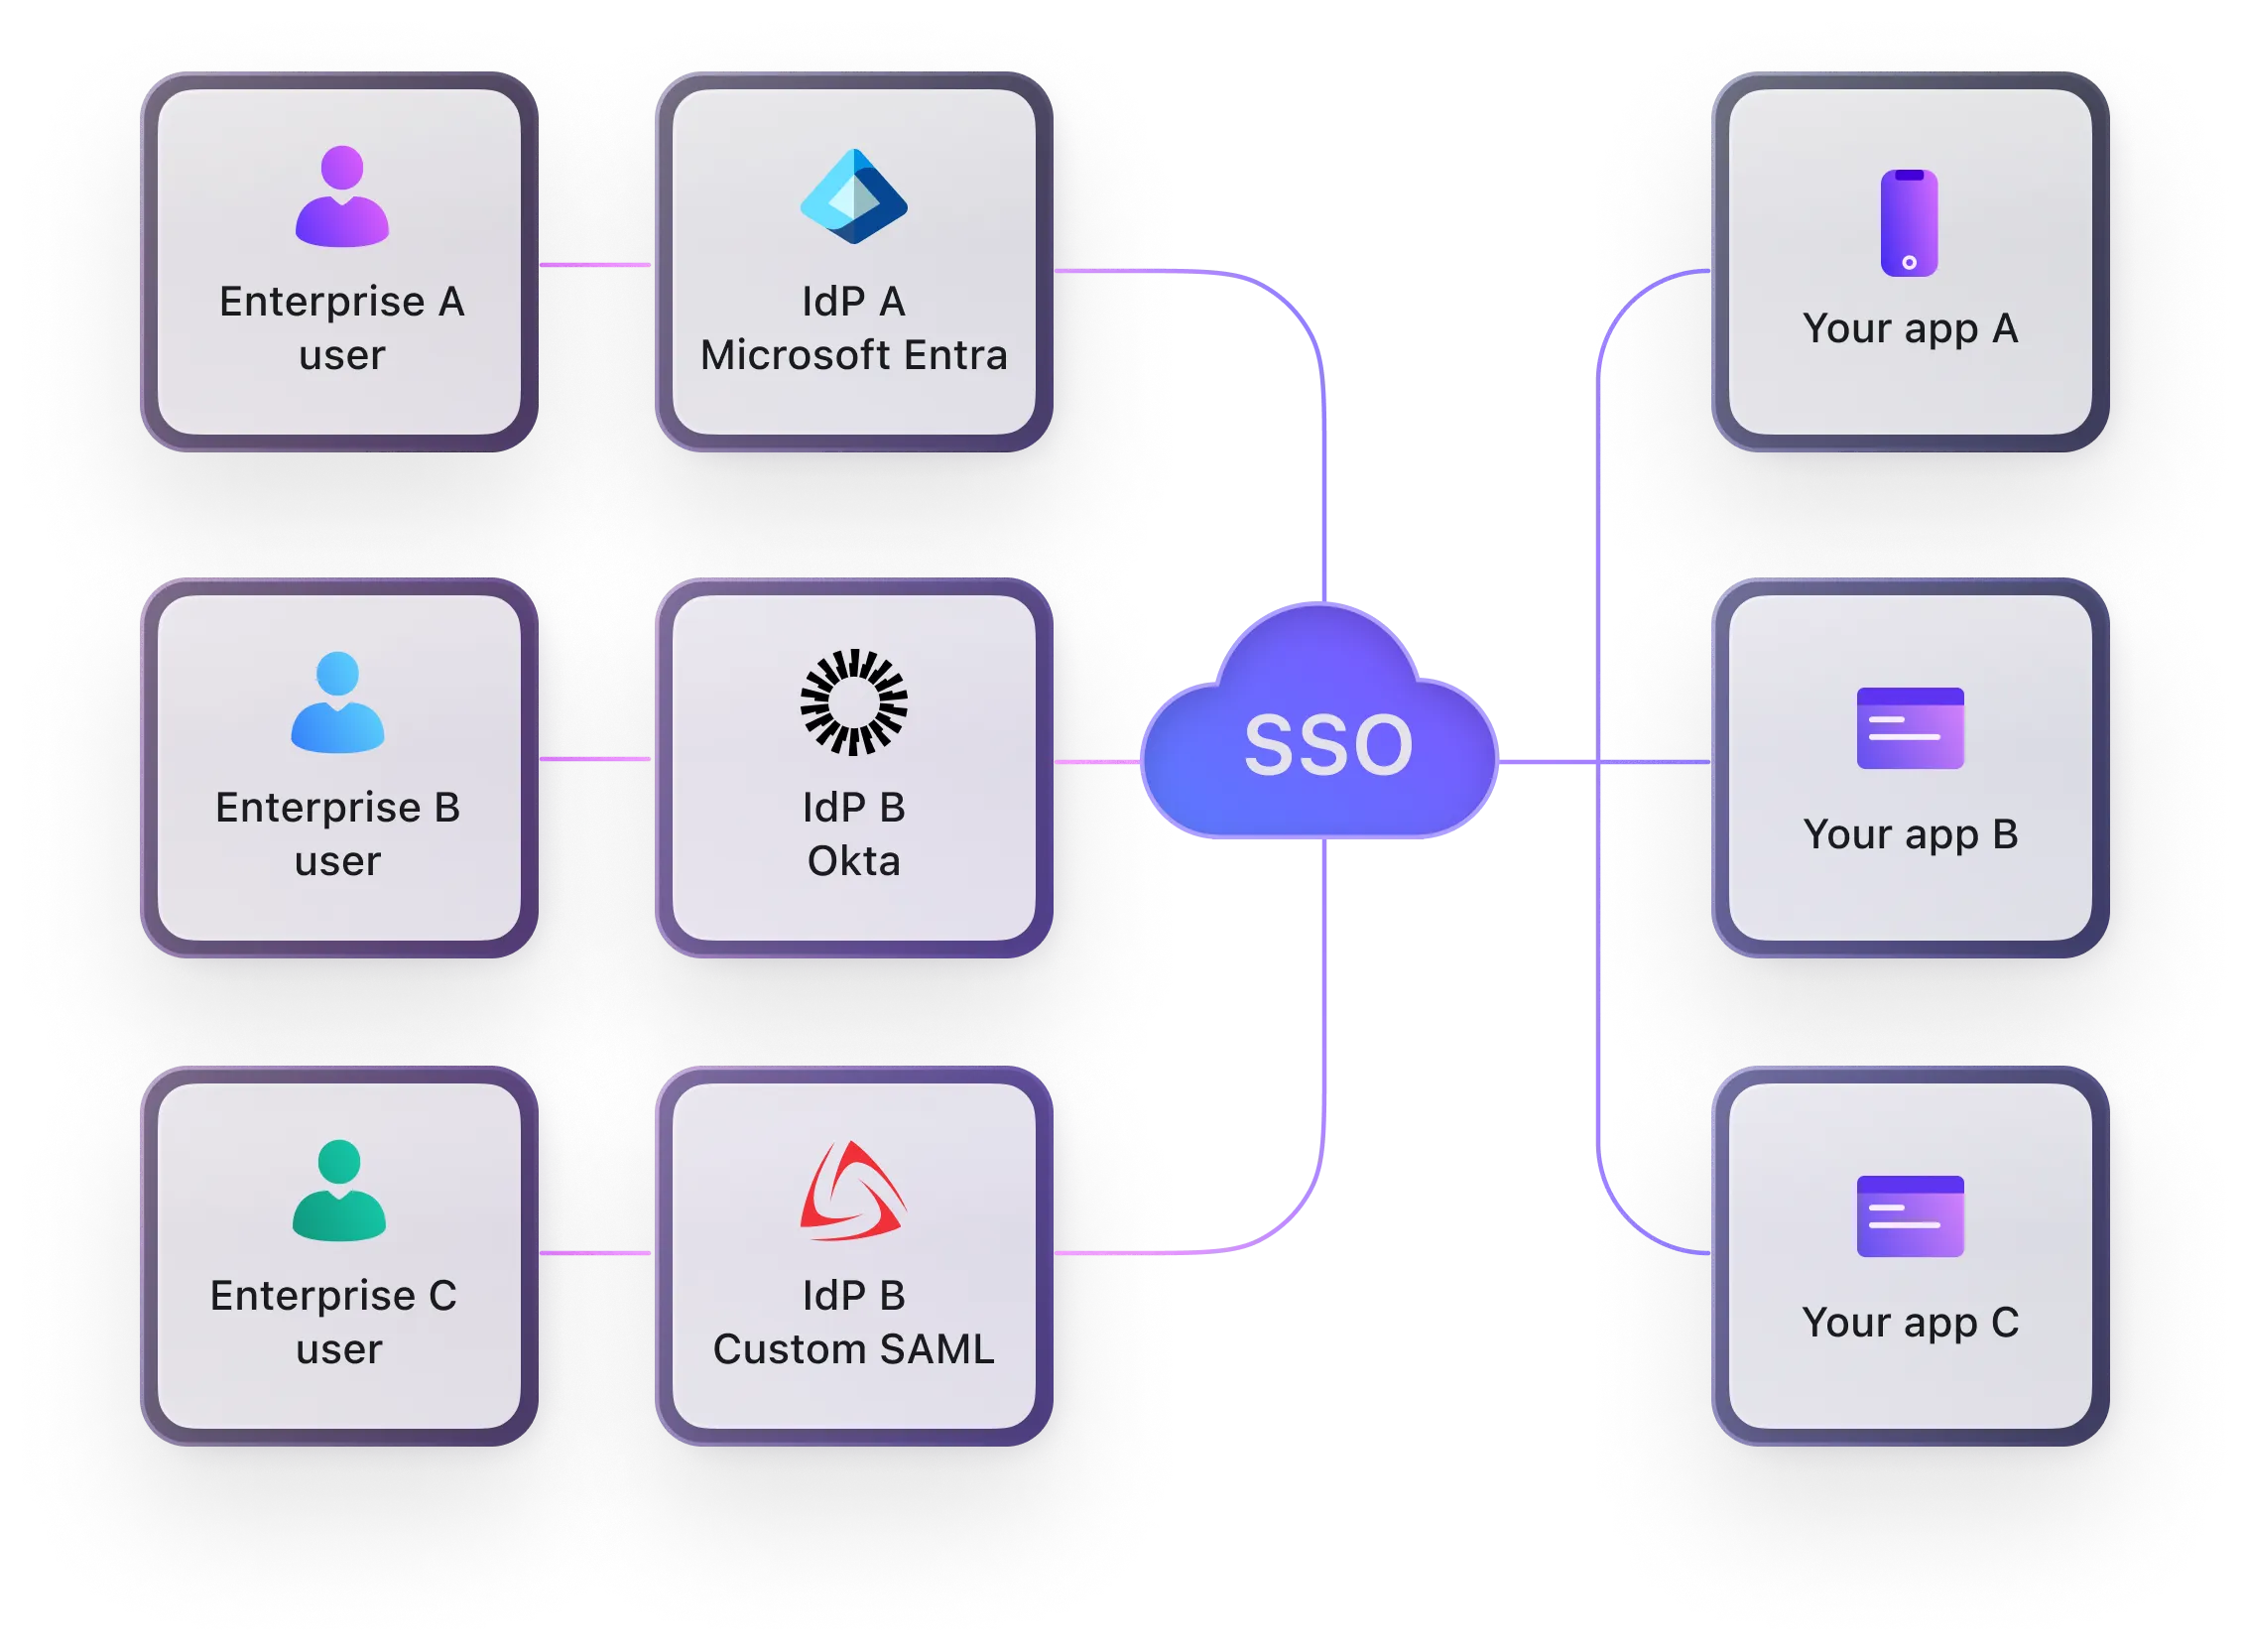
Dividida por organização, por produto, muitas vezes herdada em aquisições. "Unificar identidade" soa a funcionalidade; em código significa redefinir o que conta como um utilizador e uma organização.
Sabe mais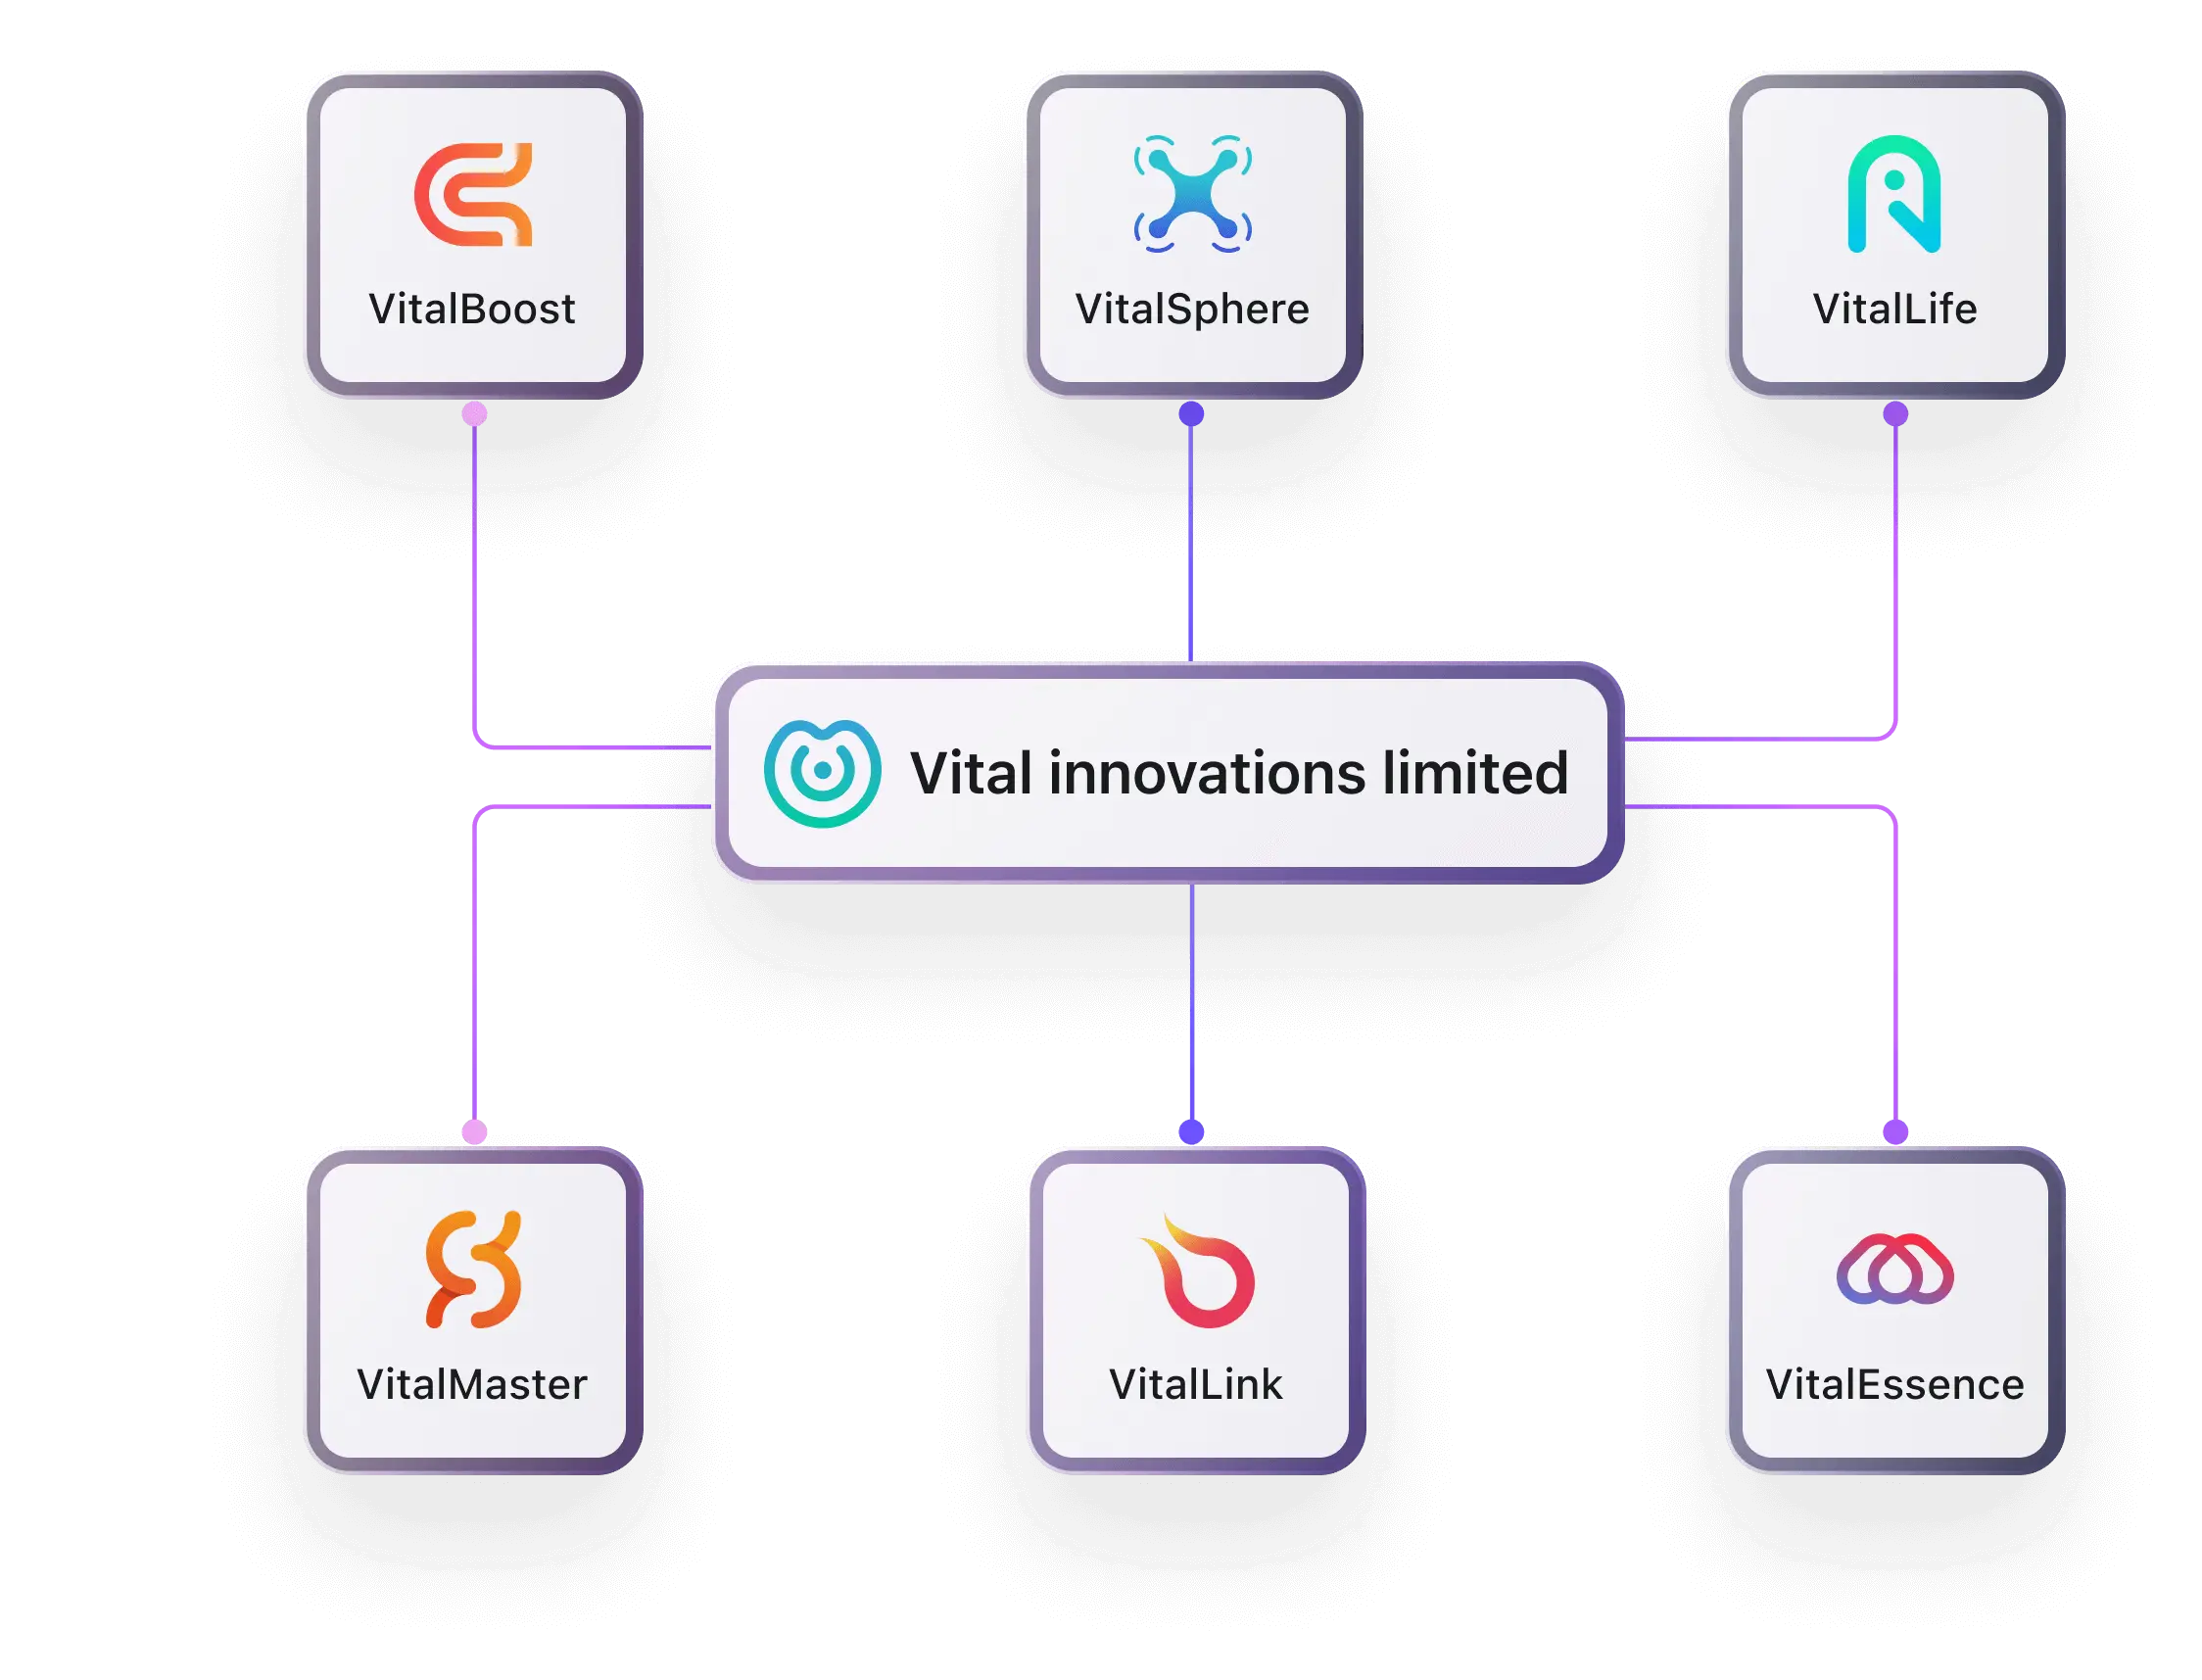
Já não são só pessoas num browser. Agentes, servidores MCP e linhas de comando afirmam atuar por um utilizador. E a tua autenticação só sabe como fazer login de pessoas numa página.
Sabe mais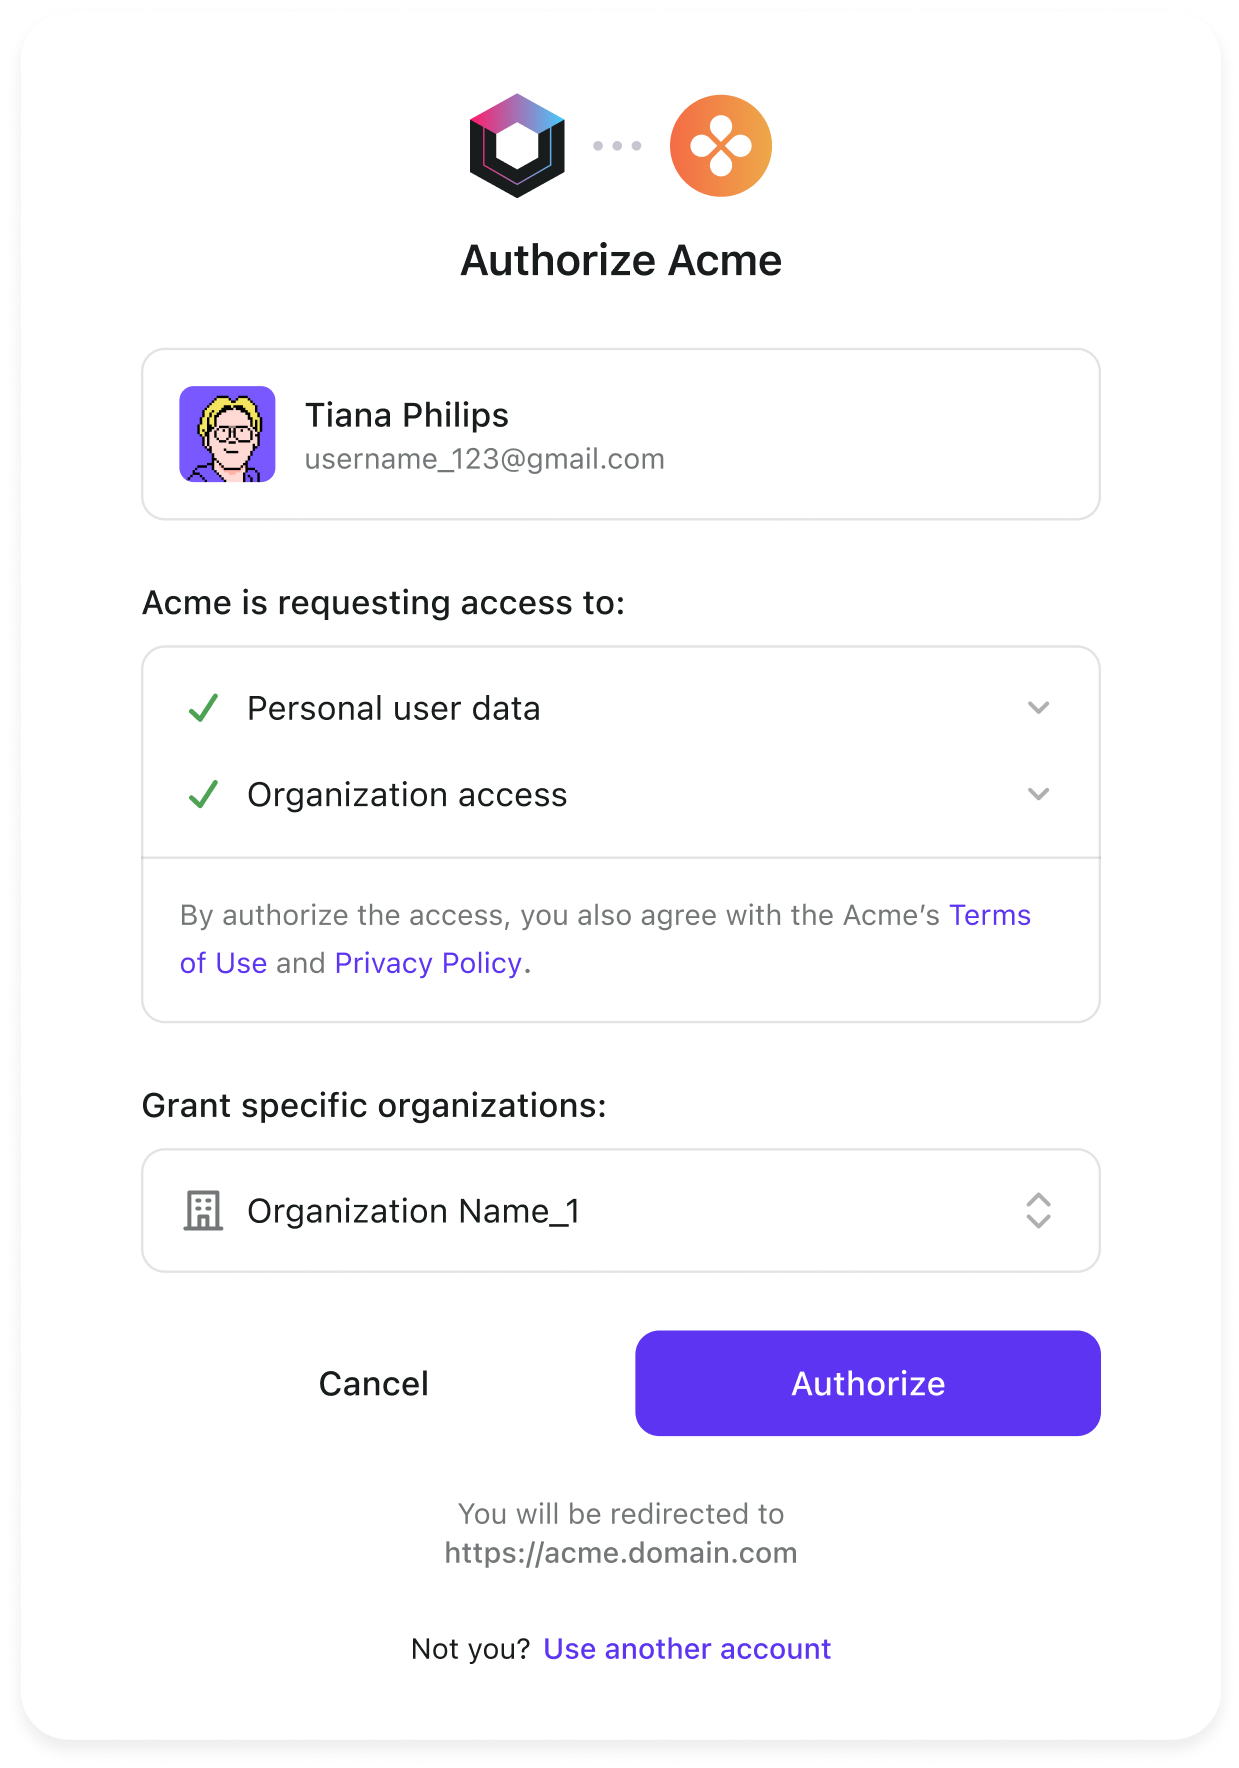
A primeira versão é barata: alguns engenheiros, algumas semanas e está feito. Depois alimentas aquilo todos os anos com tempo de engenharia que devia estar no teu produto principal.
Nunca recebes uma fatura com "autenticação".
Pagas em meses de trabalho, prazos falhados, dívida de segurança e retrabalho. Uma organização de membros construiu o seu próprio para evitar uma licença; cinco anos depois, a manutenção já custou mais do que teria custado comprar.
O contexto crítico está na cabeça de alguém, não na documentação.
Qual cliente está configurado de que forma, porque uma migração passada foi feita de determinada maneira. Quando essa pessoa está fora, o pipeline empresarial para. Quando sai, leva tudo com ela.
Nenhum cliente te paga um cêntimo a mais por teres escrito o teu próprio servidor OAuth.
A autenticação tem de ser fiável. Mas "fiável" não é o mesmo que "construído por ti". Para a maioria dos produtos é uma dependência crítica, não um fator de diferenciação. São coisas muito diferentes.
A autenticação madura já cobre as funcionalidades: SSO, MFA, organizações, login unificado, acesso de agentes. A verdadeira diferença é se podes sair. Não troques milhares de linhas tuas por ficares preso a outra solução.
OIDC, OAuth e JWTs assinados com RS256 que já compreendes. Lê as claims de um token normal, sem API específica de fornecedor para aprenderes.
Se for open source e auto-hospedável, podes sair quando quiseres. Não troques o teu sistema personalizado por algo hospedado do qual também não consegues sair.
Cobrar por utilizadores registados ou ativos mensais segue uma tabela que só cresce. Em escala, isso é um imposto ao crescimento, exatamente aquilo que leva as equipas a construir o seu próprio.
Exporta os dados dos utilizadores quando quiseres. E entregar estes dados sensíveis a um especialista protege-te do risco de guardar PII que nunca devias ter guardado.
O Logto é open source, pode ser alojado por ti, ou oferecido como serviço na Cloud. Login, MFA, SSO e RBAC prontos a usar em OIDC padrão. A faturação segue os tokens, e no dia que quiseres sair, a porta está sempre aberta.
Não. Demos iniciais, ferramentas internas, projetos de validação pontual ou autorizações muito específicas que não podem ser feitas com soluções prontas podem justificar construir o teu próprio, ou parte dele. O que deves evitar é assumir por engano um pedaço genérico e de longo prazo de infraestrutura de identidade, colocando-o debaixo da manutenção de uma equipa de negócio.
Autenticação responde "quem és tu". Autorização responde "o que podes fazer". Num verdadeiro SaaS, as duas coisas são difíceis de separar: utilizadores, organizações, funções, permissões, sessões, claims dos tokens, e logs de auditoria misturam-se todos. Por isso, ao substituir um sistema de autenticação, não basta olhar para a página de login.
Porque SSO empresarial significa integrar o teu produto com o sistema de identidade do cliente. Clientes diferentes usam IdPs, protocolos, campos de claims, certificados e modelos de organização diferentes. Conectar o primeiro cliente não significa que todos os outros sejam copy-paste. Normalmente, acaba por ser trabalho manual que só um engenheiro percebe.
Sim, mas normalmente não se faz uma migração completa de uma vez só. O caminho realista é migrar por camadas: colocar novos registos, novos logins, e novo SSO empresarial na nova plataforma de identidade primeiro, e migrar os utilizadores existentes gradualmente no próximo login. Unifica primeiro o diretório de utilizadores e o modelo de organização, depois evolui as permissões ao longo do tempo, mantendo sempre opção de rollback e logs de auditoria.
Porque introduzem um novo caso: um cliente a aceder a recursos em nome do utilizador. Se o sistema antigo só foi pensado para pessoas a fazer login numa página, vai ter dificuldade em saber a quem é emitido o token, quais os seus escopos, como revogar, e quem aparece nos logs de auditoria. No fundo é a mesma classe de mudança de negócio que o SSO empresarial, só com um novo gatilho.