JWT Kod çözücü
/Verileriniz %100 özeldir -- JWT tamamen cihazınızda dekode edilir ve encode edilir.
JWT hakkında bilgi edinin
JWT ile ilgili tüm bilgileri ve çeşitli çerçevelerde JWT'yi doğrulamak için adım adım kılavuzu içerir.
JWT nedir?
JWT (JSON Web Token), yapılandırılmış ve okunabilir bir formatta bilgi taşıyan, kendine ait olan, durum bilgisi içermeyen bir tokendir. Bir API'yi korurken veya uygulamanız için belirtek tabanlı kimlik doğrulaması kullanırken, JWT çok güçlü bir araçtır çünkü:
- Durumsuz: JWT'ler kendine ait olduğu için sunucu tarafında duruma ihtiyaç duymaz. JWT, imzalar yoluyla veri bütünlüğünü sağlayabilir.
- Hizmetler arası uyumluluk: JWT'ler farklı hizmetler arasında kolayca paylaşılabilir ve doğrulanabilir.
- Genişletilebilir: JWT'nin yükü, esnek yetkilendirme ve bilgi paylaşımı sağlamak için özel iddialar içerebilir.
JWT'nin yapısı
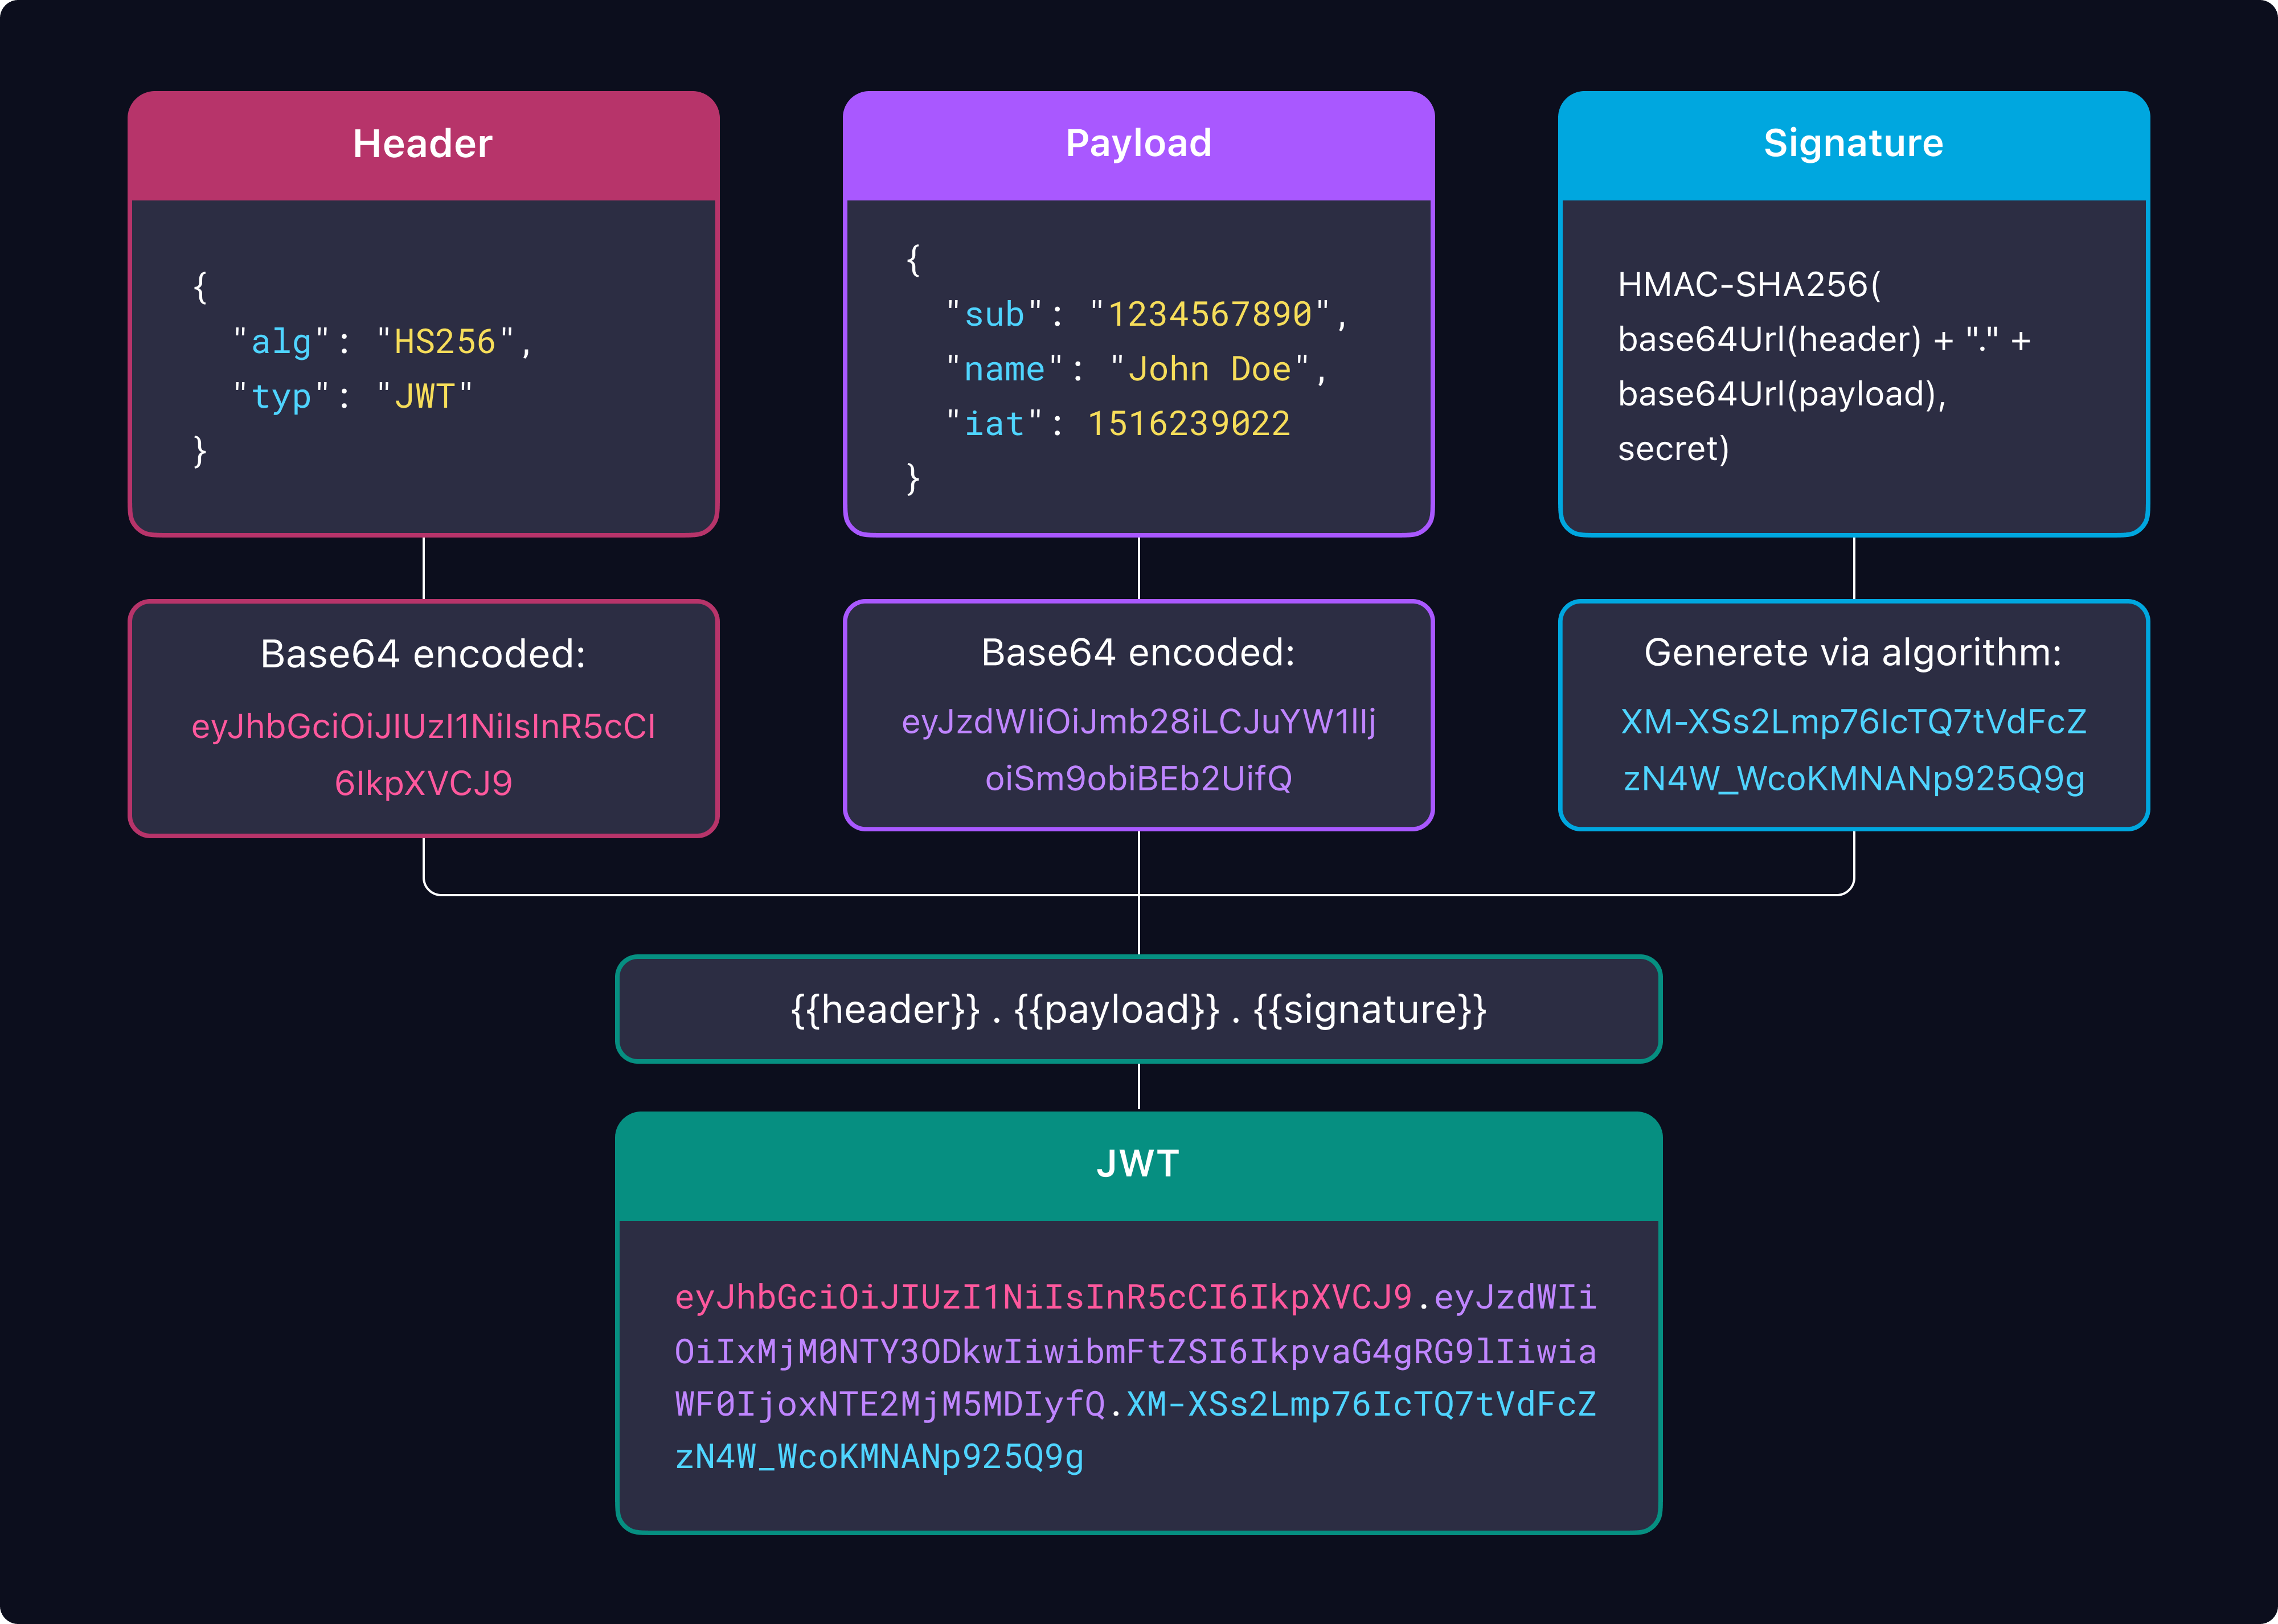
Tipik bir JWT, her biri Base64URL ile kodlanmış ve nokta (.) ile ayrılmış üç kısma ayrılır:
- Başlık - İmzalama algoritması (ör. HS256 veya RS256) ve token türü (JWT) gibi meta verileri içerir.
- Yük - Kullanıcı kimliği, kullanıcı profili, son kullanma süresi veya kapsamlar gibi gerçek verileri içerir.
- İmza - Başlık, Yük ve bir gizli anahtar kullanılarak güvence altına alınmış bir kombinasyonudur. Amacı, token'in bütünlüğünü sağlamak ve değiştirilmediğinden emin olmaktır.
Bu yapı, JWT'lerin taraflar arasında bilgi iletimini kompakt ve güvenli bir şekilde sağlamasını mümkün kılar.
JWT'de yaygın token iddiaları
İddialar, yükün bir parçasıdır ve anahtar bilgileri içerir. İşte referansınız için standartlaştırılmış Kayıtlı İddialar:
| İddialar | Tam adı | Açıklama |
|---|---|---|
iss | İhraç Eden | JWT'yi ihraç eden varlık, örneğin yetkilendirme sunucusu. |
sub | Konu | JWT'nin konusu olan kullanıcıyı tanımlar, genellikle kimliği doğrulanmış kullanıcıyı temsil eder. |
aud | Hedef Kitle | Belirtilen alıcıların token'i kabul edebileceğini ve işleyebileceğini belirler. Bu, birden çok izleyici için bir değer dizisi veya tek bir alıcı için tek bir değer olabilir. |
exp | Bitiş Zamanı | Token'in geçersiz hale geleceği son bir tarih belirler. Bu, token'in ne kadar süreyle geçerli olduğunu sınırlayarak yeniden oynatma saldırılarını önlemeye yardımcı olur. |
nbf | Öncesi Geçerli Değil | Token'in sadece bu zaman damgasından sonra geçerli olmasını sağlar. Saatlere erişilemediği durumlarda faydalıdır. |
iat | Veriliş Tarihi | Token'in ne zaman oluşturulduğunu belirtir. Bu, token'in yaşını belirlemede kullanılabilir. |
jti | JWT Kimliği | Token için benzersiz bir tanımlayıcı, aynı token'in (ör. yeniden oynatma saldırılarında) birden fazla kez kullanılmasını önlemek için kullanışlıdır. |
Belirtime ve yetkilendirme sunucusunun yapılandırmasına bağlı olarak, belirli kullanımlar için yükte ek iddialar bulunabilir. Ayrıca, benzersiz iş gereksinimlerini karşılamak için JWT'ye özel iddialar ekleyebilirsiniz.
Dikkat: Özel veya hassas bilgileri JWT iddialarında depolamayın. JWT iddiaları kodlanır (Base64URL kullanılarak), ancak şifrelenmez. Bu, token'e sahip olan herkesin iddiaları görebileceği anlamına gelir, ancak imzayı geçersiz hale getirmeden değiştiremezler. Gerektiğinde hassas bilgilerin güvenliğini sağlamak için şifreleme veya diğer güvenli yöntemleri kullanın.
JWT ne zaman kullanılmalı?
JWT'ler aşağıdaki senaryolarında özellikle faydalı olabilir:
- Mikro hizmet mimarisi: Birden çok hizmet arasında durumsuz kimlik doğrulama için.
- Tek oturum açma (SSO) sistemleri: Birden fazla uygulamaya tek bir kimlik doğrulamayla erişim sağlamak.
- Mobil uygulamalar: API çağrıları arasında kullanıcı oturumlarını verimli bir şekilde sürdürmek.
- Yoğun trafikli uygulamalar: Yüksek hacimli ortamlarda veritabanı yükünü azaltmak.
- Çapraz kaynak paylaşımı (CORS): Birden fazla alan arasında kimlik doğrulamasını basitleştirmek.
- Sunucusuz mimariler: Sunucu tarafı oturumların zor olduğu yerlerde durumsuz kimlik doğrulama sağlamak.
JWT nasıl doğrulanır?
Bir JWT'nin bütünlüğü, başlığı ve yükünün değiştirilmediğinden emin olmak için doğrulanmalıdır. Aşağıda popüler programlama ortamlarında JWT'leri doğrulamak için adım adım örnekler bulunur:
- Ruby içinde JWT doğrulaGrape / Ruby on Rails / Sinatra
- .NET içinde JWT doğrulaASP.NET Core
- Java içinde JWT doğrulaMicronaut / Quarkus / Spring Boot / Vert.x Web
- PHP içinde JWT doğrulaLaravel / Lumen / Symfony
- Python içinde JWT doğrulaDjango / Django REST / FastAPI / Flask
- Go içinde JWT doğrulaChi / Echo / Fiber / Gin
- Node.js içinde JWT doğrulaExpress / Fastify / Hapi / Koa / NestJS
- Rust içinde JWT doğrulaActix Web / Axum / Rocket
İlgili JWT konuları
JWT ile ilgili tüm bilgileri ve çeşitli çerçevelerde JWT'yi doğrulamak için adım adım rehber içerir.
- JWT algoritmaları: EC vs. RSAJWT'nin imza algoritmalarına, örneğin EC ve RSA, ve uygulamanız için en güvenli ve verimli yöntemi seçmeyi öğrenin.
- Kimlik tokeni & Erişim tokeni & Yenileme tokeniKimlik Tokenleri, Erişim Tokenleri ve Yenileme tokenlerinin belirli amaçlarını biliyor musunuz? Kimlik doğrulama ve yetkilendirme süreçlerinde rollerini JWT perspektifinden anlayın.
- Özel JWT token iddialarıJWT nasıl ince ayrıntılı erişim kontrolünü sağlar? RBAC (Role-Based Access Control) ve ABAC (Attribute-Based Access Control) karşılaştırarak uygulamanız için en iyi çözümü bulun.
- Opak token vs. JWT tokenJWT ve Opak Tokenler arasındaki temel farklılıkları keşfedin ve neden JWT'nin yüksek performansı ve ölçeklenebilirliği ile modern kimlik doğrulama tercihi haline geldiğini öğrenin.
- API yetkilendirme: API anahtarları vs. Temel kimlik doğrulama vs. OAuth JWT tokenleriÜç yaygın API yetkilendirme mekanizmasını ve onların avantajları ve dezavantajlarını araştırın. OAuth JWT tokenleri kullanarak API'lerinizi korumak için en iyi uygulamayı öğrenin.
- JWT vs. Oturum kimlik doğrulamasıOturum tabanlı doğrulama, kullanıcı oturumlarını sürdürmek için sunucu tarafı depolamaya dayanır, oysa belirtek tabanlı doğrulama, istemciler ve sunucular arasında durumsuz ve ölçeklenebilir iletişim sağlar. JWT'nin API güvenliğini nasıl devrim niteliğinde değiştirdiğini ve neden modern kimlik doğrulaması için tercih edilen seçim haline geldiğini keşfedin.
- OAuth 2.0 & OIDC & SAMLOAuth, OpenID Connect (OIDC), SAML, SSO ve JWT gibi şık terimler kimlik ve erişim yönetimi alanında sıklıkla kullanılır, ancak bunlar ne anlama gelir? Birlikte nasıl çalışırlar?
Daha Fazlasını Logto Cloud ile Keşfedin
Çalışma akışınızı basitleştirin ve Logto Cloud ile güvenli kullanıcı yönetimini sağlayın. OpenID Connect (OIDC) üzerine kurulu, ihtiyaçlarınızla ölçeklenmek üzere tasarlanmış güvenilir bir kimlik doğrulama ve yetkilendirme sistemi sağlamak için JWT'yi kullanır.