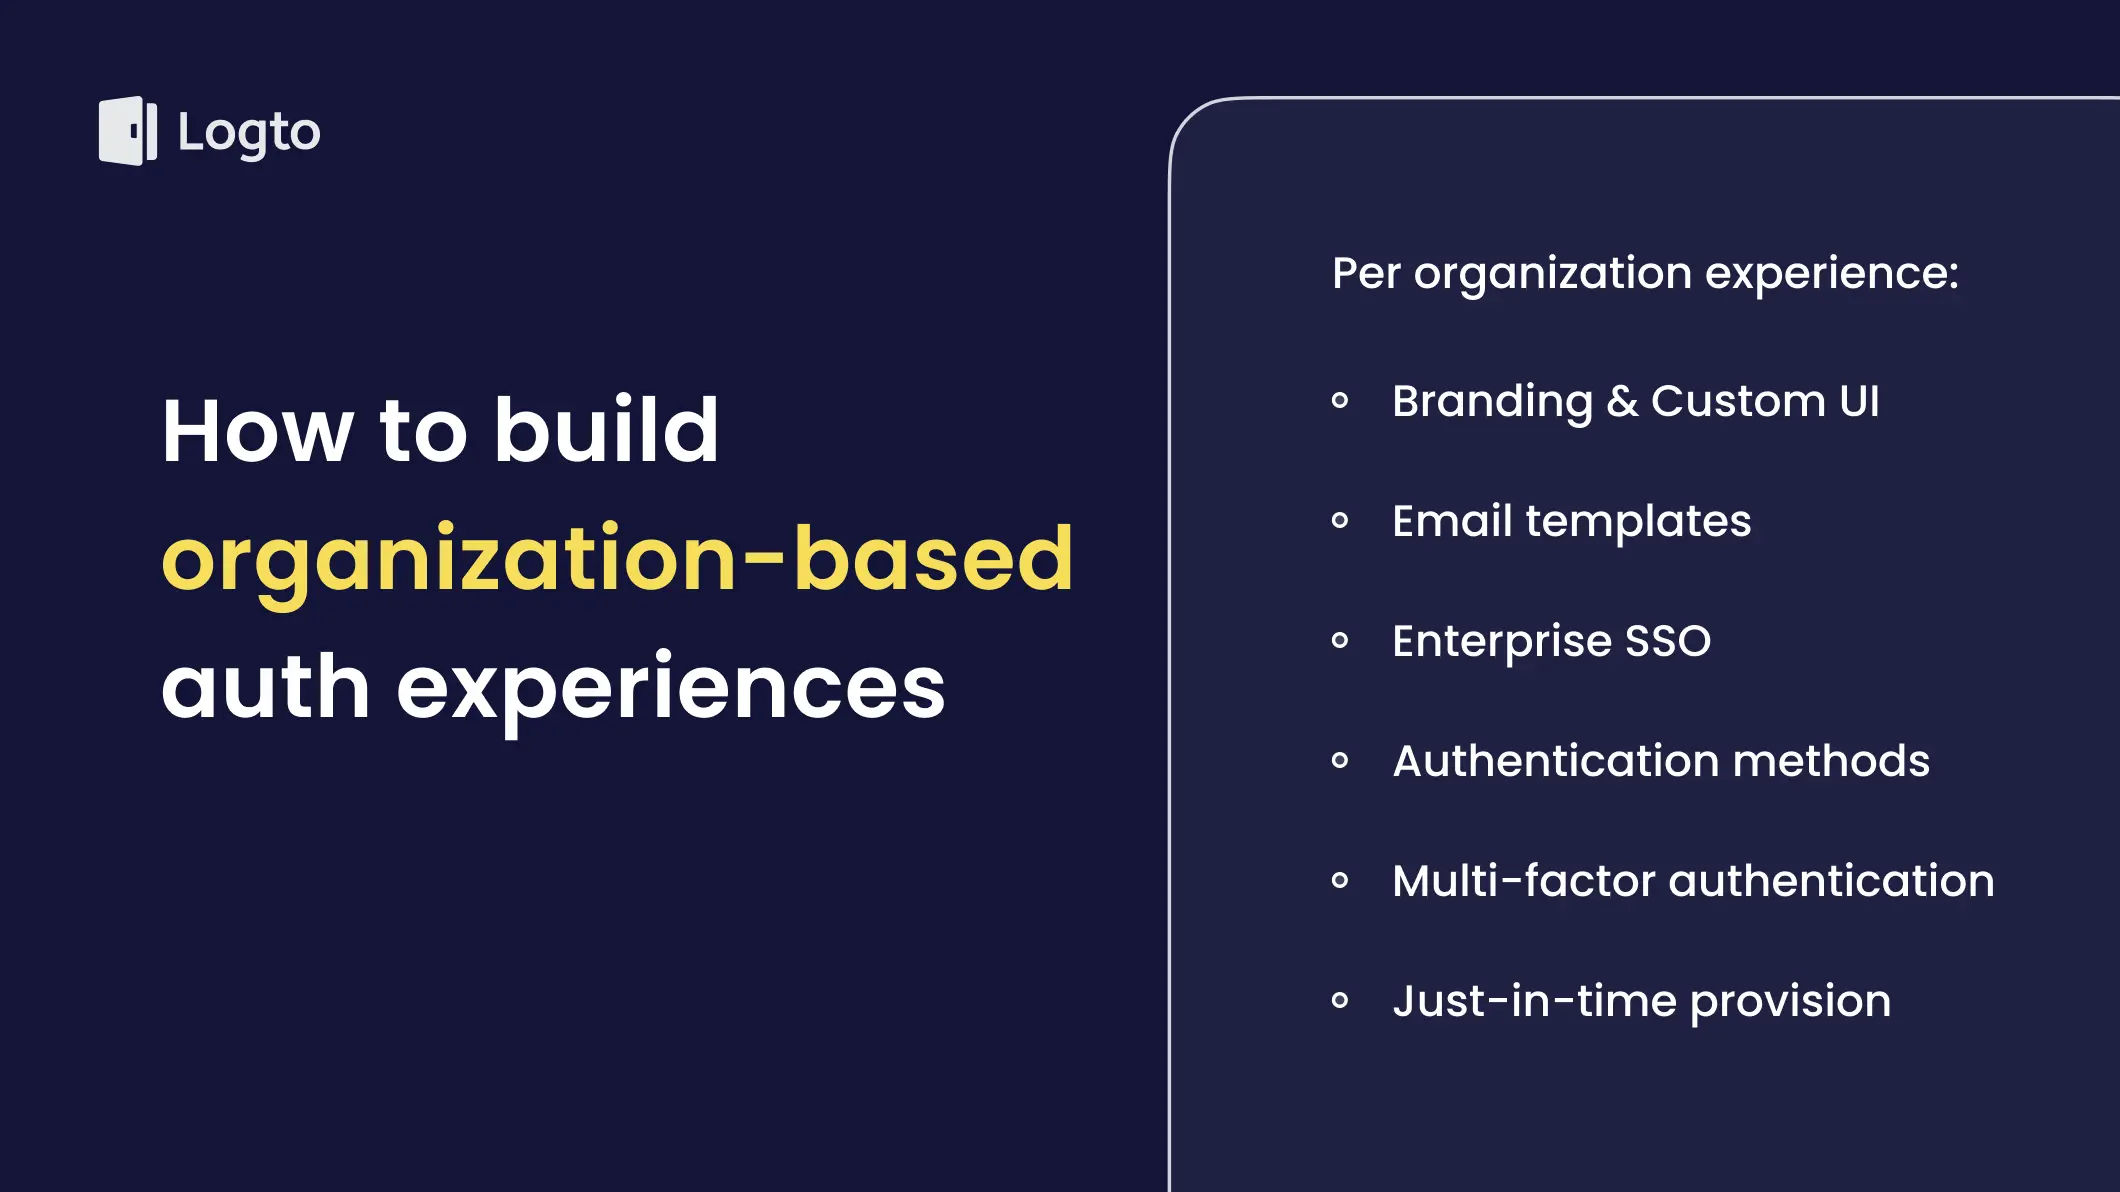
여러분의 SaaS 구조에 딱 맞게 Logto가 설계되었습니다.
전체 제품에 하나의 테넌트
모든 고객이 하나의 사용자 풀을 공유하며, 각 고객사는 자체 멤버와 역할을 가진 조직(Organization)으로 구분됩니다. 한 사람이 단일 계정으로 여러 고객 조직에 소속될 수 있습니다.
고객마다 별도의 테넌트
고객마다 독립된 제품을 구축해 제공하는 경우, 각 고객에게 전용 Logto 테넌트와 사용자 풀을 부여하고 수동 또는 Logto API로 자동 생성할 수 있습니다.
RBAC를 한 번 구축하면 모든 고객사가 공유합니다.
고객사 구성원을 위한 역할
역할과 권한 템플릿을 하나만 정의하세요. 기존 고객이든 신규 고객이든 코드 수정 없이 동일한 역할을 사용합니다.
머신(M2M)을 위한 역할
동일한 템플릿에 M2M(Machine-to-machine) 앱용 역할도 함께 담깁니다. 모든 고객 조직에 하나의 앱을 추가하면 작업이 한 번에 한 고객사용 토큰을 해당 고객의 머신 역할과 함께 발급받습니다. 고객사가 자체 자격 증명을 필요로 할 때는 전용 앱을 발급해 줄 수도 있습니다.
각 고객마다 고유의 브랜드와 로그인 방식을 제공합니다.
 Microsoft Entra ID
고객 고유의 합류 방식
사용자는 역할이 포함된 초대, 회사 이메일 도메인, 또는 회사 SSO를 통해 고객 조직에 합류합니다. 각 고객 조직마다 멤버들에게 MFA를 필수로 요구할 수도 있습니다.
엔지니어링 리소스 없이도 모든 고객사의 멤버를 체계적으로 관리하세요.
Logto 콘솔에서
클릭 몇 번으로 사용자를 조직에 추가하거나 역할을 변경할 수 있습니다.
고객사별 토큰과 전체 제품용 토큰.
특정 고객사 내부 호출
조직 토큰에는 고객사 ID와 해당 조직 내 호출자의 권한이 담깁니다. API가 이 ID를 확인하므로 한 고객이 다른 고객의 데이터에 절대 접근할 수 없습니다.