Dzień pierwszy: czterdzieści linijek kodu
Email, hasło, haszuj, zapisz, porównaj przy logowaniu. Czysto i gotowe.
Właśnie dlatego każdy zespół zaczyna od tego miejsca i dlatego uwierzytelnianie wydaje się czymś, co można zrobić w jedno popołudnie.
Dziesiątki zespołów B2B opowiedziały nam tę samą historię. Zaczyna się od prostego formularza logowania. Potem przez lata obsługuje prawdziwy ruch i po cichu staje się infrastrukturą tożsamości, na której opiera się cały Twój produkt.
Każdy samodzielny system uwierzytelniania zaczyna się od kilku linijek. Problemy pojawiają się po wdrożeniu, gdy każda z drobnych decyzji po cichu utrwala się w modelu, na którym opiera się Twój produkt.
Email, hasło, haszuj, zapisz, porównaj przy logowaniu. Czysto i gotowe.
Właśnie dlatego każdy zespół zaczyna od tego miejsca i dlatego uwierzytelnianie wydaje się czymś, co można zrobić w jedno popołudnie.
Kto liczy się jako użytkownik. Do której organizacji należy. Która sesja jest wciąż zaufana. Jak cofa się dostęp.
Limity, MFA i proces odzyskiwania, sesje, tokeny odświeżania, model organizacji, który to coś więcej niż tylko boolean is_admin. Każda decyzja, którą wdrażasz, staje się regułą, którą produkt po cichu zakłada.
Zamiana strony logowania na papierze znaczyła przebudowę fundamentów tożsamości w kodzie.
Jedna 20-letnia firma SaaS próbowała przejść na email jako nazwę użytkownika. Sprawdzanie uprawnień było w setkach modułów. Nikt nie chciał zatwierdzić zmian, więc trwało to miesiącami, aż w końcu się poddało.
Lata loguje użytkowników bez incydentów. Potem nagła zmiana biznesowa zamienia „wystarczy” na „przeszkodę” z dnia na dzień. Te trzy wyzwania pojawiają się niemal w każdym produkcie, który się rozwija.
Pierwszy duży kontrakt i dział zakupów chce SSO przez własne Entra lub Google Workspace. Potem i SAML, i OIDC, bo następny klient używa czegoś innego. Konfiguracja tożsamości każdego klienta jest inna, a prawie żadna praca się nie powtarza.
Dowiedz się więcej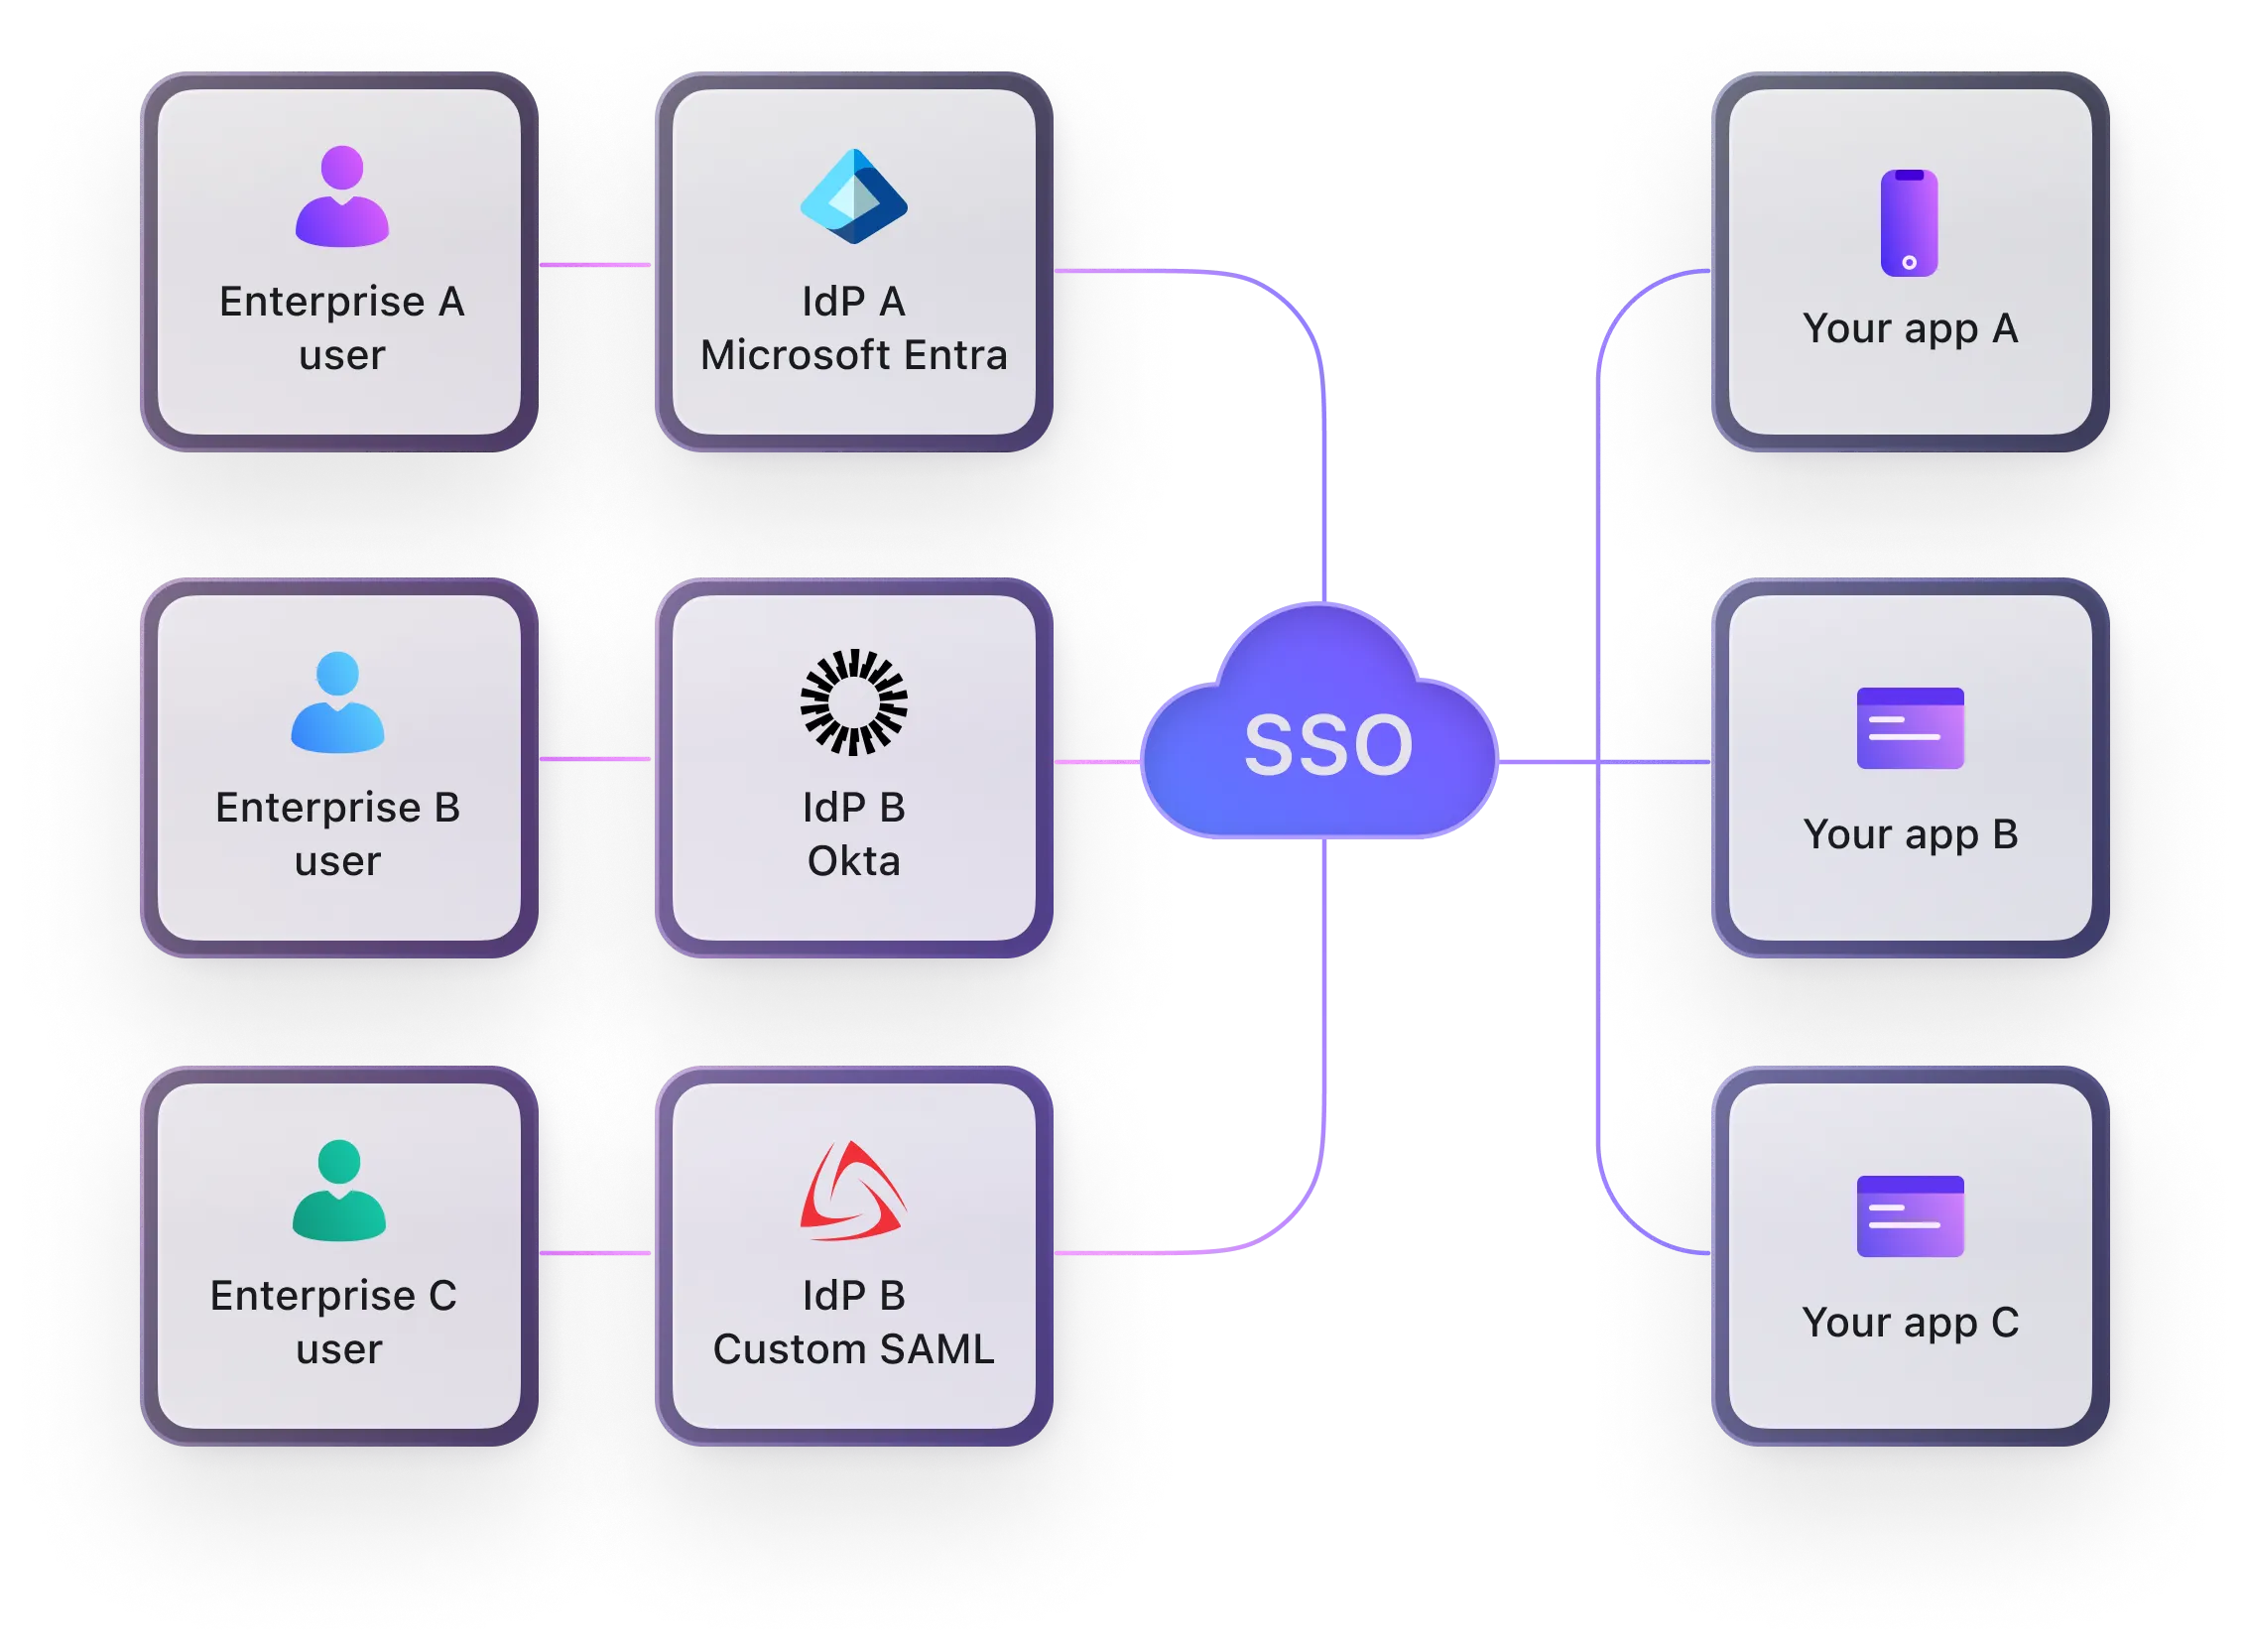
Podzielone według organizacji, podzielone według produktów, często przejęte przy okazji akwizycji. „Unifikacja tożsamości” brzmi jak funkcja; w kodzie oznacza przedefiniowanie tego, co oznacza jeden użytkownik i jedna organizacja.
Dowiedz się więcej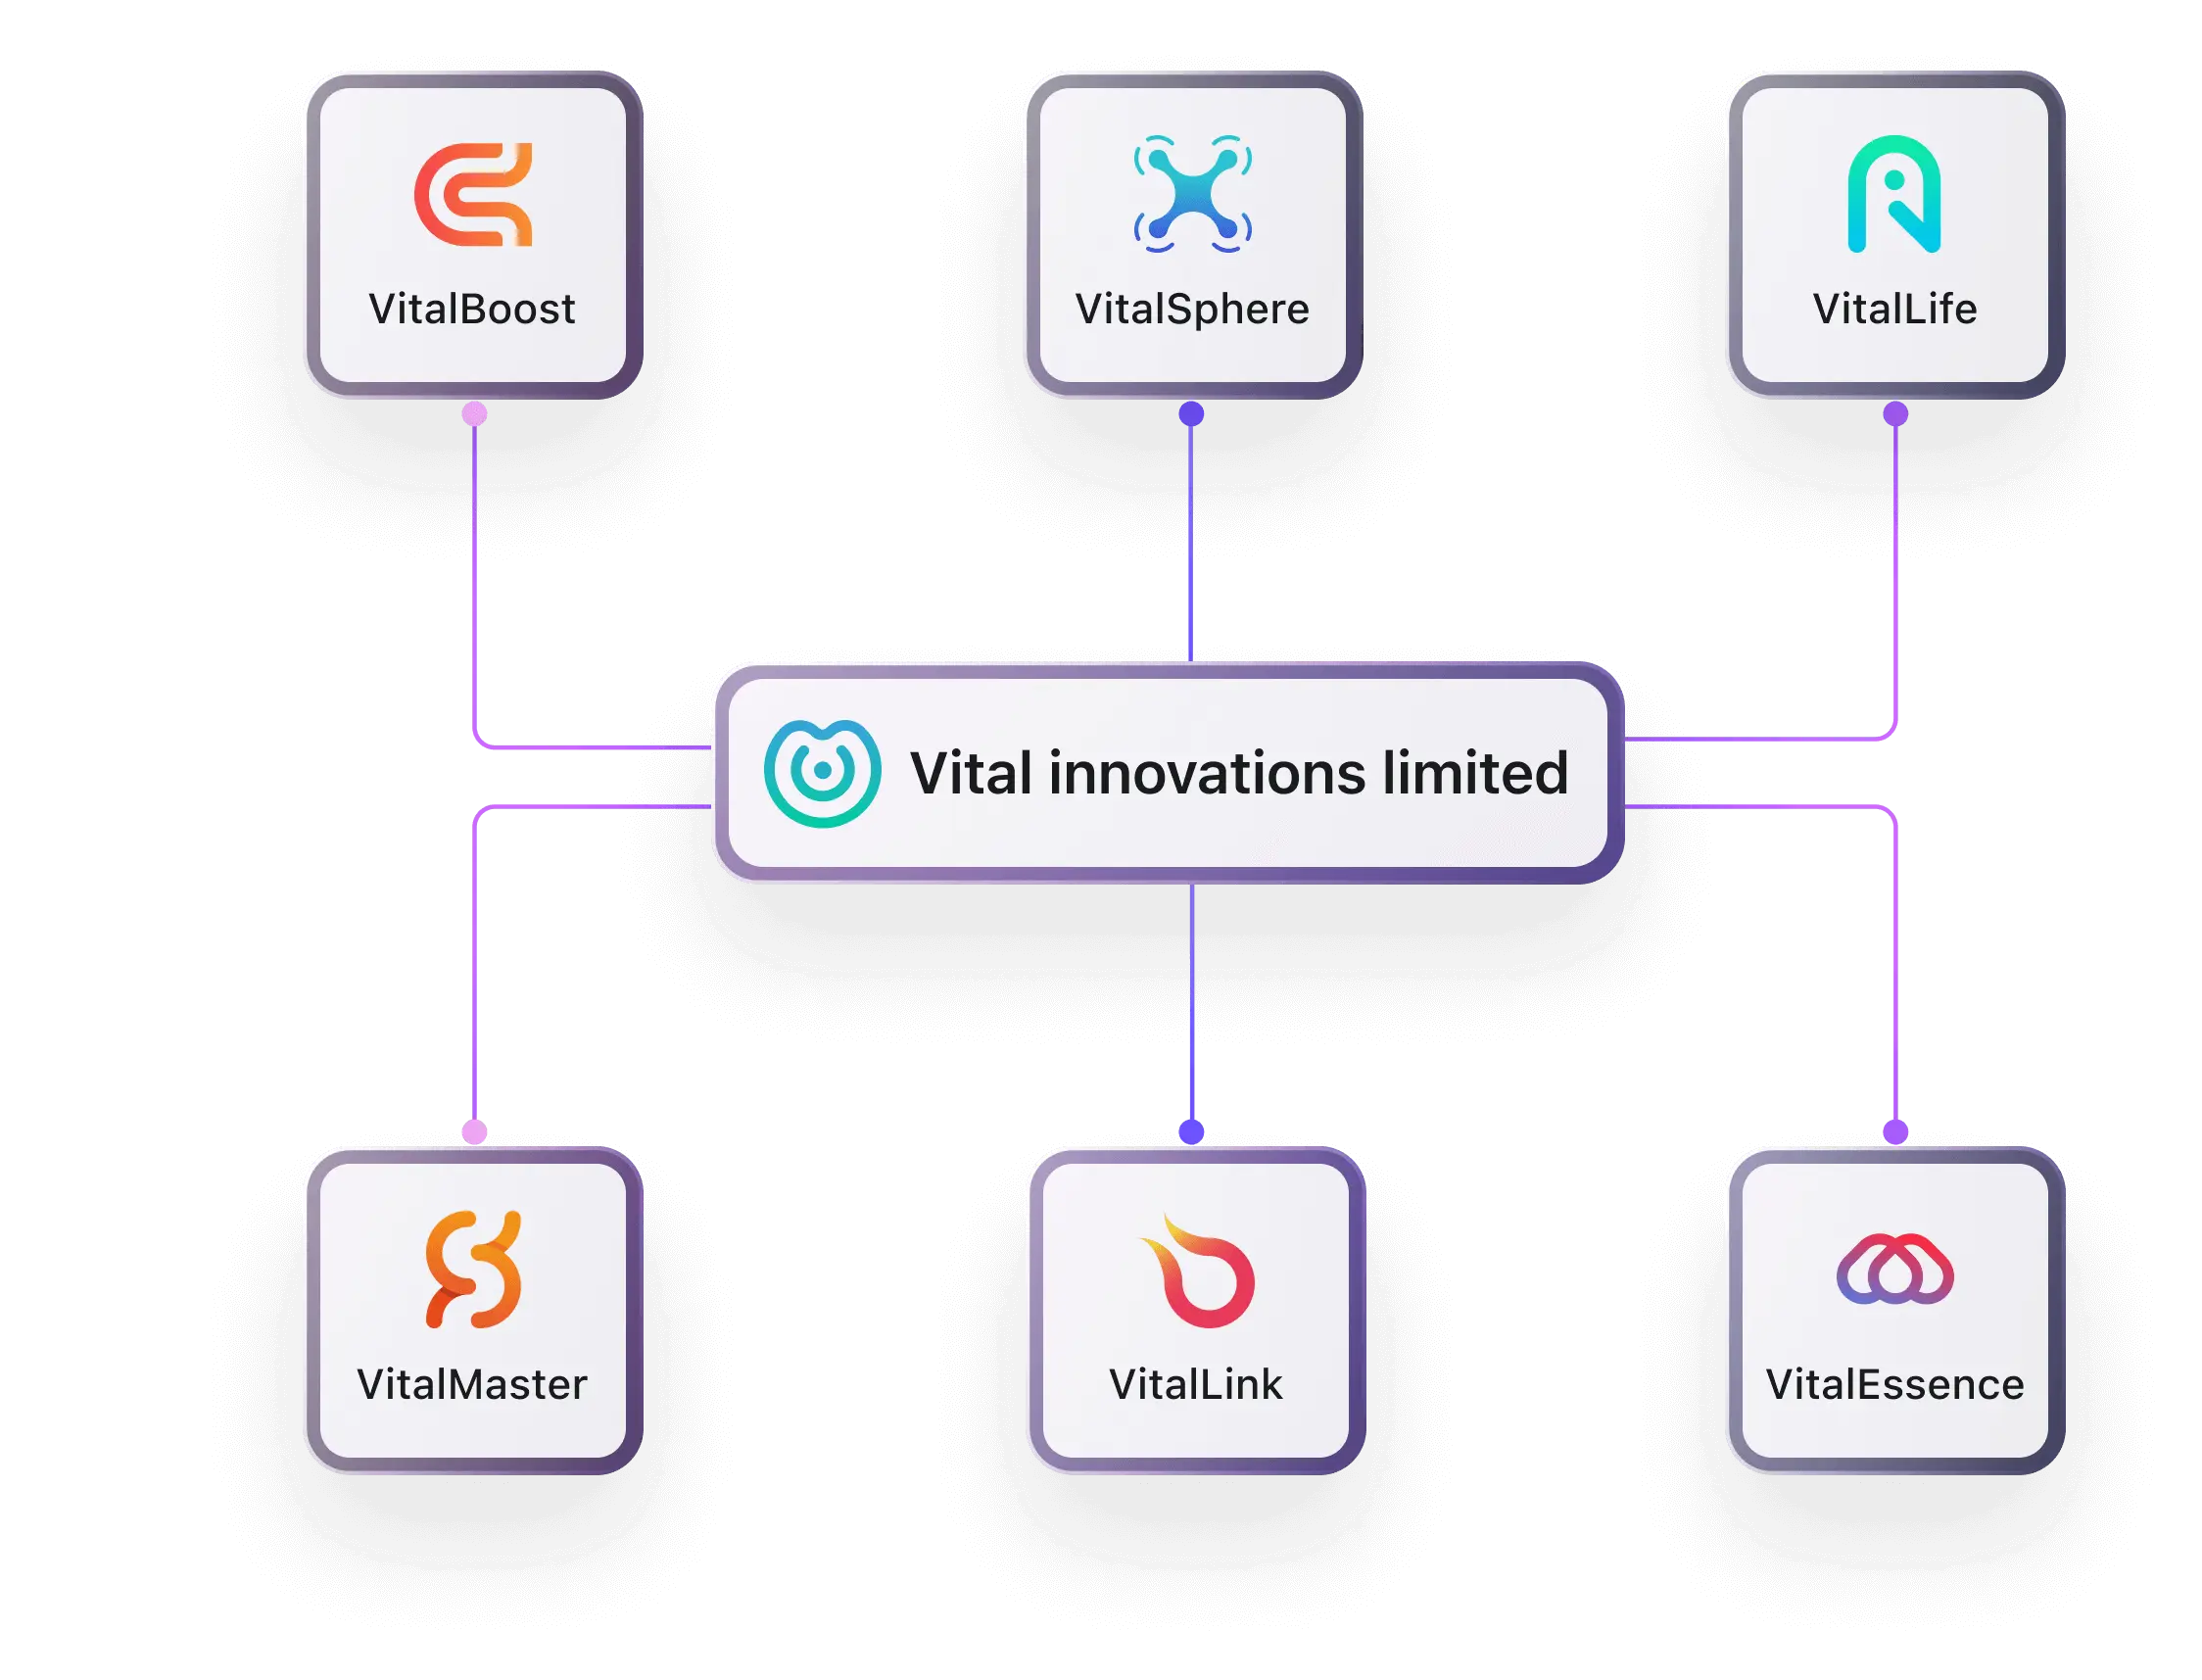
To już nie tylko ludzie w przeglądarce. Agenci, serwery MCP i linie komend podszywają się pod użytkownika. A Twój system uwierzytelniania zna tylko logowanie osoby na stronie.
Dowiedz się więcej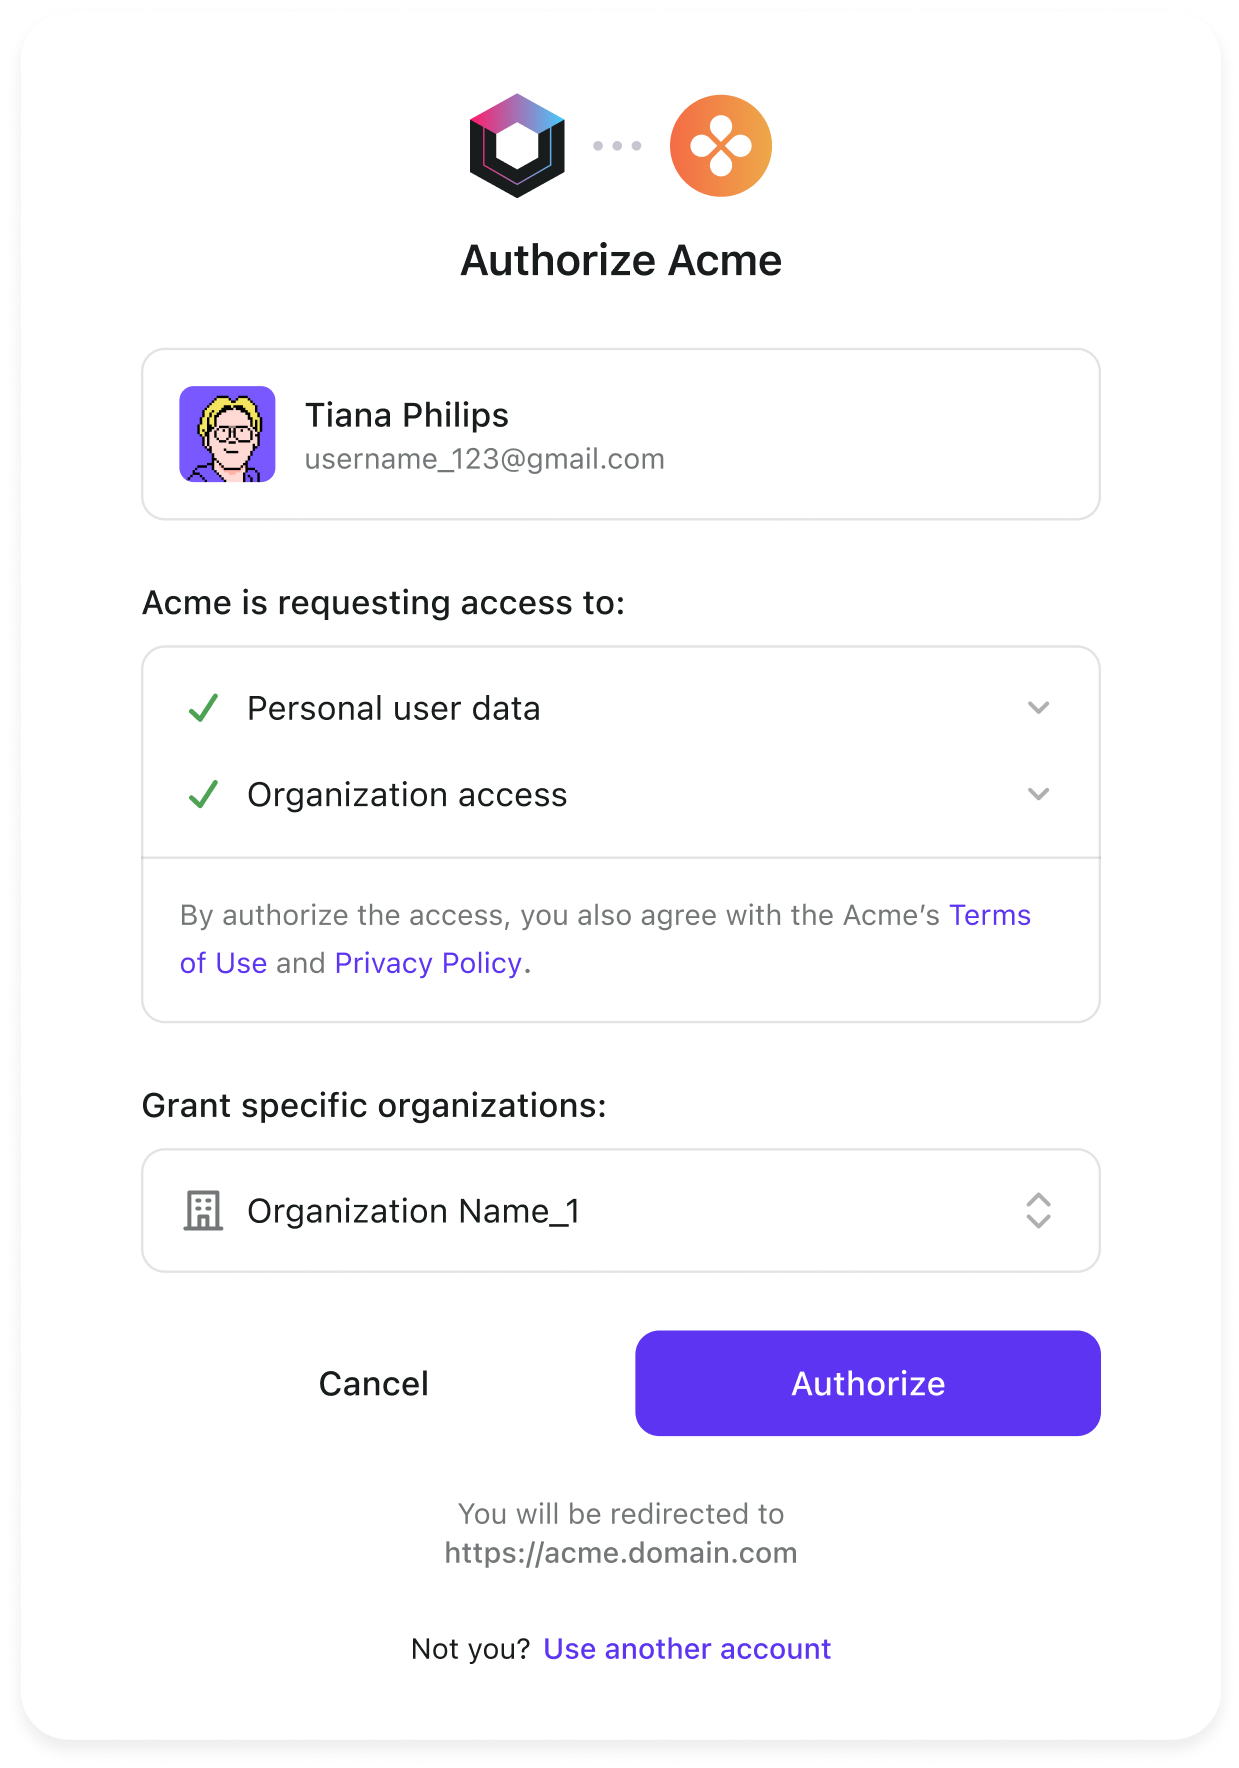
Pierwsza wersja jest tania: kilku inżynierów, kilka tygodni, gotowe. Potem co roku dokładasz czas, który powinien być przeznaczony na Twój właściwy produkt.
Nigdy nie dostajesz faktury z tytułem „uwierzytelnianie”.
Płacisz w miesiącach pracy, opóźnieniach, długu technologicznym i poprawkach. Jedna organizacja zbudowała własny system, by uniknąć opłaty licencyjnej; po pięciu latach koszt utrzymania już przekroczył ewentualny koszt zakupu.
Kluczowa wiedza tkwi w czyjejś głowie, nie w dokumentacji.
Który klient ma jaką konfigurację, dlaczego migracja przebiegła właśnie tak. Gdy tej osoby nie ma, pipeline do klientów korporacyjnych staje. Gdy odchodzi, cała wiedza odchodzi razem z nią.
Nikt nie płaci więcej, bo napisałeś własny serwer OAuth.
Uwierzytelnianie musi być niezawodne. Ale „niezawodne” to nie znaczy „napisane przez Ciebie”. W większości produktów to kluczowa zależność, nie główny wyróżnik. Różnica jest ogromna.
Dojrzałe systemy uwierzytelniania mają już potrzebne funkcje: SSO, MFA, organizacje, jedno logowanie, dostęp dla agentów. Prawdziwa różnica to możliwość odejścia. Nie zamieniaj własnych kilku tysięcy linijek na system, z którego potem nie wyjdziesz.
OIDC, OAuth i podpisywane kluczem RS256 JWT, które już rozumiesz. Odczytuj claimy z normalnego tokena, bez nauki API konkretnego dostawcy.
Jeśli to open source i możesz to hostować sam, odejdziesz kiedy Ci wygodnie. Nie zamieniaj własnego customowego systemu na taki, z którego też nie możesz odejść.
Liczenie według zarejestrowanych lub aktywnych miesięcznie użytkowników to tylko rosnąca tabela. Przy skali to podatek od wzrostu — powód, dla którego zespoły budują własne rozwiązania.
Eksportuj dane użytkowników, kiedy chcesz. Przekazanie tej odpowiedzialności specjaliście oznacza, że nie musisz sam pilnować wrażliwych danych, których nigdy nie powinieneś magazynować.
Logto jest open source, może być hostowane samodzielnie i oferowane jako zarządzana chmura. Logowanie, MFA, SSO i RBAC działają od razu dzięki standardowemu OIDC. Rozliczanie dotyczy tokenów, a kiedy chcesz odejść, drzwi są otwarte.
Nie. Własne rozwiązania mają sens dla wczesnych wersji demo, narzędzi wewnętrznych, jednorazowych projektów walidacyjnych lub specyficznych, bardzo szczegółowych przypadków uprawnień, których gotowe usługi nie obsługują. Unikaj budowania uniwersalnej, długoterminowej infrastruktury tożsamości, nie będąc tego świadomym i pozostawiając ją w zakresie utrzymania zespołu biznesowego.
Uwierzytelnianie odpowiada na pytanie „kim jesteś”. Autoryzacja — „co możesz zrobić”. W praktycznym SaaS trudno je rozdzielić: użytkownicy, organizacje, role, uprawnienia, sesje, claimy tokena i logi audytowe są ze sobą powiązane. Gdy wymieniasz system uwierzytelniania, nie możesz patrzeć tylko na stronę logowania.
SSO dla korporacji wymaga, by Twój produkt podłączyć pod tożsamość klienta. Każdy klient używa innego IdP, protokołu, pól claimów, certyfikatów i powiązań organizacji. Podłączenie pierwszego klienta nie oznacza, że resztę zrobisz przez kopiuj-wklej. Zwykle staje się to ręczną pracą, która jest znana tylko jednemu inżynierowi.
Tak, choć nagłe, jednorazowe przełączenie to rzadko najlepsza droga. Realistycznie należy przechodzić etapami: najpierw nowi użytkownicy, nowe logowania i nowe SSO dla biznesu na nowej platformie, a obecnych migrować przy kolejnym logowaniu. Najpierw unifikuj katalog użytkowników i model organizacji, a potem porządkuj szczegółowe uprawnienia, mając zawsze drogę powrotu i audyt po drodze.
Wprowadzają nowy przypadek: klient uzyskuje dostęp do zasobów w imieniu użytkownika. Gdy dotychczasowy system był projektowany tylko pod logowanie osoby przez stronę, nie radzi sobie z wydaniem tokena dla agenta, zakresem, odbiorcą, cofnięciem i raportowaniem w audycie. To ten sam typ zmian biznesowych co SSO dla firm, tylko w nowej odsłonie.