Dia um: quarenta linhas de código
E-mail, senha, faz o hash, guarda, compara no login. Limpo e pronto.
É exatamente por isso que todo time começa por aqui, e por que autenticação parece algo que dá para resolver numa tarde.
Dezenas de times B2B nos contaram a mesma história. Começa como uma simples página de login. Aí o tráfego real começa a passar por ela e, sem alarde, ela vira infraestrutura de identidade: a base sobre a qual o produto inteiro se apoia.
Toda autenticação caseira começa com um punhado de linhas. O problema aparece depois do lançamento, quando cada pequena decisão silenciosamente endurece no modelo que o produto inteiro passa a assumir como verdadeiro.
E-mail, senha, faz o hash, guarda, compara no login. Limpo e pronto.
É exatamente por isso que todo time começa por aqui, e por que autenticação parece algo que dá para resolver numa tarde.
Quem conta como usuário. A qual organização ele pertence. Qual sessão ainda é confiável. Como o acesso é revogado.
Limites de taxa, MFA e seu fluxo de recuperação, sessões, refresh tokens, um modelo de organização que é muito mais que um booleano is_admin. Cada resposta que você entrega vira uma regra que o produto agora assume.
Trocar a página de login no papel significava reconstruir a fundação de identidade no código.
Um SaaS de 20 anos tentou migrar para e-mail-como-usuário. As verificações de permissão viviam em centenas de módulos. Ninguém assinava embaixo, então arrastou até não dar mais.
Ela faz login das pessoas por anos sem incidente. Aí uma mudança no negócio transforma o “suficiente” em “no caminho” da noite para o dia. Estas três chegam para quase todo produto que escala.
O primeiro grande contrato fecha e o procurement quer SSO pelo Entra ou Google Workspace deles. Depois SAML e OIDC, porque o próximo cliente usa outra coisa. A configuração de identidade de cada cliente é diferente, e quase nada do trabalho se reaproveita.
Saiba mais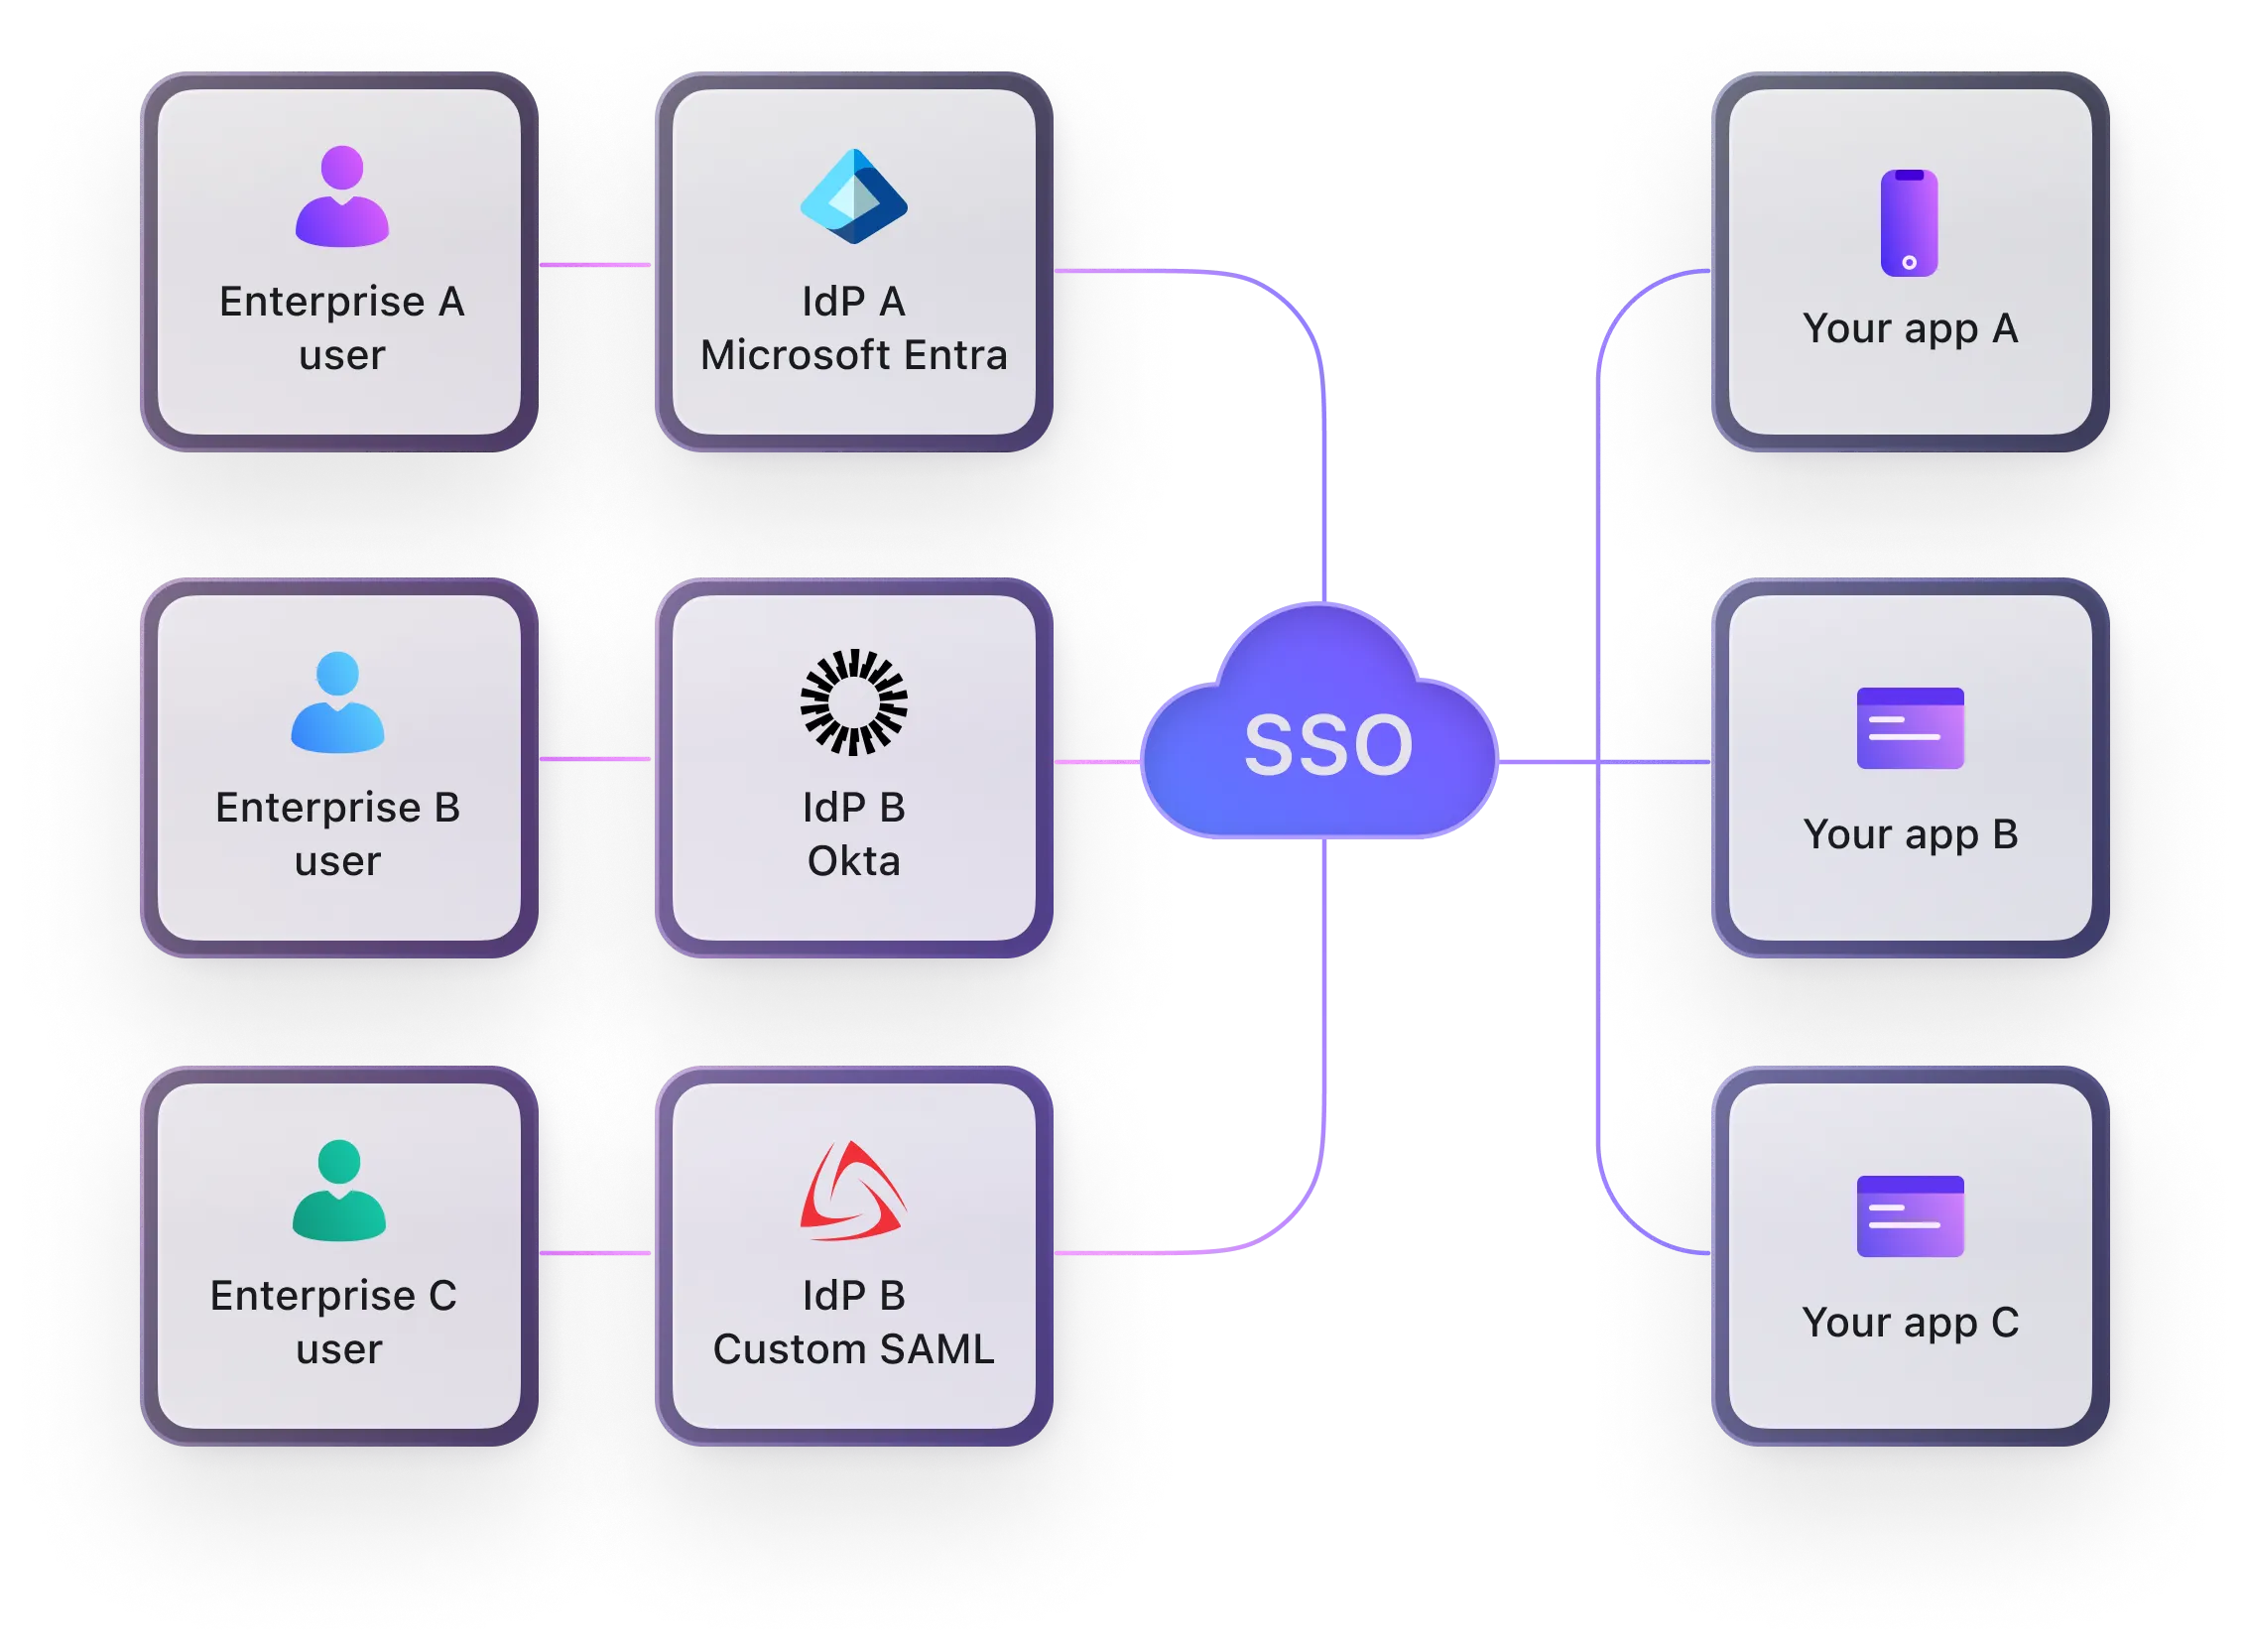
Dividida por organização, dividida por produto, muitas vezes herdada por aquisições. “Unificar identidade” soa como recurso; no código, significa redefinir o que conta como um usuário e uma organização.
Saiba mais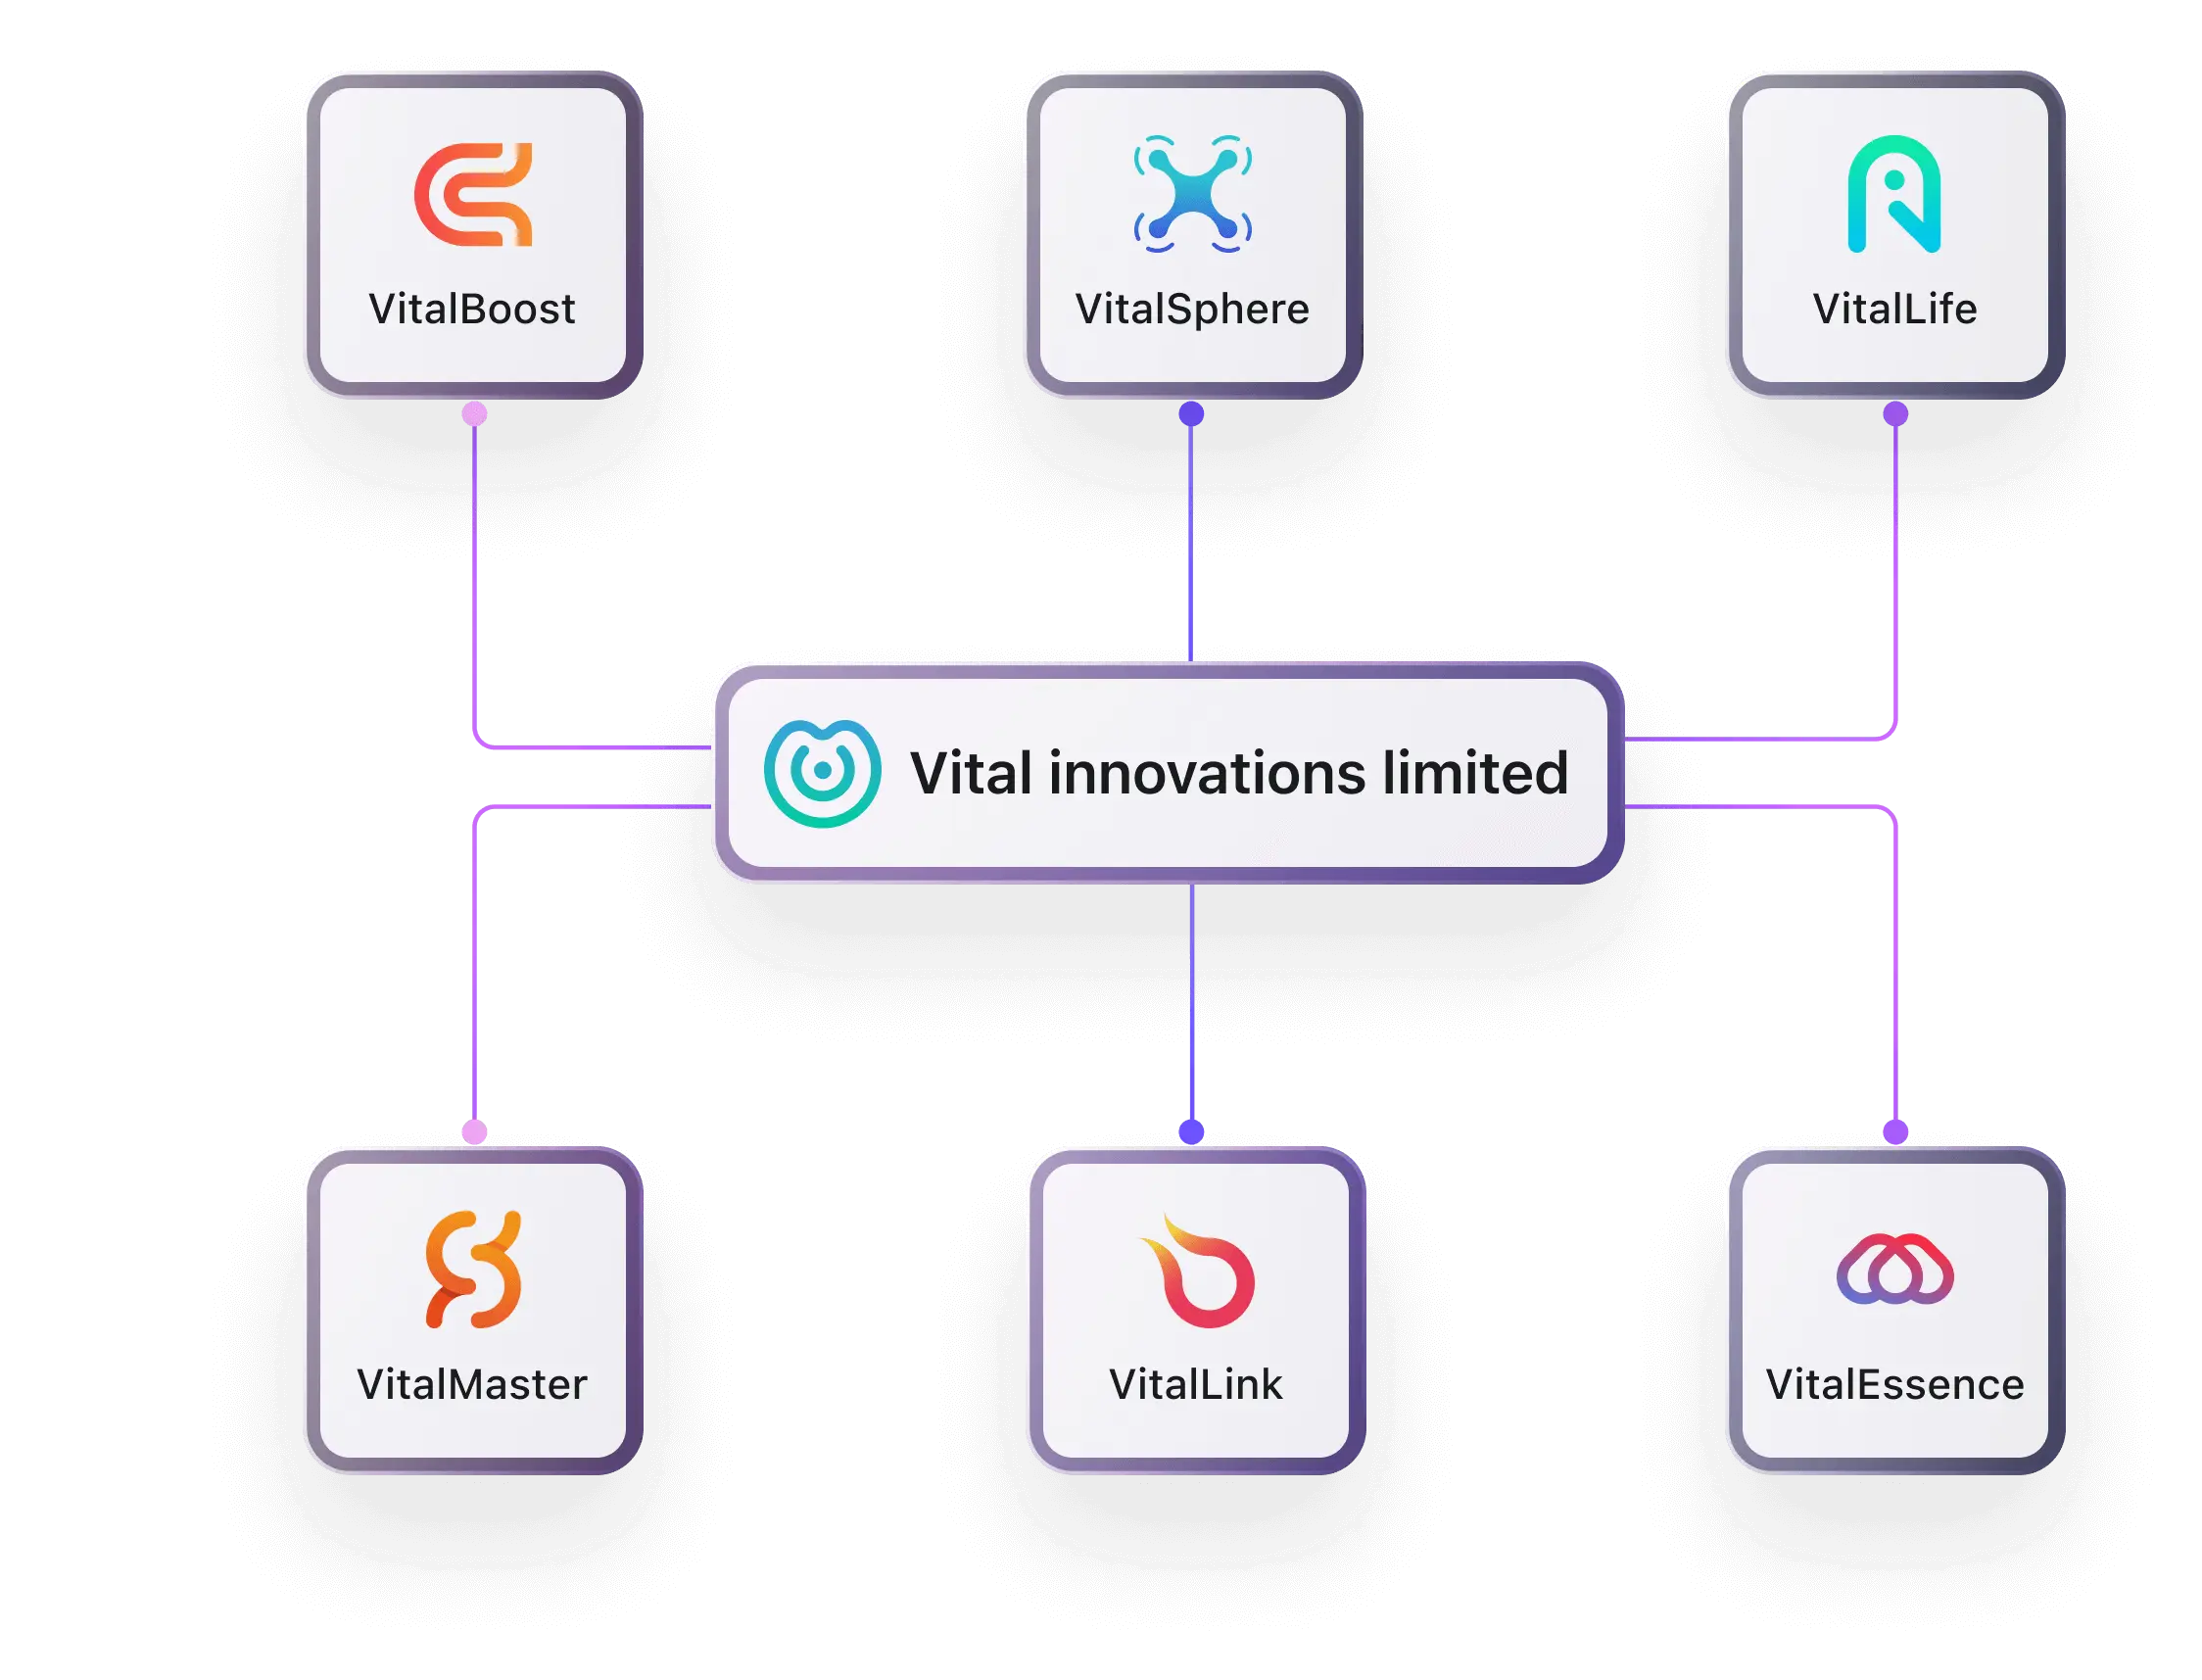
Não são mais só pessoas num navegador. Agentes, servidores MCP e linhas de comando alegam agir por algum usuário. E a sua autenticação só sabe logar uma pessoa numa página.
Saiba mais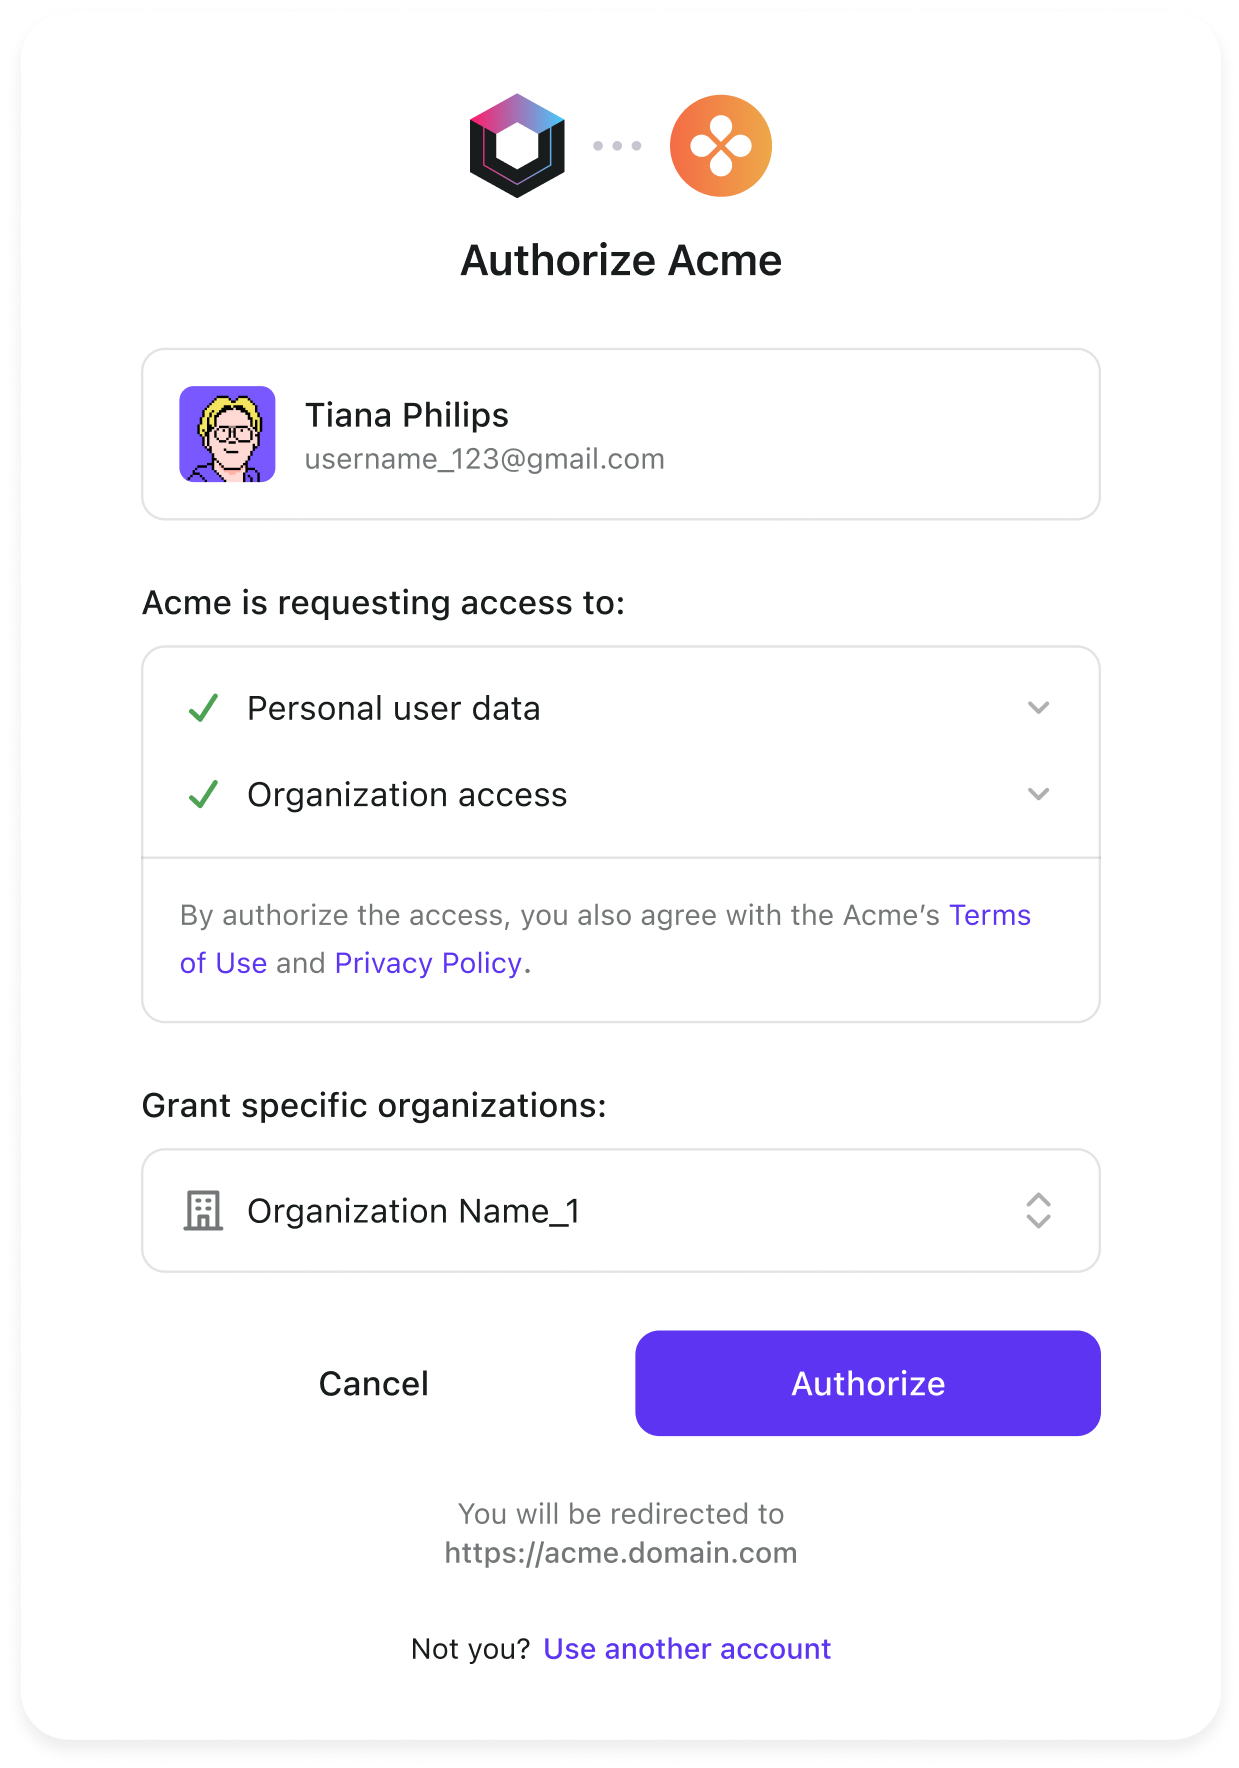
A primeira versão é barata: alguns engenheiros, algumas semanas, no ar. Depois você a alimenta todo ano com o tempo de engenharia que pertencia ao seu produto principal.
Você nunca recebe uma fatura que diz “autenticação”.
Você paga em pessoa-meses, prazos estourados, dívida de segurança e retrabalho. Uma organização de membros construiu a sua para fugir de uma licença; cinco anos depois, mantê-la já custava mais do que comprar.
O contexto crítico vive na cabeça de alguém, não na documentação.
Qual cliente está configurado de que jeito, por que uma migração passada foi feita assim. Quando essa pessoa falta, o pipeline corporativo trava. Quando sai, vai embora junto.
Nenhum cliente paga um centavo a mais porque você escreveu seu próprio servidor OAuth.
Autenticação precisa ser confiável. Mas “confiável” não é o mesmo que “feita por você”. Para a maioria dos produtos é uma dependência central, não um diferencial central. E essas duas coisas estão bem distantes.
A maioria das soluções maduras já cobre os recursos: SSO, MFA, organizações, login unificado, acesso de agentes. A diferença real é se você consegue sair. Não escape das suas próprias poucas milhares de linhas só para se prender nas de outra pessoa.
OIDC, OAuth e JWTs assinados com RS256 que você já entende. Leia os claims direto de um token comum, sem nenhuma API proprietária para aprender.
Se é open source e self-hostable, você pode sair quando quiser. Não troque seu sistema próprio por um hospedado do qual também não consegue sair.
Cobrar por usuários cadastrados ou ativos mensais segue uma tabela que só cresce. Em escala isso é um imposto de crescimento, exatamente o que empurra os times a construir o próprio.
Exporte os dados de usuário quando quiser. E entregar esses dados sensíveis a um especialista te poupa do risco de guardar uma pilha de PII que você nunca foi a parte certa para guardar.
O Logto é open source, self-hostable e também oferecido como um Cloud gerenciado. Login, MFA, SSO e RBAC funcionam de imediato sobre OIDC padrão. A cobrança segue os tokens e, no dia em que você quiser sair, a porta continua aberta.
Não. Demos iniciais, ferramentas internas, projetos de validação pontuais ou autorização fina muito específica que as opções de prateleira não expressam podem ser bons casos para construir o seu, ou metade dele. O que evitar é assumir, sem perceber, uma peça genérica e de longo prazo de infraestrutura de identidade e deixá-la dentro do escopo de manutenção de um time de negócio.
Autenticação responde “quem é você”. Autorização responde “o que você pode fazer”. Num SaaS real, as duas são difíceis de separar com clareza: usuários, organizações, papéis, permissões, sessões, claims de token e logs de auditoria se entrelaçam. Por isso, ao trocar um sistema de autenticação, não dá para olhar só a página de login.
Porque SSO empresarial significa fazer seu produto se conectar ao sistema de identidade do próprio cliente. Clientes diferentes usam IdPs, protocolos, campos de claim, certificados e mapeamentos de organização diferentes. Conectar o primeiro cliente não torna os demais copiar-e-colar. Quase sempre vira trabalho manual que só um engenheiro entende.
Sim, embora um corte único e abrupto geralmente não seja o caminho. O caminho realista é migrar em camadas: coloque novos cadastros, novos logins e novo SSO empresarial na plataforma de identidade primeiro, e migre os usuários existentes aos poucos no próximo login. Unifique o diretório de usuários e o modelo de organização primeiro, depois trabalhe as permissões finas ao longo do tempo, mantendo um caminho de rollback e logs de auditoria o tempo todo.
Porque introduzem um caso novo: um cliente acessando recursos em nome de um usuário. Se o sistema antigo foi desenhado só em torno de uma pessoa logando numa página, ele tem dificuldade de responder para quem o token é emitido, qual o escopo, como revogá-lo e quem é registrado na trilha de auditoria. No fundo, é a mesma classe de mudança de negócio que o SSO empresarial, só que com um gatilho mais novo.