Birinci gün: kırk satır kod
E-posta, şifre, şifrele, sakla, girişte kıyasla. Temiz ve tamam.
Tam da bu yüzden her ekip burada başlar ve kimlik doğrulama bir öğleden sonra bitirilebilecek bir şey gibi görünür.
Onlarca B2B ekip bize benzer bir hikaye anlattı. Her şey basit bir giriş sayfası ile başlıyor. Gerçek trafik üzerinden akmaya başlayınca, fark etmeden kimlik altyapısına dönüşüyor: ürününün tamamen üstüne kurulduğu temel oluyor.
Her kendi inşa edilen kimlik doğrulama sistemi birkaç satır kodla başlar. Sorunlar, çıktıktan sonra başlar; küçük kararların her biri, ürününün tamamının doğru kabul ettiği modele sessizce dönüşür.
E-posta, şifre, şifrele, sakla, girişte kıyasla. Temiz ve tamam.
Tam da bu yüzden her ekip burada başlar ve kimlik doğrulama bir öğleden sonra bitirilebilecek bir şey gibi görünür.
Kim kullanıcı sayılır? Hangi kuruluşa ait? Hangi oturum hala güvenilir? Erişim nasıl geri çekilir?
Rate limitleri, MFA ve kurtarma akışı, oturumlar, yenileme tokenları, sadece bir is_admin booleanından çok daha detaylı bir organizasyon modeli. Gönderdiğin her cevap, ürünün artık sessizce doğru kabul ettiği bir kurala dönüşür.
Kâğıt üstünde sadece giriş sayfasını değiştirmek, kodda kimlik temelini baştan inşa etmek anlamına geliyordu.
20 yıllık bir SaaS şifresiz girişe geçmek istedi. Yetkilendirme kontrolleri yüzlerce modülde dağılmıştı. Kimse onay vermedi, süreç tıkandı ve sonunda yapılamadı.
İnsanları yıllarca problemsiz giriş yapar. Sonra bir iş değişikliği, “yeterli” olanı bir gecede “engel” haline getirir. Büyüyen hemen hemen her üründe bu üçü mutlaka karşına çıkar.
İlk büyük anlaşma gelir ve satın alma ekibi kendi Entra veya Google Workspace’i ile SSO ister. Sonra hem SAML hem de OIDC gerekir, çünkü diğer müşteri başka bir sistem kullanır. Her müşterinin kimlik altyapısı farklıdır ve yapılan işin neredeyse hiçbiri bir sonrakine aktarılmaz.
Daha fazla bilgi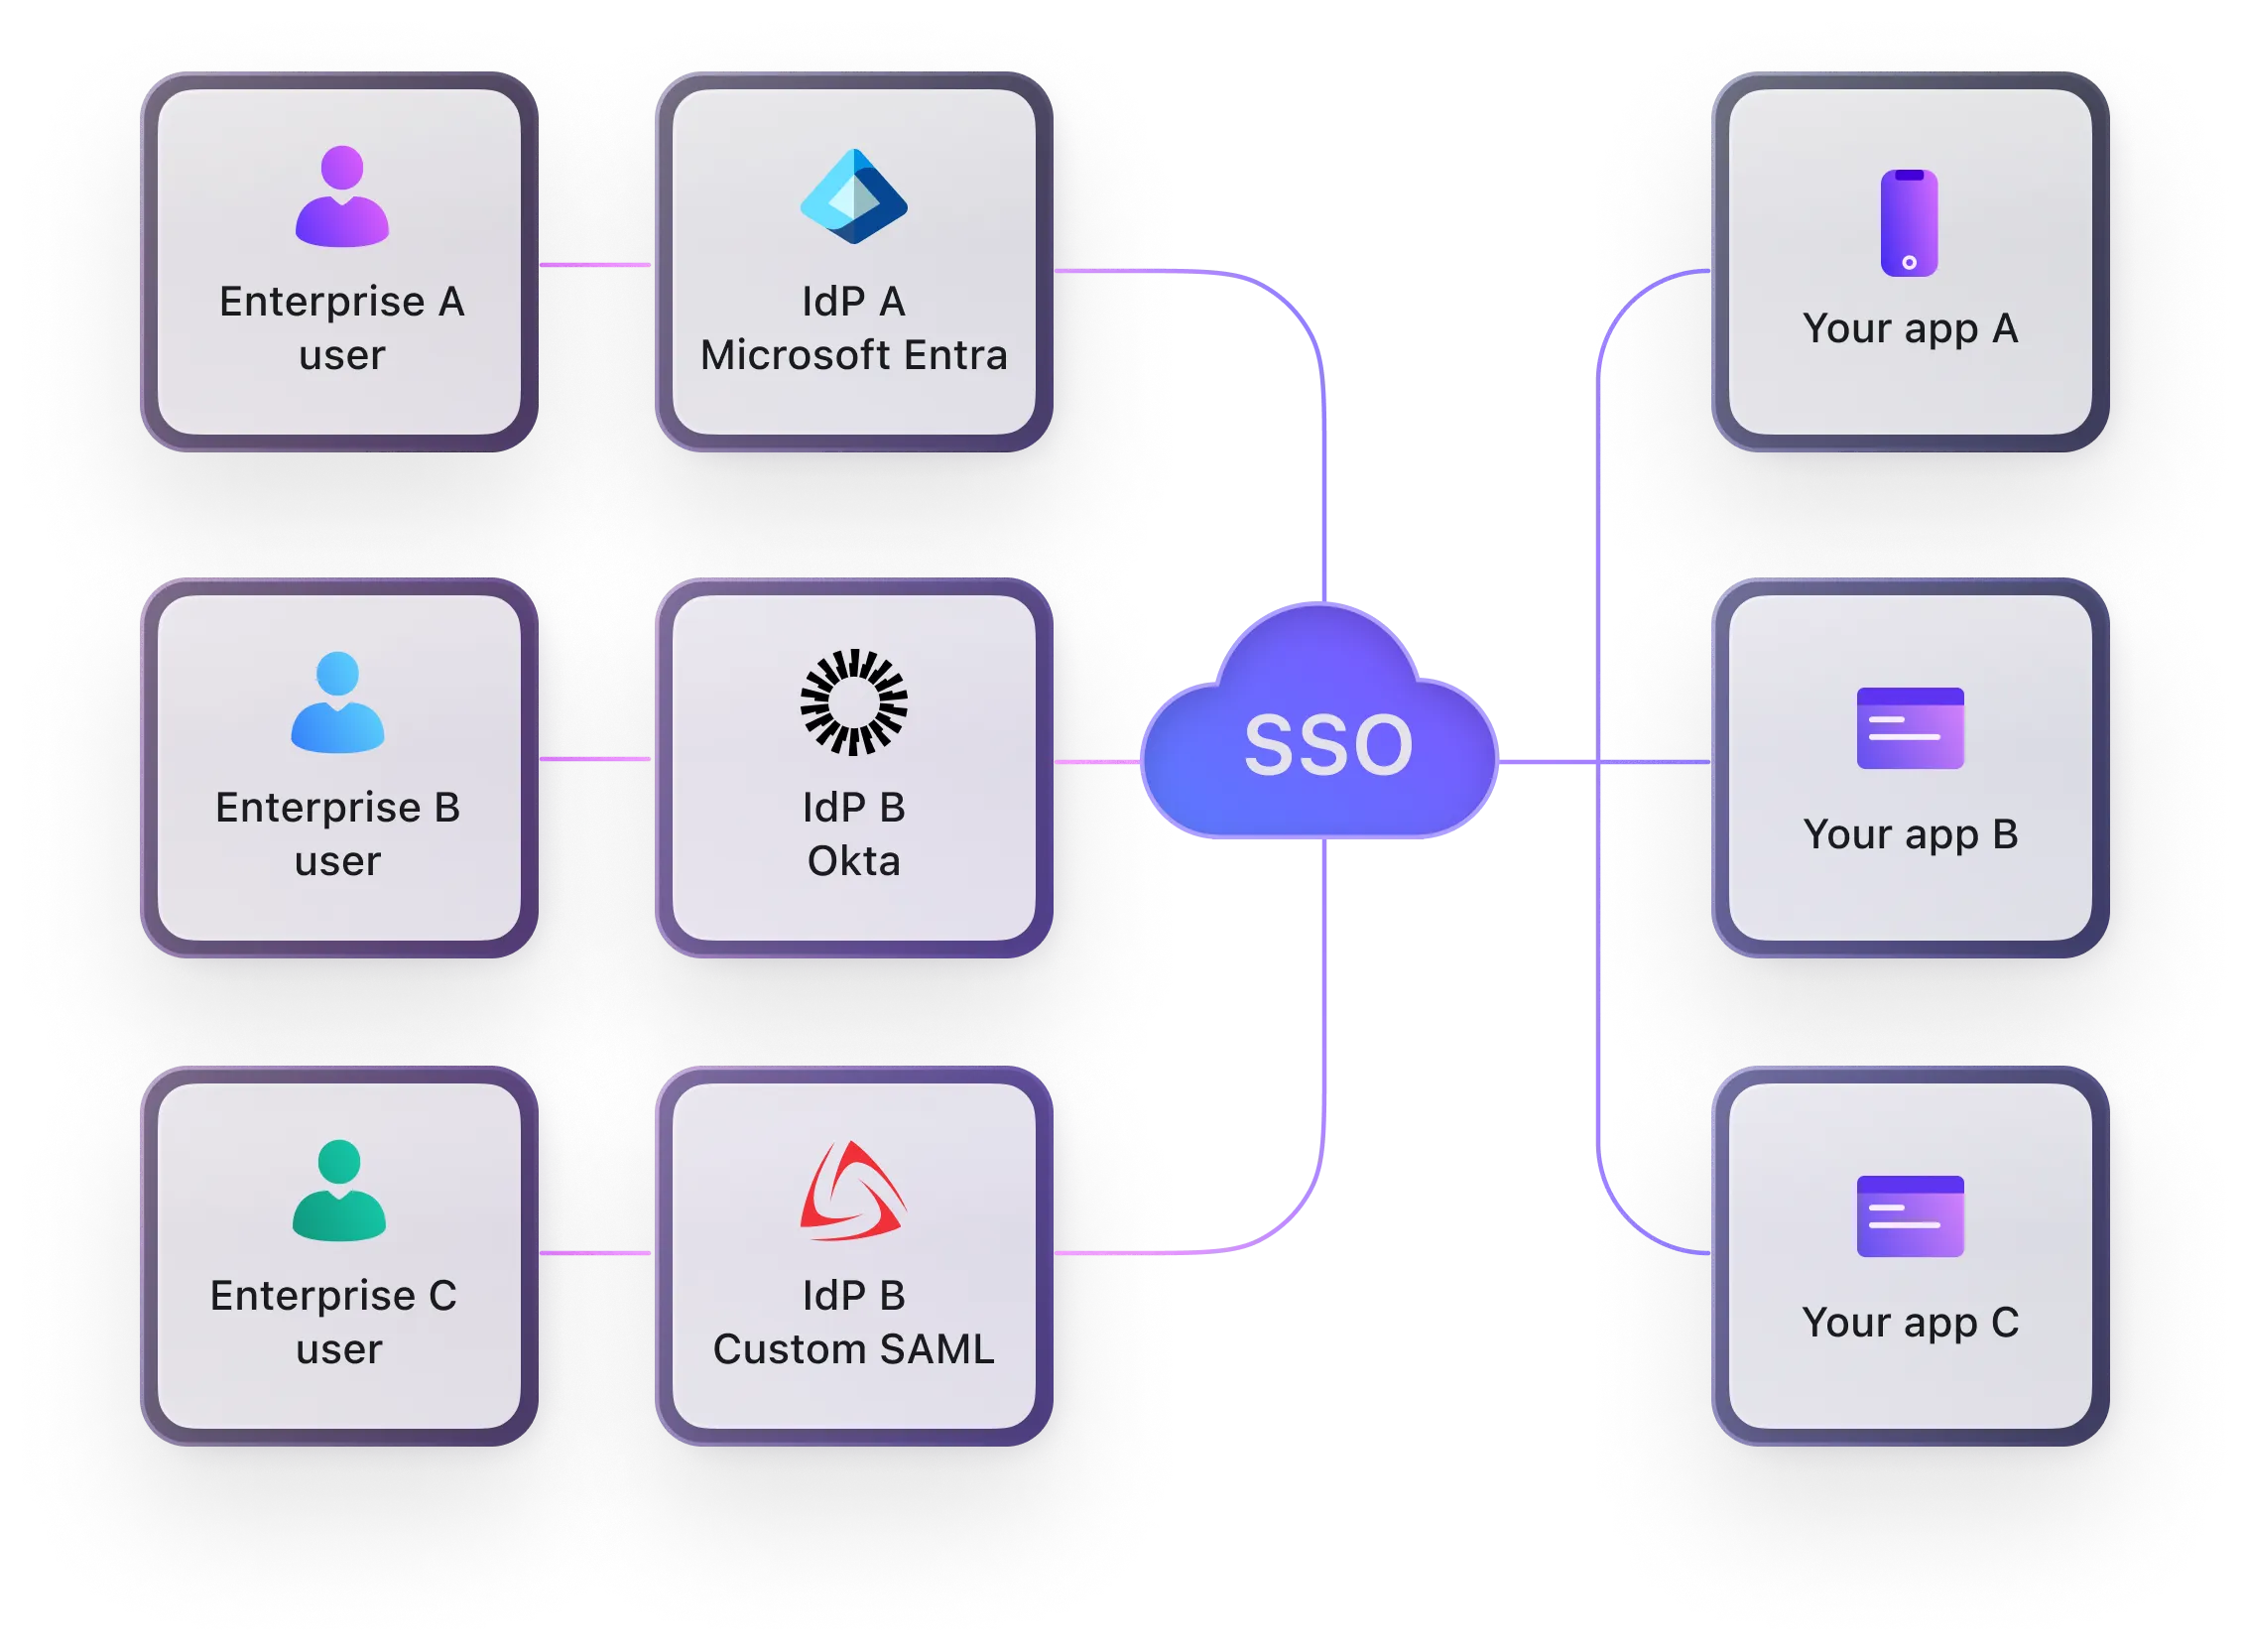
Kuruluşlara göre ayrılmış, ürüne göre bölünmüş, genellikle satın almalarla gelmiş parçalar. “Kimliği birleştir” kulağa bir özellik gibi gelir; kodda ise bir kullanıcı ve bir kuruluşun ne olduğu baştan tanımlanır.
Daha fazla bilgi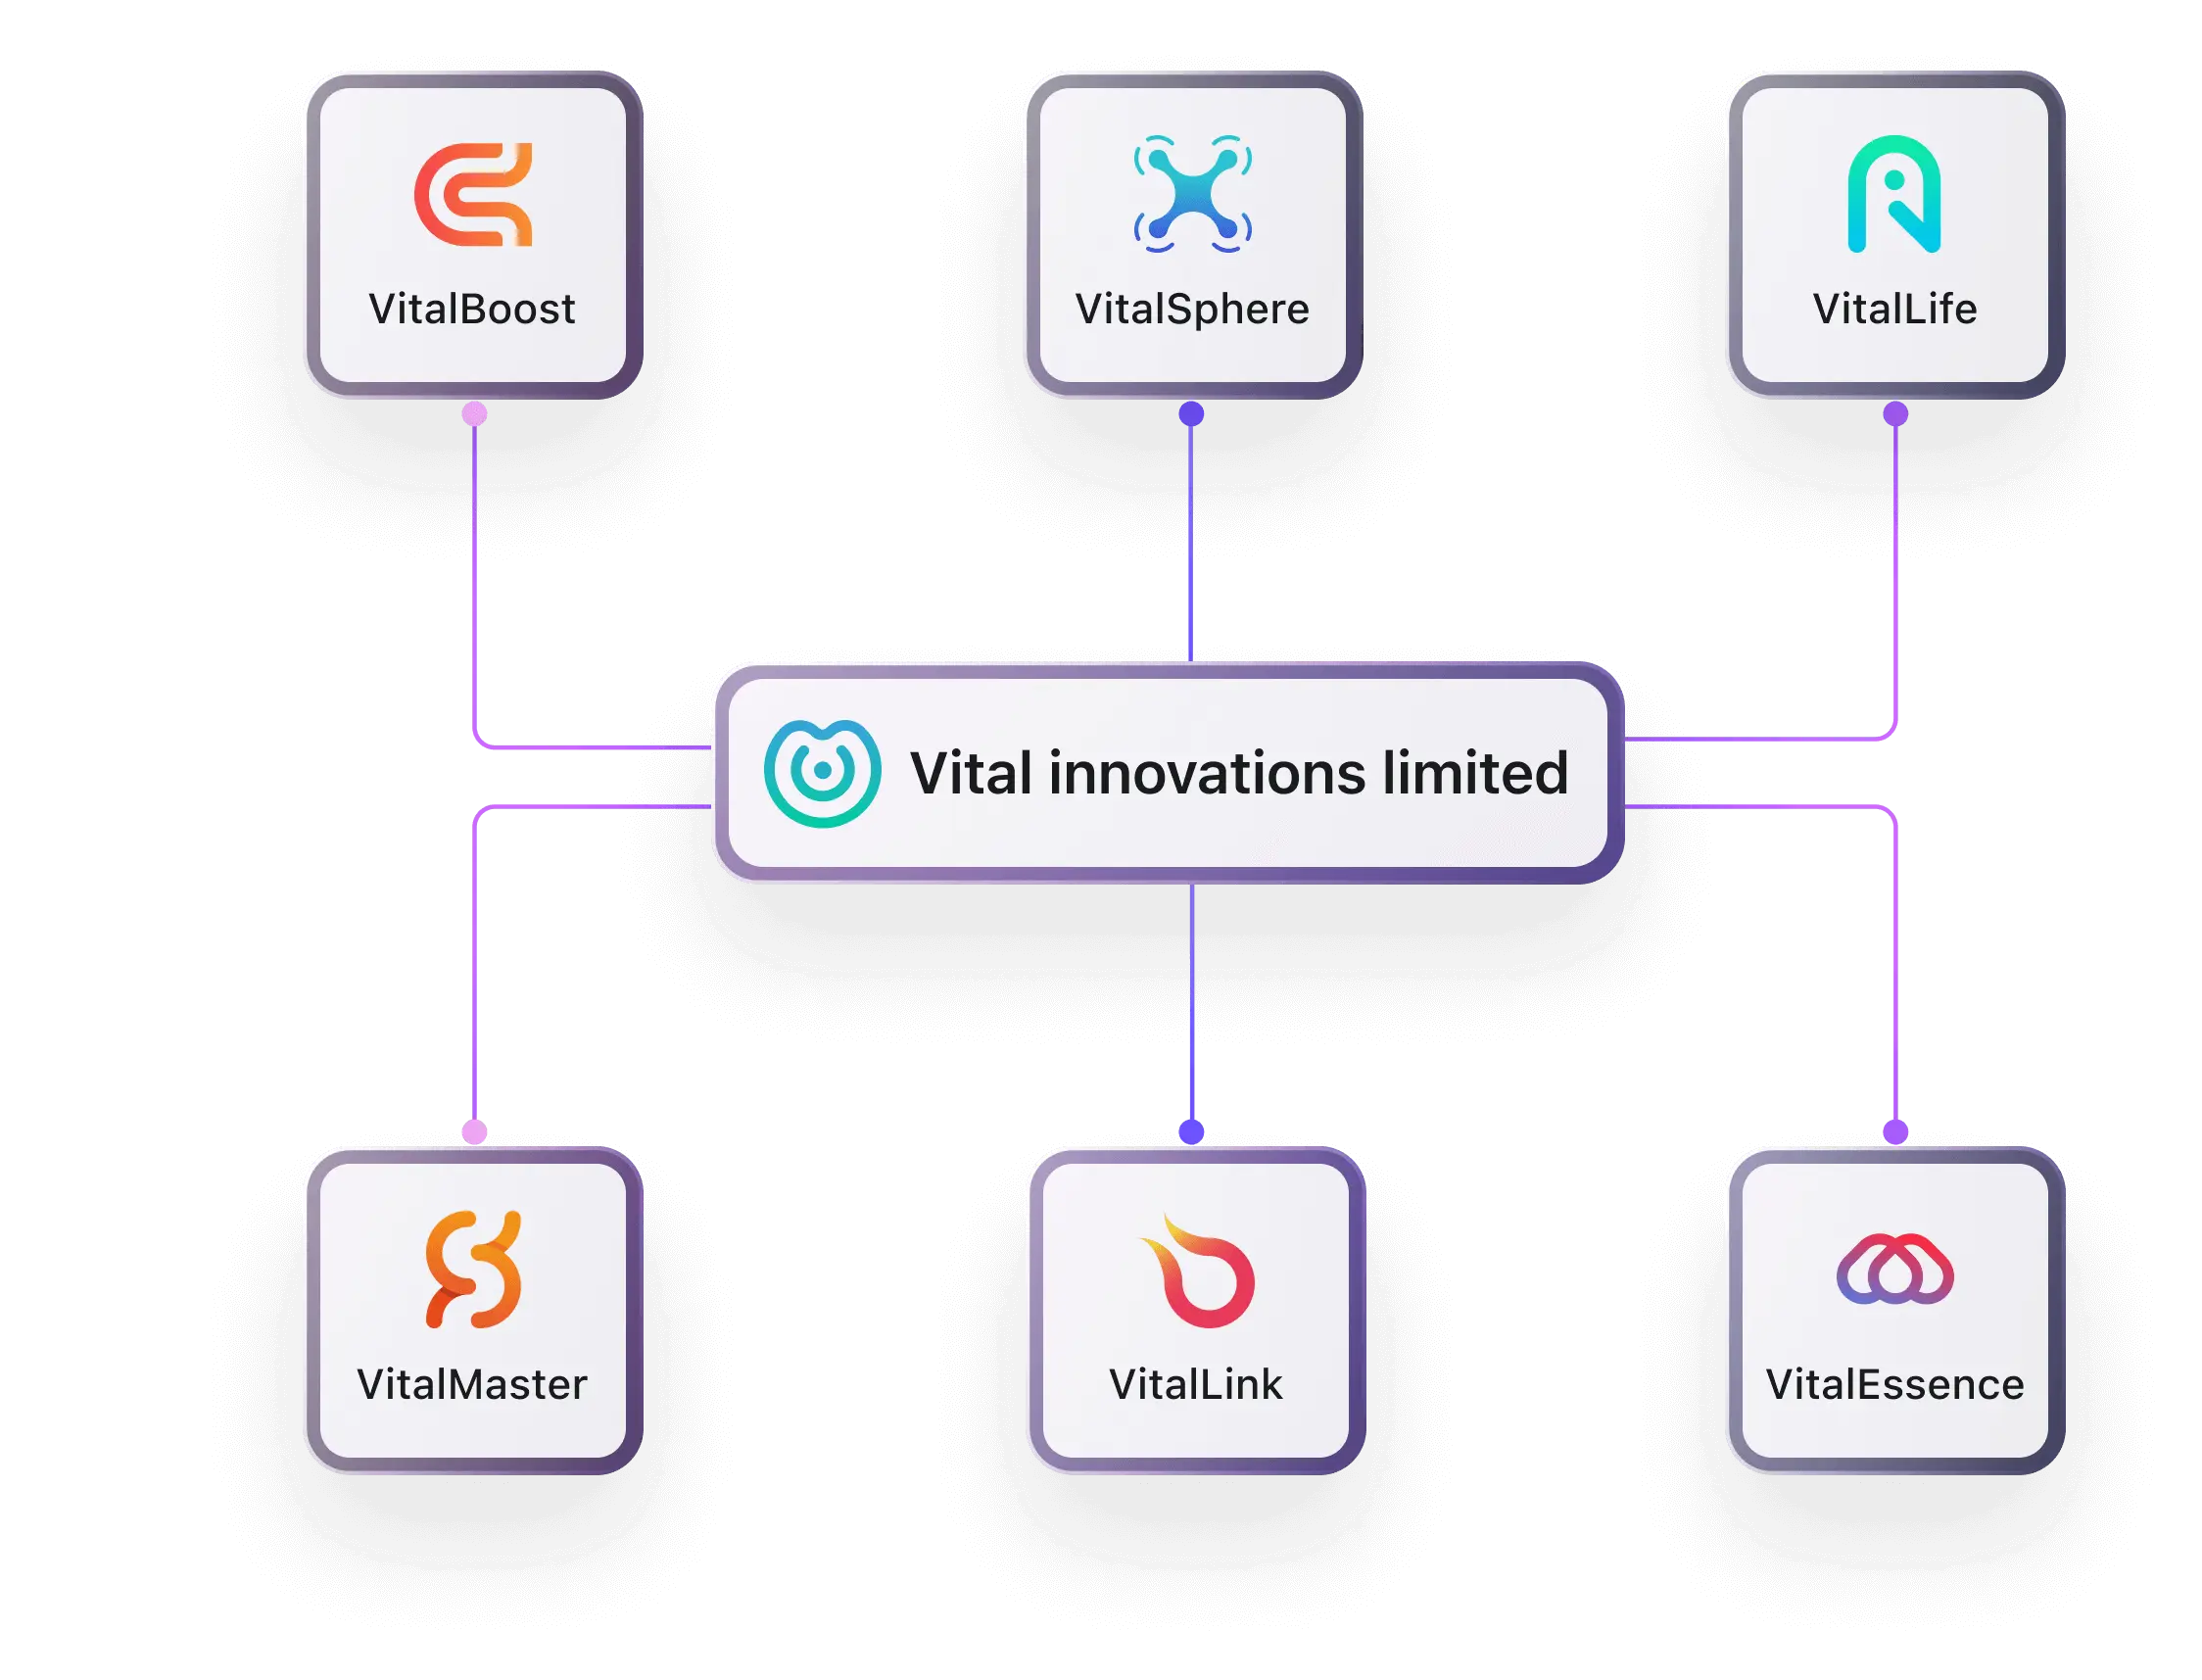
Artık sadece tarayıcıdaki insanlar yok. Ajanlar, MCP sunucuları ve komut satırları da bir kullanıcı adına işlem yapıyor. Ve senin kimlik doğrulama sistemin sadece bir kişinin bir sayfaya girişini biliyor.
Daha fazla bilgi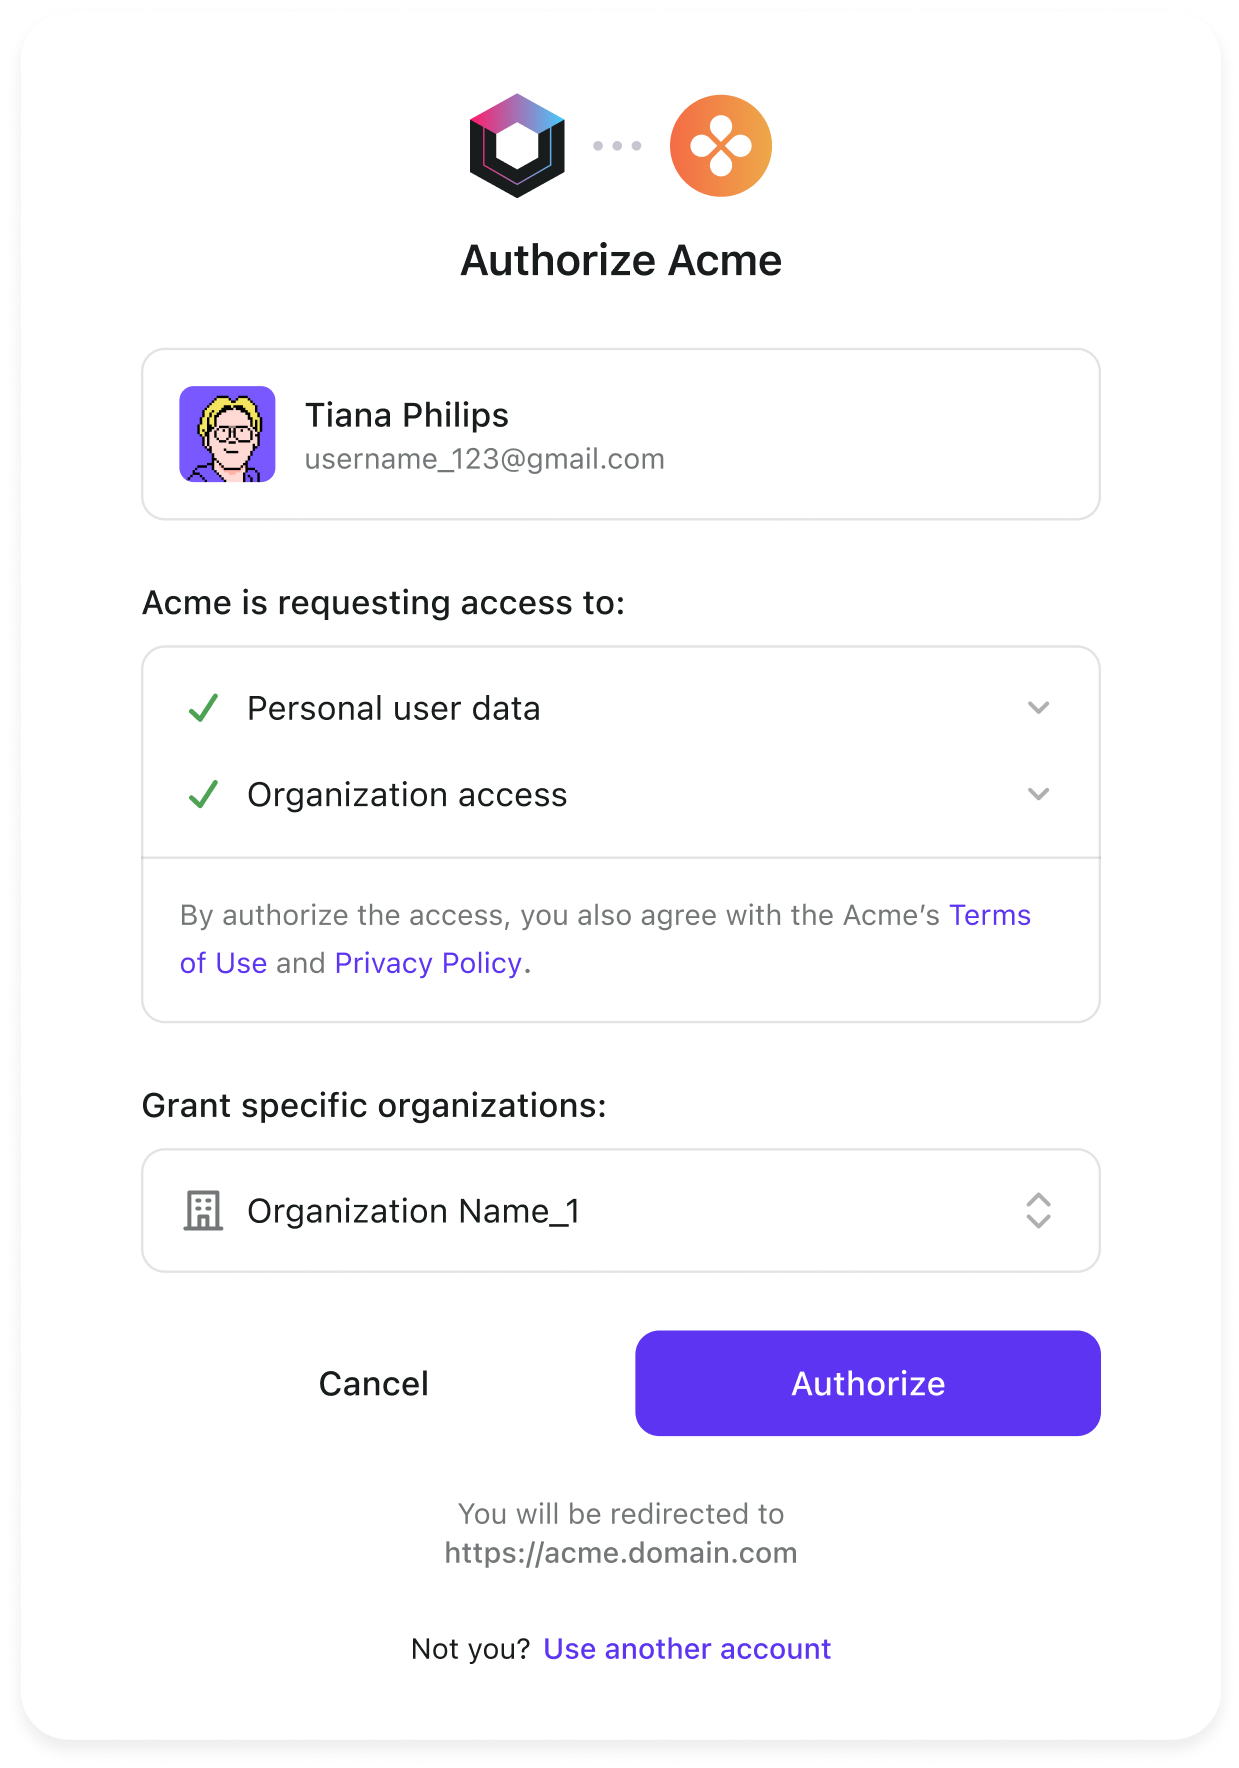
İlk sürüm ucuz: birkaç mühendis, birkaç hafta, tamamlandı. Sonrasında ise her yıl, ana ürünü geliştirmesi gereken mühendislik zamanı burada harcanır.
Hiçbir zaman “kimlik doğrulama” başlıklı bir fatura gelmez.
Kişi-aylarla, geciken teslimlerle, güvenlik borcuyla ve tekrar yapmayla ödersin. Bir üyelik kuruluşu, lisans ücreti ödememek için kendi çözümünü geliştirdi; beş yılın sonunda, bakım maliyeti lisans ücretinden daha fazla oldu.
Kritik bilgiler dokümanlarda değil, birinin kafasındadır.
Hangi müşteri nasıl yapılandırılmış, geçmişteki bir geçiş neden bu şekilde yapılmış. O kişi yoksa, kurumsal akış durur. Ayrılırsa, bilgilerin tamamı onunla birlikte gider.
Kendi OAuth sunucunu yazdığın için hiç bir müşteriden fazladan kuruş almazsın.
Kimlik doğrulama güvenilir olmalı. Ama “güvenilir” ile “senin yaptığın” aynı şeyler değil. Çoğu ürün için bu temel bir bağımlılık, temel bir farklaştırıcı değil. Bu ikisi arasında büyük fark var.
Olgun kimlik doğrulama sistemlerinde zaten SSO, MFA, kuruluşlar, birleşik giriş, ajan erişimi gibi özellikler var. Asıl fark, ayrılabilirlikte. Birkaç bin kendi satırından kurtulup başkasına kilitlenmemeye dikkat et.
Zaten bildiğin OIDC, OAuth ve RS256 imzalı JWTler. Talep bilgilerini doğrudan standart bir token’dan oku, firma-özel bir API öğrenmek zorunda değilsin.
Açık kaynak ve kendin barındırabiliyorsan istediğin zaman ayrılabilirsin. Kendi özel sistemini, çıkışı olmayan barındırılan bir servise değişme.
Kayıtlı kullanıcıya ya da aylık aktiflere göre ücretlendirme, sadece büyüyen bir tabloya göre işler. Büyük ölçekte bu, ekiplere kendi sistemini yazdıran bir büyüme vergisidir.
Kullanıcı verilerini istediğin zaman dışa aktarabilirsin. Ve bu hassas veriyi bir uzmana devretmek, asla sahip olmaman gereken bir PII yığınını koruma riskinden seni kurtarır.
Logto açık kaynak, kendin barındırabilirsin ve yönetilen bulut olarak da sunulur. Standart OIDC ile giriş, MFA, SSO ve RBAC kutudan çıkar çıkmaz çalışır. Faturalama token’lara göre işler, taşınmak istediğinde kapı açık kalır.
Hayır. Erken demolar, dahili araçlar, tek seferlik doğrulama projeleri veya hazır sistemlerin ifade edemeyeceği kadar hassas özelleştirilmiş izinler kendi çözümünü yazmak için uygun olabilir. Kaçınılması gereken, uzun vadeli ve genelden kimlik altyapısını farkında olmadan üstlenmek ve iş ekibinin bakımına bırakmaktır.
Kimlik doğrulama “kim olduğunu” yanıtlar. Yetkilendirme ise “ne yapabilirsin” sorusuna yanıt verir. Gerçek bir SaaS’da bu ikisini tamamen ayırmak zordur: kullanıcılar, kuruluşlar, roller, izinler, oturumlar, token talepleri ve denetim kayıtları birbirine geçer. Yani bir kimlik doğrulama sistemini değiştirirken, sadece giriş sayfasına bakamazsın.
Çünkü kurumsal SSO, ürününü müşterinin kendi kimlik sistemine entegre etmek demektir. Farklı müşteriler farklı sağlayıcılar, protokoller, alan isimleri, sertifikalar ve organizasyon haritaları kullanır. İlk müşteriyi bağlamak diğerlerini otomatik olarak çözmez. Genellikle işler yavaşça bir mühendisin anladığı el emeği sürecine dönüşür.
Evet, ama genellikle tek seferde sert bir geçiş doğru yol değildir. Gerçekçi yol katman katman taşımaktır: yeni kayıtlar, yeni girişler ve yeni kurumsal SSO’yu önce kimlik platformuna al, mevcut kullanıcıları ise sonraki girişlerinde yavaş yavaş geçir. Önce kullanıcı diziniyle organizasyon modelini birleştir, sonra zamanla daha ince izin yapılarına geç, hep geri dönüş ve denetim kaydı imkanı bulunsun.
Çünkü yeni bir durum doğuruyor: Bir müşterinin adına bir istemcinin kaynaklara erişmesi. Eski sistem sadece bir kişinin sayfada giriş yapmasından ibaretse, token kime dair, kapsamı ne, nasıl iptal edilir ve denetim kaydına kim işlenir gibi sorulara yanıt veremez. Özünde bu, kurumsal SSO’nun getirdiği iş değişikliğiyle aynı sınıfa girer, sadece yeni bir ihtiyaçtır.