第一天:四十行代碼
郵箱、密碼,加密、存儲、登入時比對。乾淨,搞定。
這正是所有團隊的起點,也是為什麼大家都覺得認證像是可以在一個下午完成的小事。
無數 B2B 團隊告訴了我們同樣的故事。一開始只是個簡單的登入頁。等到真正有用戶流量進來,這部分就默默地變成了身份基礎設施:整個產品都依賴於其之上。
每個自建認證一開始都是幾行代碼。麻煩是在上線後才開始,每一個小小的決定最終都會默默地固定成整個產品假設為真的模型。
郵箱、密碼,加密、存儲、登入時比對。乾淨,搞定。
這正是所有團隊的起點,也是為什麼大家都覺得認證像是可以在一個下午完成的小事。
誰算是用戶。他們屬於哪家公司。哪個 session 還值得信任。如何回收訪問權限。
速率限制、多因素驗證和其恢復流程、session、刷新 token、一個比 is_admin 布林值複雜得多的組織模型。你加的每條規則都成為了產品默認依賴的規則。
紙上換登入頁,實際上是要重構身份基礎。
有一家運營了 20 年的 SaaS 想用郵箱做用戶名。權限檢查分佈在數百個模塊。沒人敢批准,結果拖了很久也搞不定。
這套系統可以多年無故障地幫人登入。直到某個業務變化讓「夠用」一夜之間變成了「拖後腿」。幾乎所有規模化的產品都會遇到這三件事。
第一個大客戶上門,採購要求對接自己 Entra 或 Google Workspace 的 SSO。接著你還要同時支持 SAML 和 OIDC,因為下一個客戶用的是別的。每個客戶的身份配置都不一樣,絕大多數工作都沒法複用。
了解更多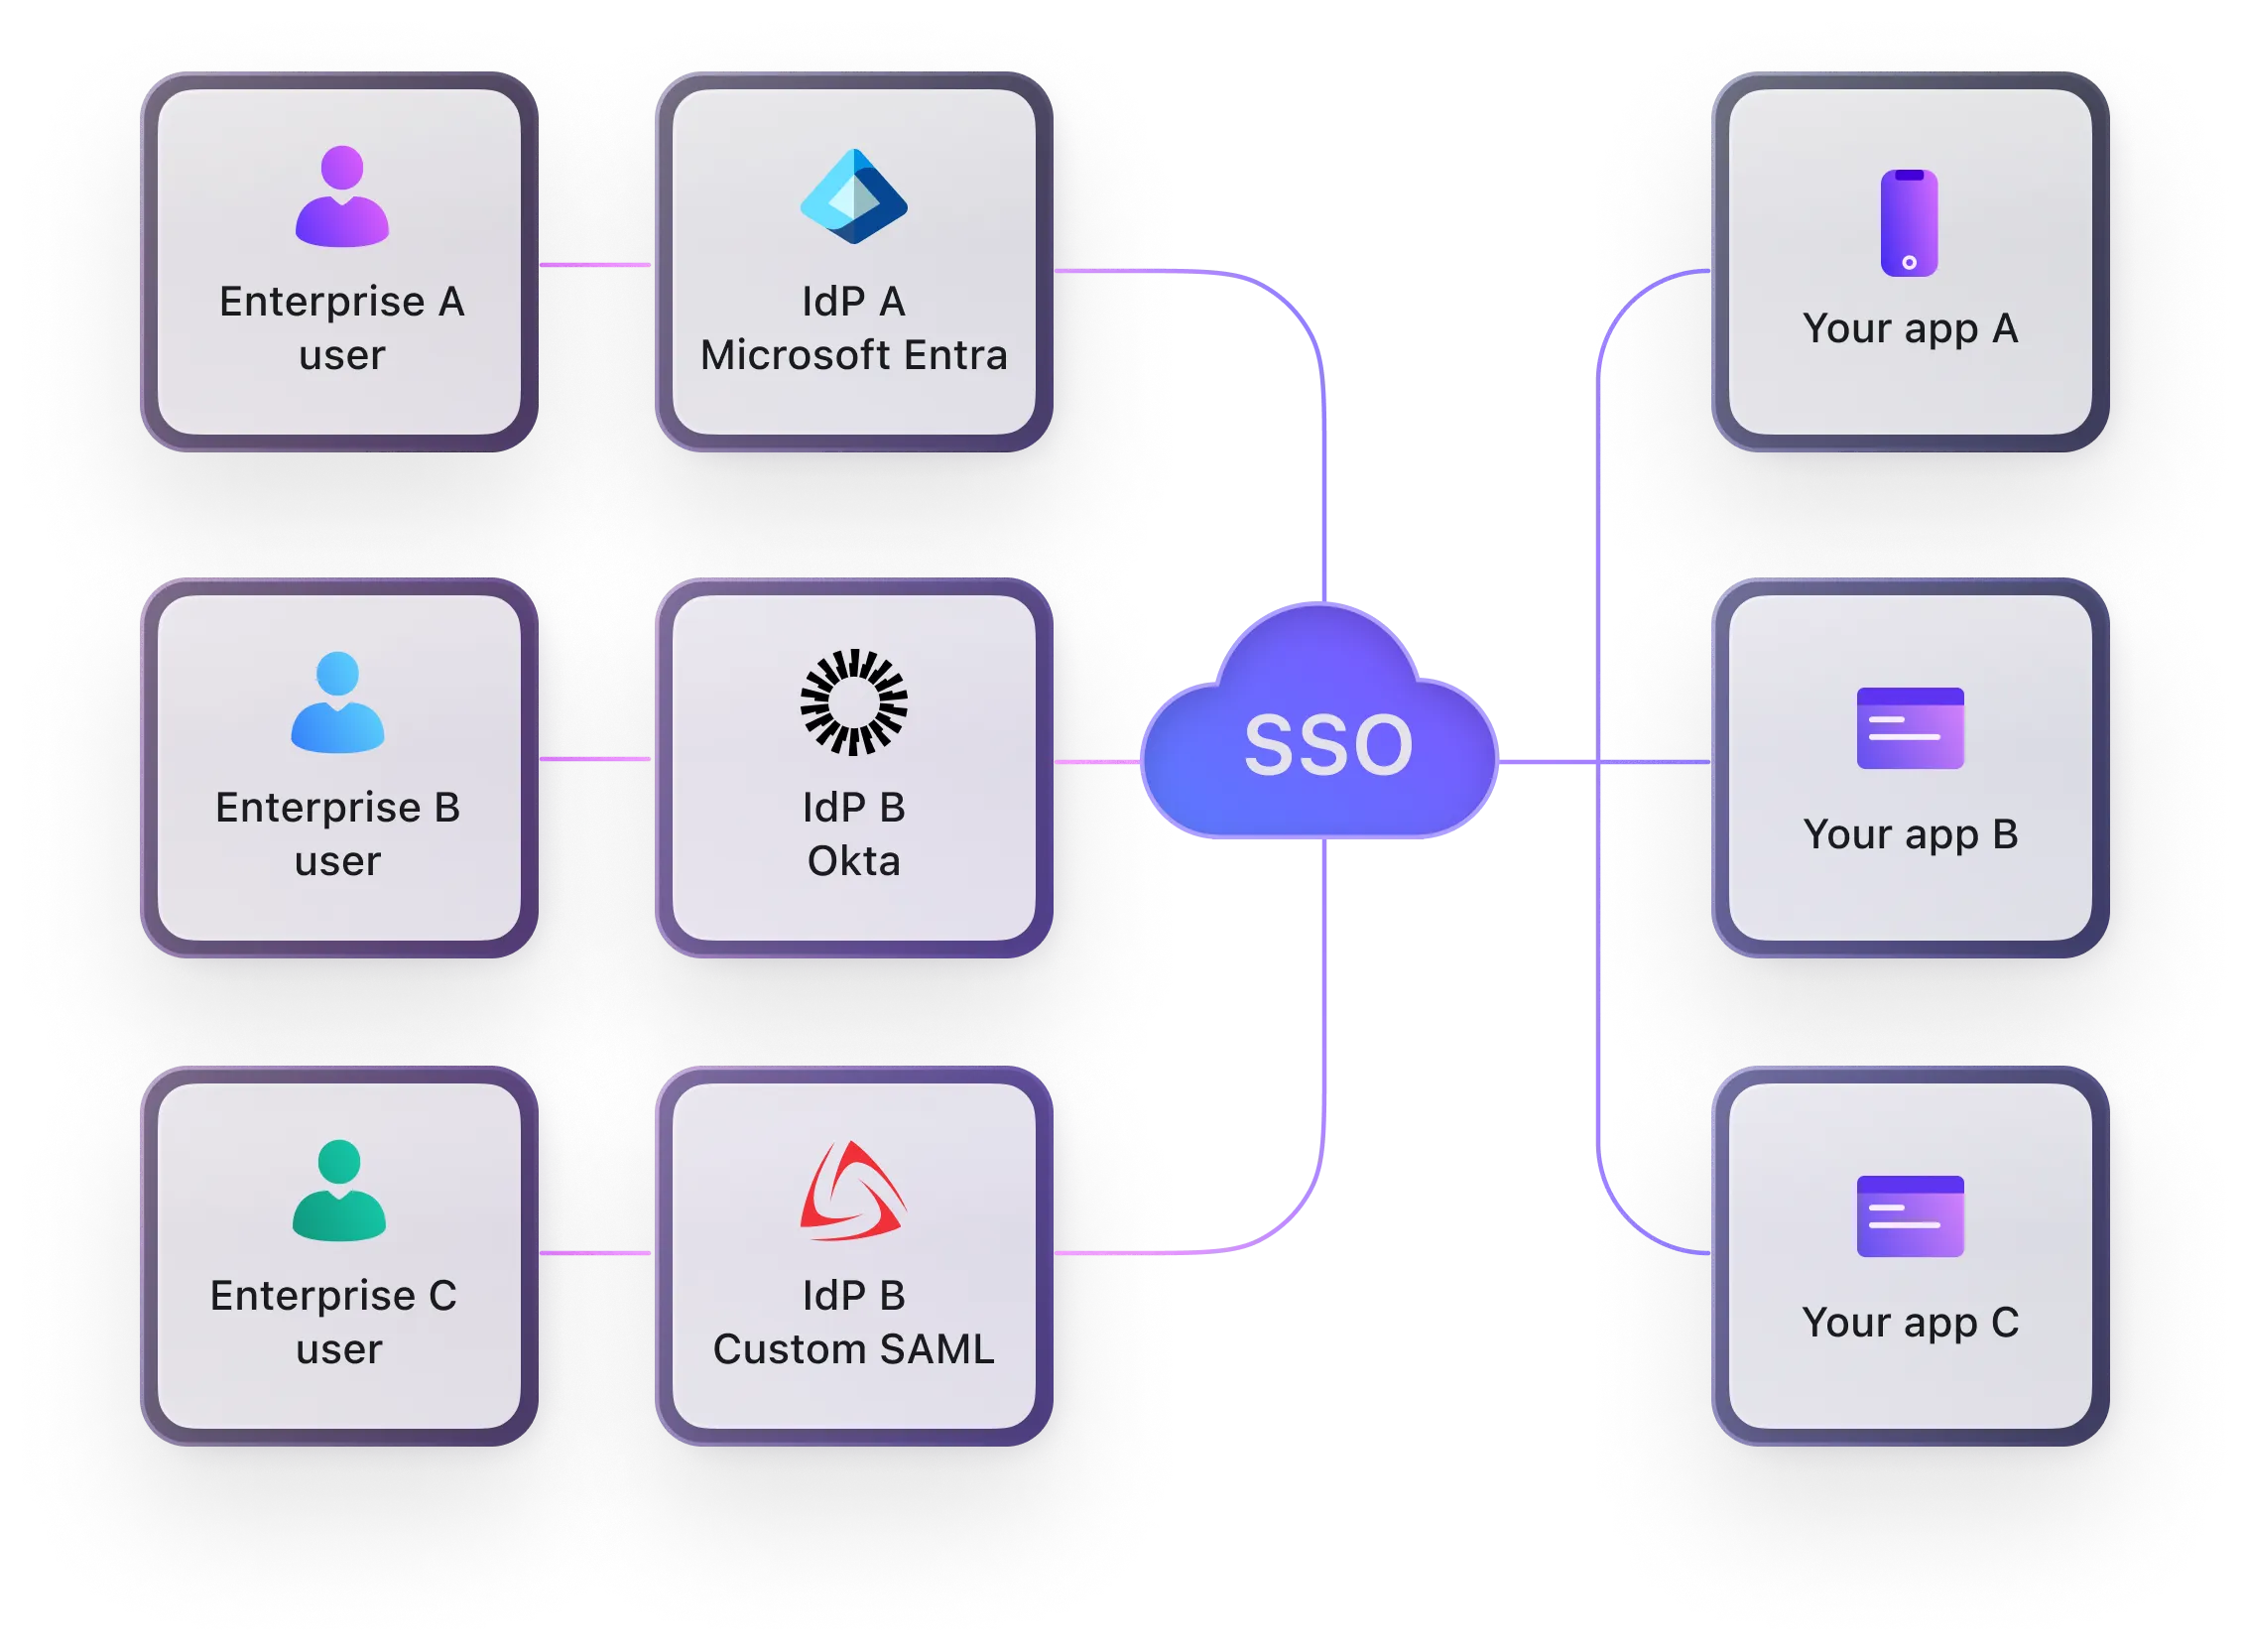
按組織/產品分割,還經常有併購遺留。「統一身份」聽起來是個功能,但對代碼來說意味著徹底定義什麼是一個用戶、一個組織。
了解更多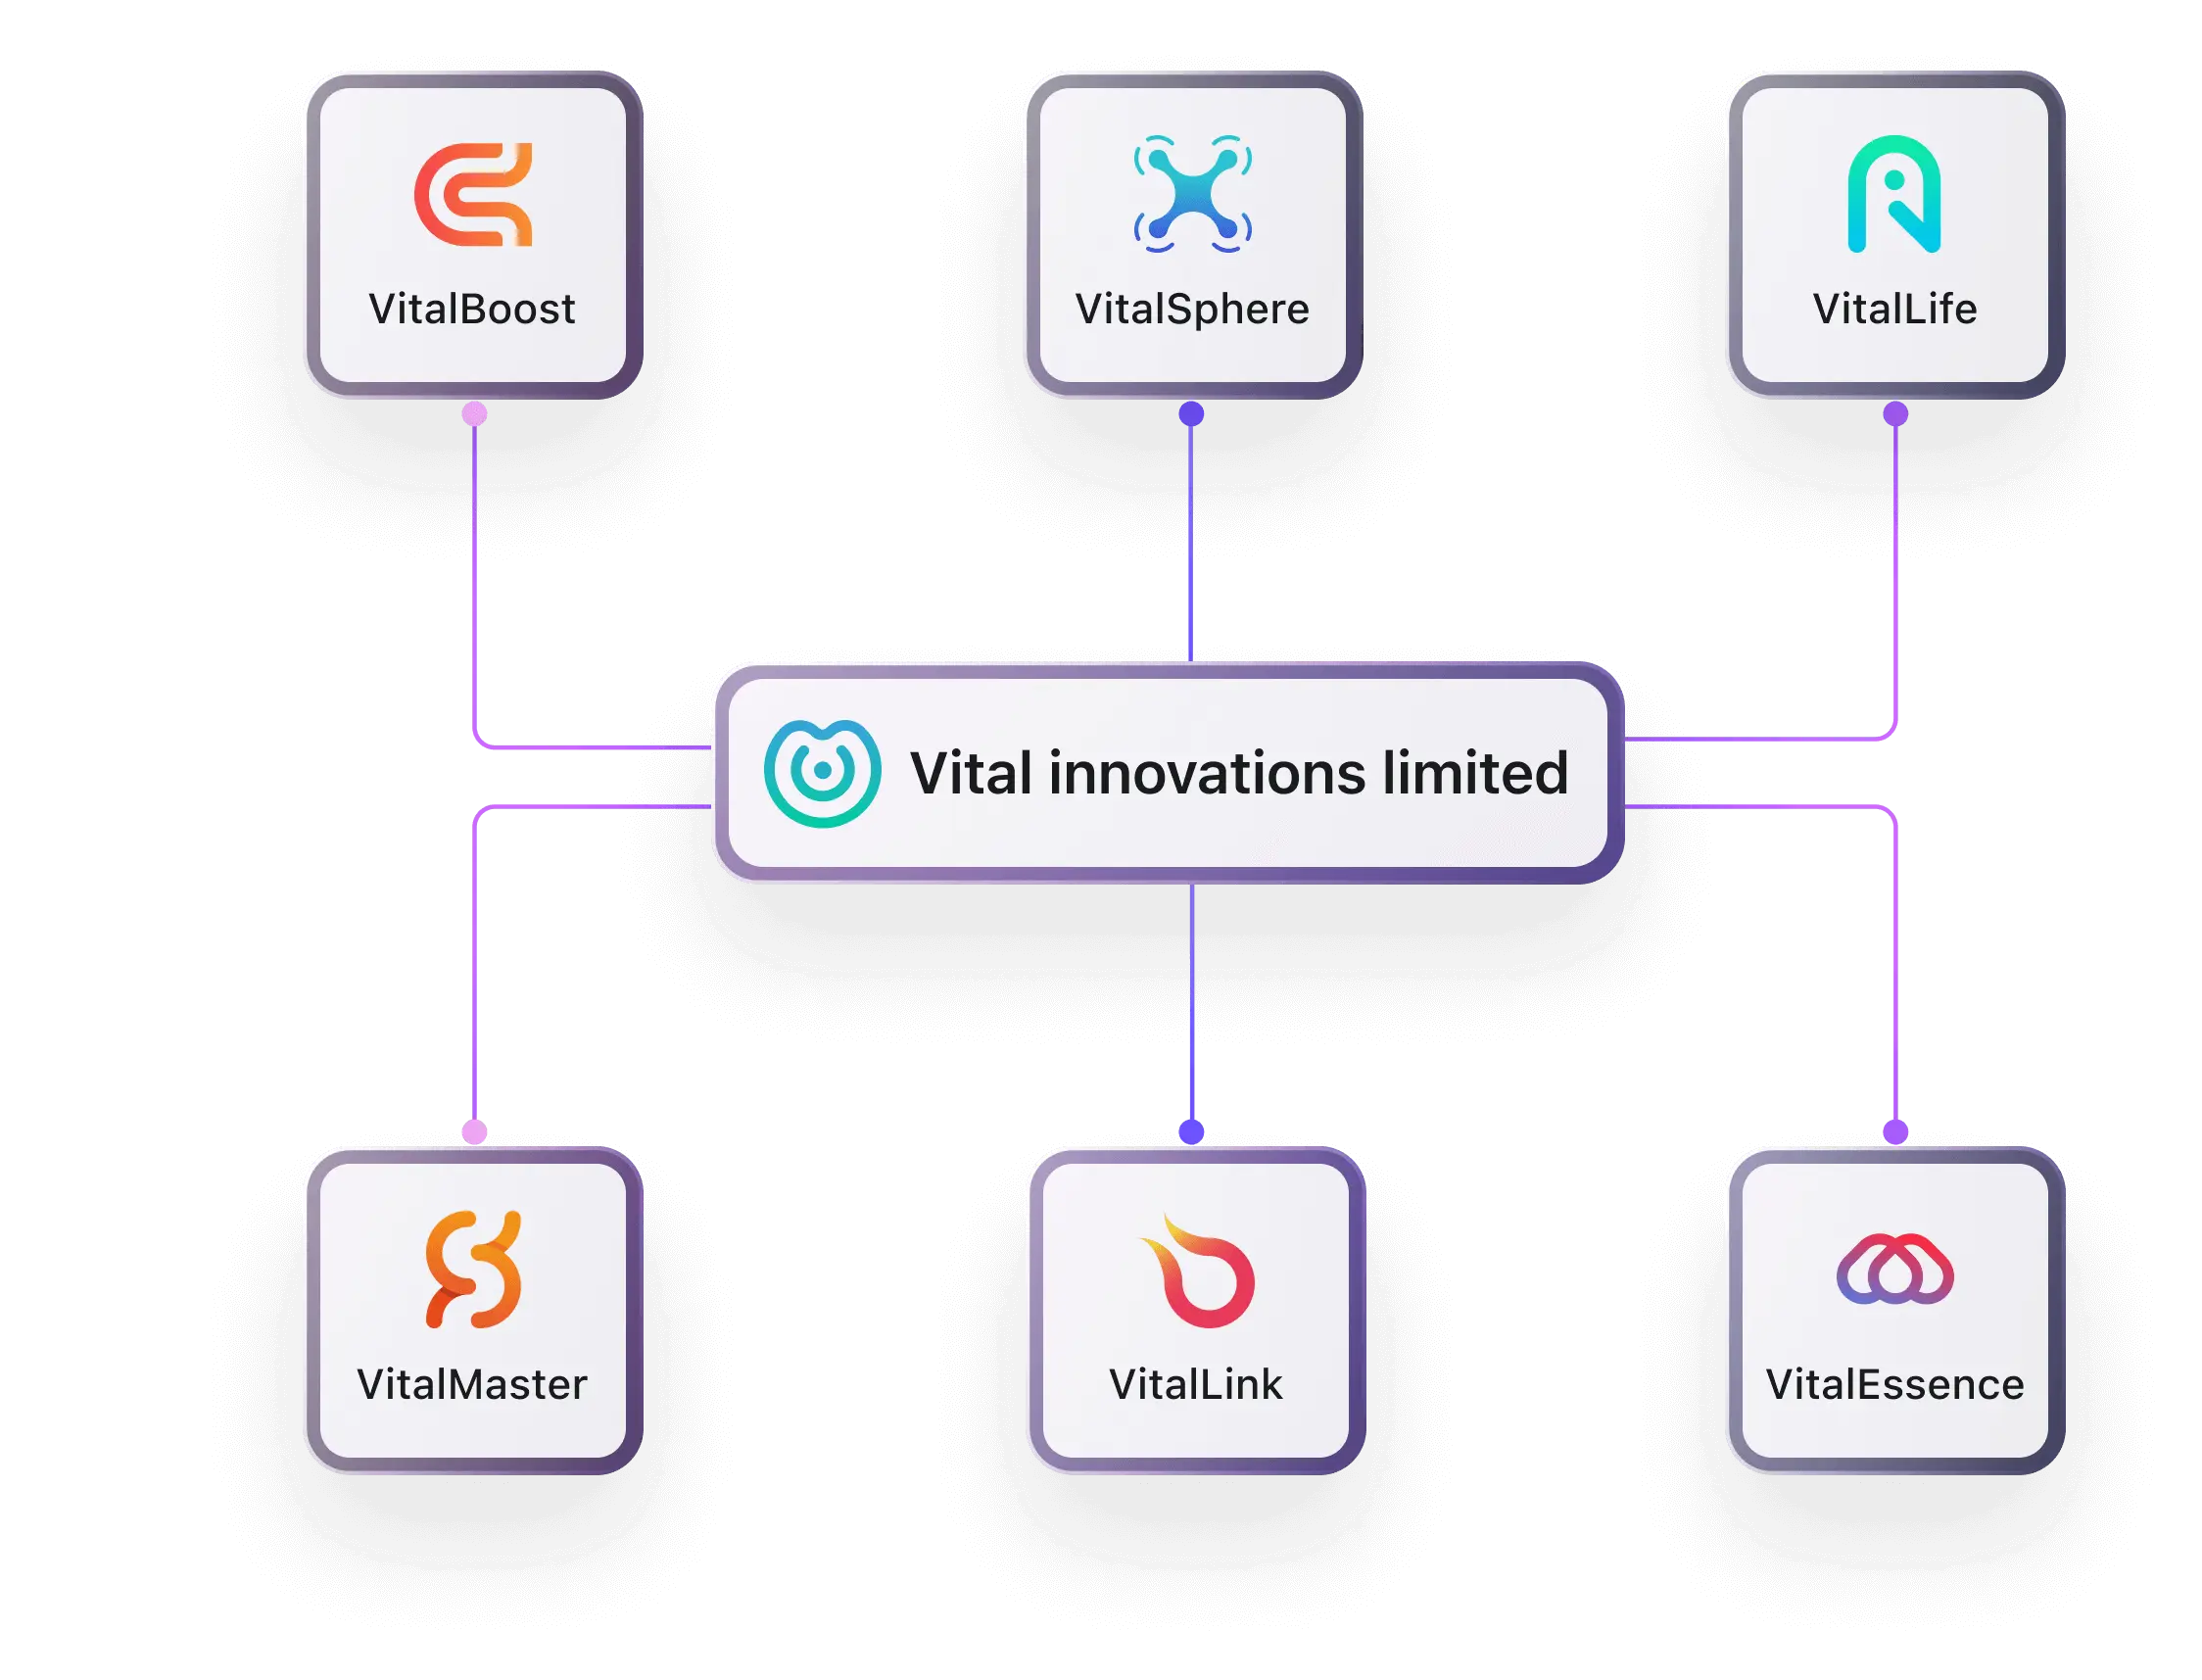
不再只是人在瀏覽器裡操作。agent、MCP 服務器、命令行也都代表某個用戶行動。但你自建認證只會讓人登入一個頁面。
了解更多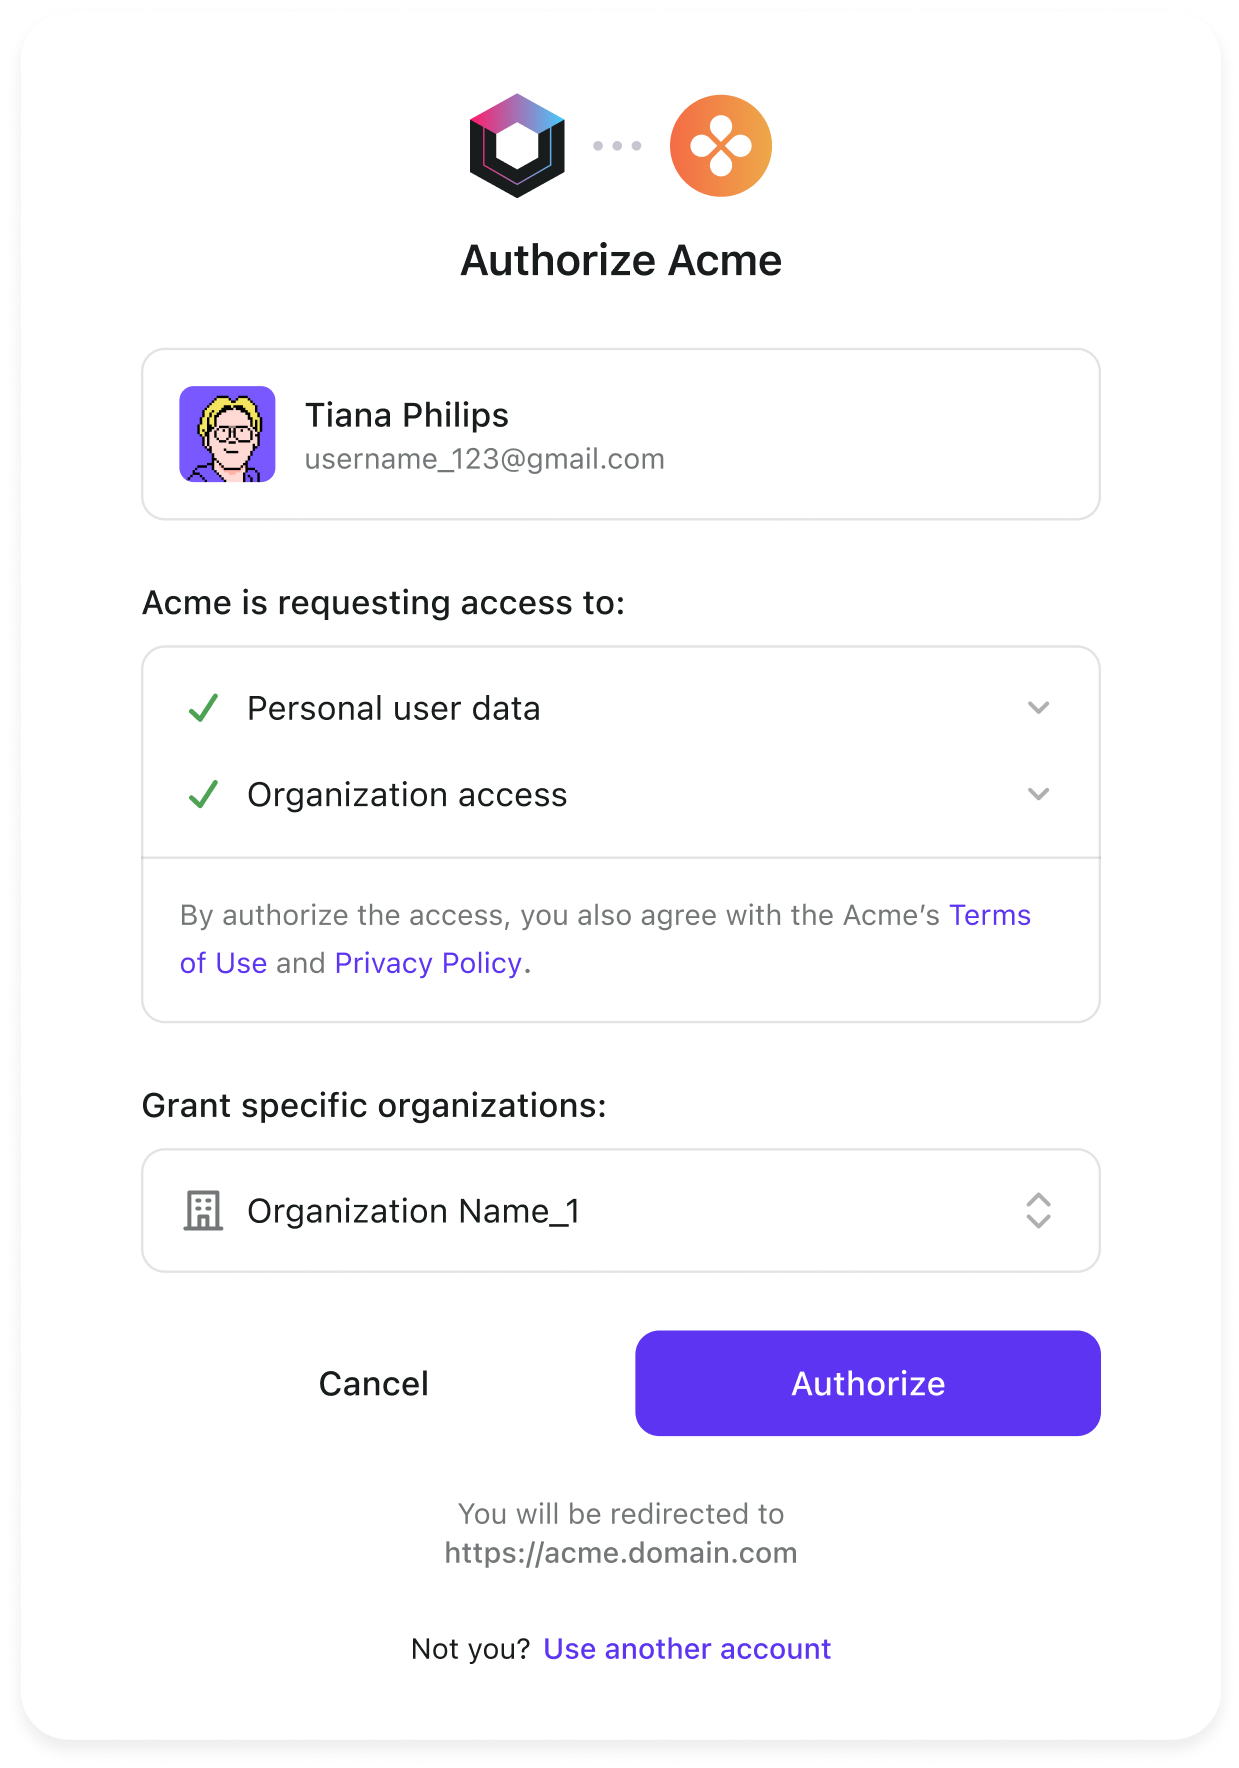
第一版很便宜:幾個工程師,幾週時間,就能上線。但之後每年都要付出本該花在核心產品上的工程人力。
你不會收到標著「認證」的帳單。
你付出的是人月、延期、遺留安全風險、返工。曾有個會員組織自建認證為了省授權費,五年過去,維護成本遠大於一開始直接買。
關鍵的脈絡只在某個人腦子裡,不在文檔裡。
每個客戶的配置、為什麼過去某個遷移如此設計。當這個人不在時,企業流程就停滯不前。他要是一走,這些知識也跟著消失。
沒有客戶會因你自建 OAuth server 多付一分錢。
認證必須可靠。但「可靠」不等於「自己造」。對大部分產品來說,它只是核心依賴,不是差異化點。兩者相去甚遠。
大部分成熟的認證已經涵蓋了功能:SSO、多因素、組織、統一登入、agent存取。真正的差別在於你能不能隨時離開。別好不容易從自己寫的幾千行裡「脫身」,結果又被別人家鎖死。
OIDC、OAuth 和 RS256 簽名的 JWT,大家都熟悉。直接從標準 token 讀取聲明,不需要學任何廠商自定義的 API。
如果是開源且自部署,想啥時候遷移都可以。別把自己的系統換成又一個無法退出的托管服務。
按註冊用戶或月活計費只會越收越多。大規模下這就是增長稅,也是讓團隊自己造輪子的動力。
什麼時候都可以導出用戶數據。把這類敏感數據交給專業對口,能避免你本不該承擔的一堆 PII 風險。
Logto 支持開源、自託管,也有雲平台託管。支持標準 OIDC 下的登入、多因素、SSO、RBAC。計費跟據 token 計算,任何時候想切換都能直接遷移。
不。演示、內部工具、臨時小項目或是有特殊細粒度授權需求、一堆現成方案做不了的情況,自建都可以考慮。真正該避免的是長期背負通用身份基礎設施,卻自己沒意識到,最後讓業務團隊不得不維護它。
認證回答「你是誰」。授權回答「你能做什麼」。在 SaaS 裡這兩個其實很難完全拆開:用戶、組織、角色、權限、session、token 聲明和審計日誌都交織在一起。所以更換認證系統時,不能只看登入頁。
因為企業級 SSO 意味著你的產品要接入客戶自己的身份系統。不同客戶用不同 IdP、協議、聲明字段、證書、組織映射。搞定第一家不代表後面的能複製粘貼。通常久而久之就變成只有一個工程師懂的手工活。
可以,但一次性全部切換通常不可行。現實操作是分層遷移:先把新註冊、新登入和新企業 SSO 接到身份平台上,讓現有用戶在下次登入時逐步遷移。先統一用戶目錄和組織模型,再逐步梳理細粒度權限,整個過程保持回滾機制和審計日誌。
因為他們引入了一種新情況:客戶端代表用戶存取資源。如果舊系統只為人登頁面設計,就沒法處理 token 發給誰、範圍、如何撤銷、審計記錄等等。歸根結底,這和企業級 SSO 同屬於業務變化,只是觸發點不同。