Día uno: cuarenta líneas de código
Correo electrónico, contraseña, encripta, guarda, compara al iniciar sesión. Limpio y hecho.
Por eso todos los equipos empiezan aquí, y por eso la autenticación parece algo que puedes hacer en una tarde.
Docenas de equipos B2B nos contaron la misma historia. Empieza como una simple página de inicio de sesión. Luego el tráfico real lo atraviesa y silenciosamente se convierte en la infraestructura de identidad: la base sobre la que se apoya todo tu producto.
Toda autenticación casera comienza como unas pocas líneas de código. El problema llega después del lanzamiento, cuando cada pequeña decisión se solidifica silenciosamente en el modelo que todo tu producto asume como cierto.
Correo electrónico, contraseña, encripta, guarda, compara al iniciar sesión. Limpio y hecho.
Por eso todos los equipos empiezan aquí, y por eso la autenticación parece algo que puedes hacer en una tarde.
Quién cuenta como usuario. A qué organización pertenece. Qué sesión sigue siendo fiable. Cómo se retira el acceso.
Límites de tasa, MFA y su flujo de recuperación, sesiones, tokens de actualización, un modelo de organización que es mucho más que un booleano de es_admin. Cada respuesta que lanzas se convierte en una regla que el producto asume silenciosamente.
Cambiar la página de inicio de sesión en papel significó reconstruir la base de identidad en código.
Un SaaS de 20 años intentó cambiar a correo como nombre de usuario. Los controles de permisos vivían en cientos de módulos. Nadie lo autorizaba, así que se prolongó hasta que fue imposible.
Inicia sesión para la gente durante años sin incidentes. Luego un cambio de negocio convierte “suficiente” en “un obstáculo” de la noche a la mañana. Estas tres situaciones llegan a casi todos los productos que crecen.
El primer gran contrato aterriza y compras quiere SSO a través de su propio Entra o Google Workspace. Luego tanto SAML como OIDC, porque el siguiente cliente usa otra cosa. La configuración de identidad de cada cliente es diferente, y casi nada del trabajo se puede reutilizar.
Saber más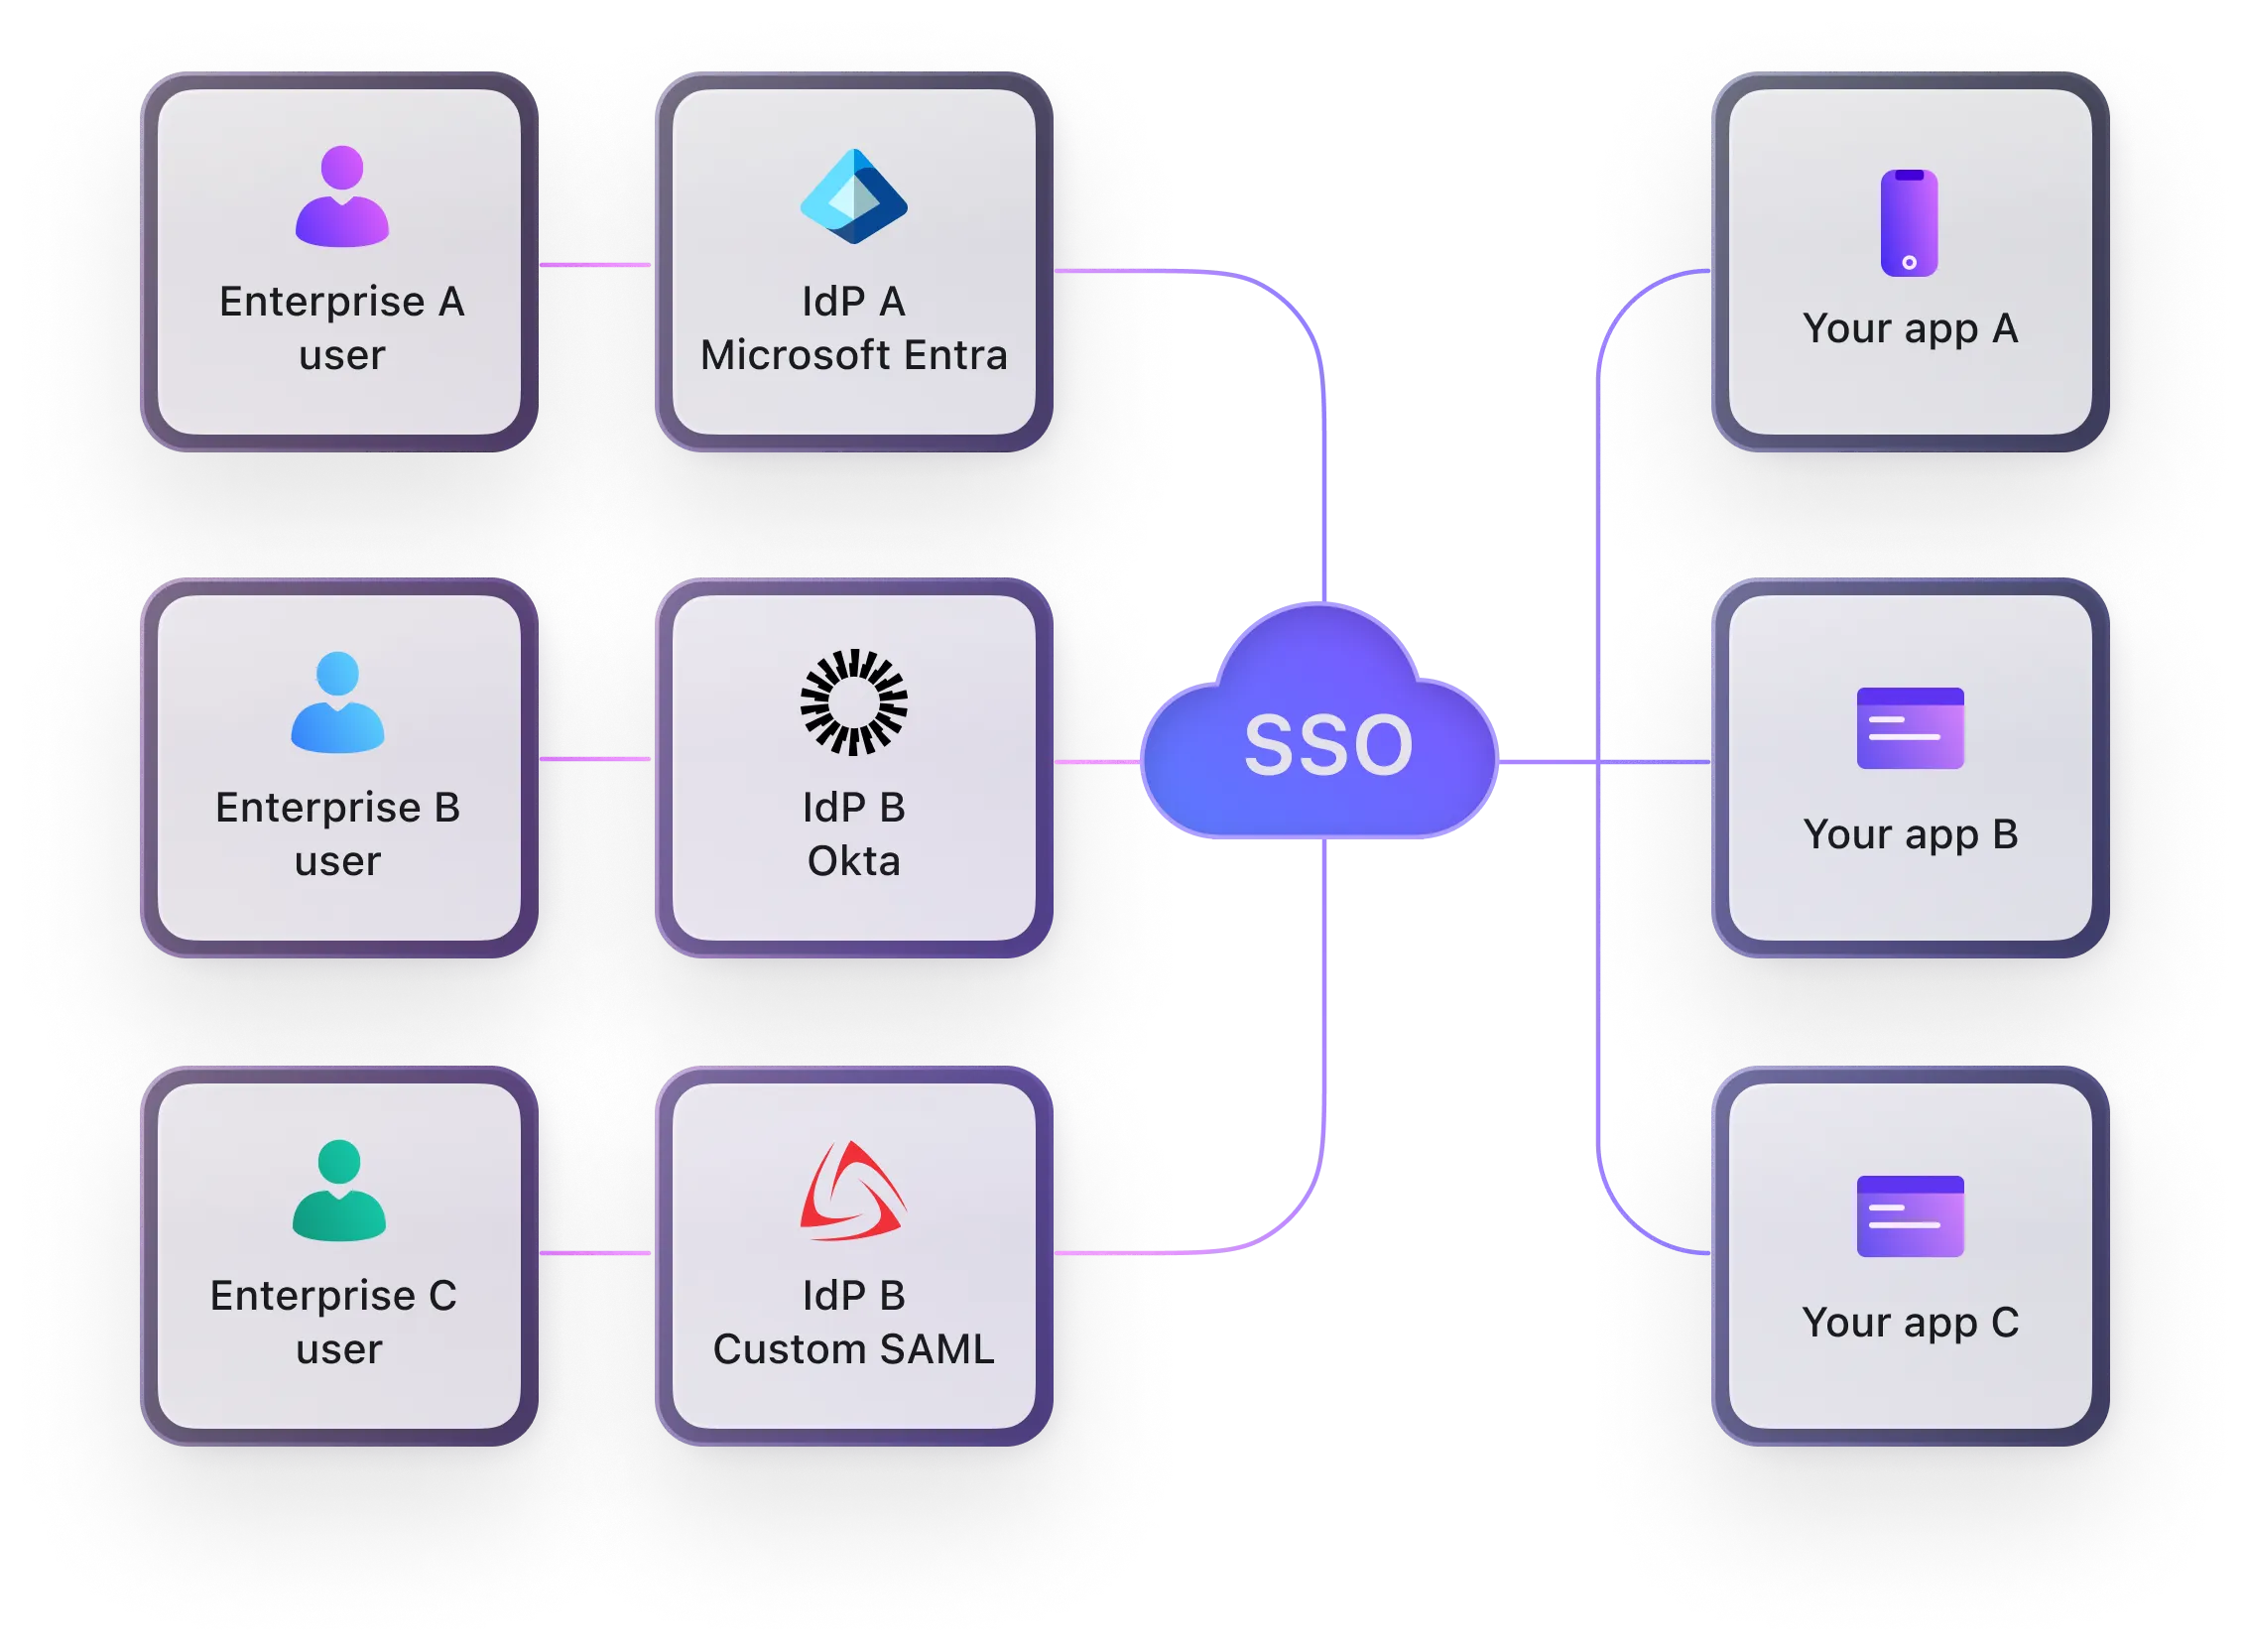
Dividida por organización, por producto, heredada tras adquisiciones. “Unificar la identidad” suena como una función; en código significa redefinir lo que cuenta como un usuario y una organización.
Saber más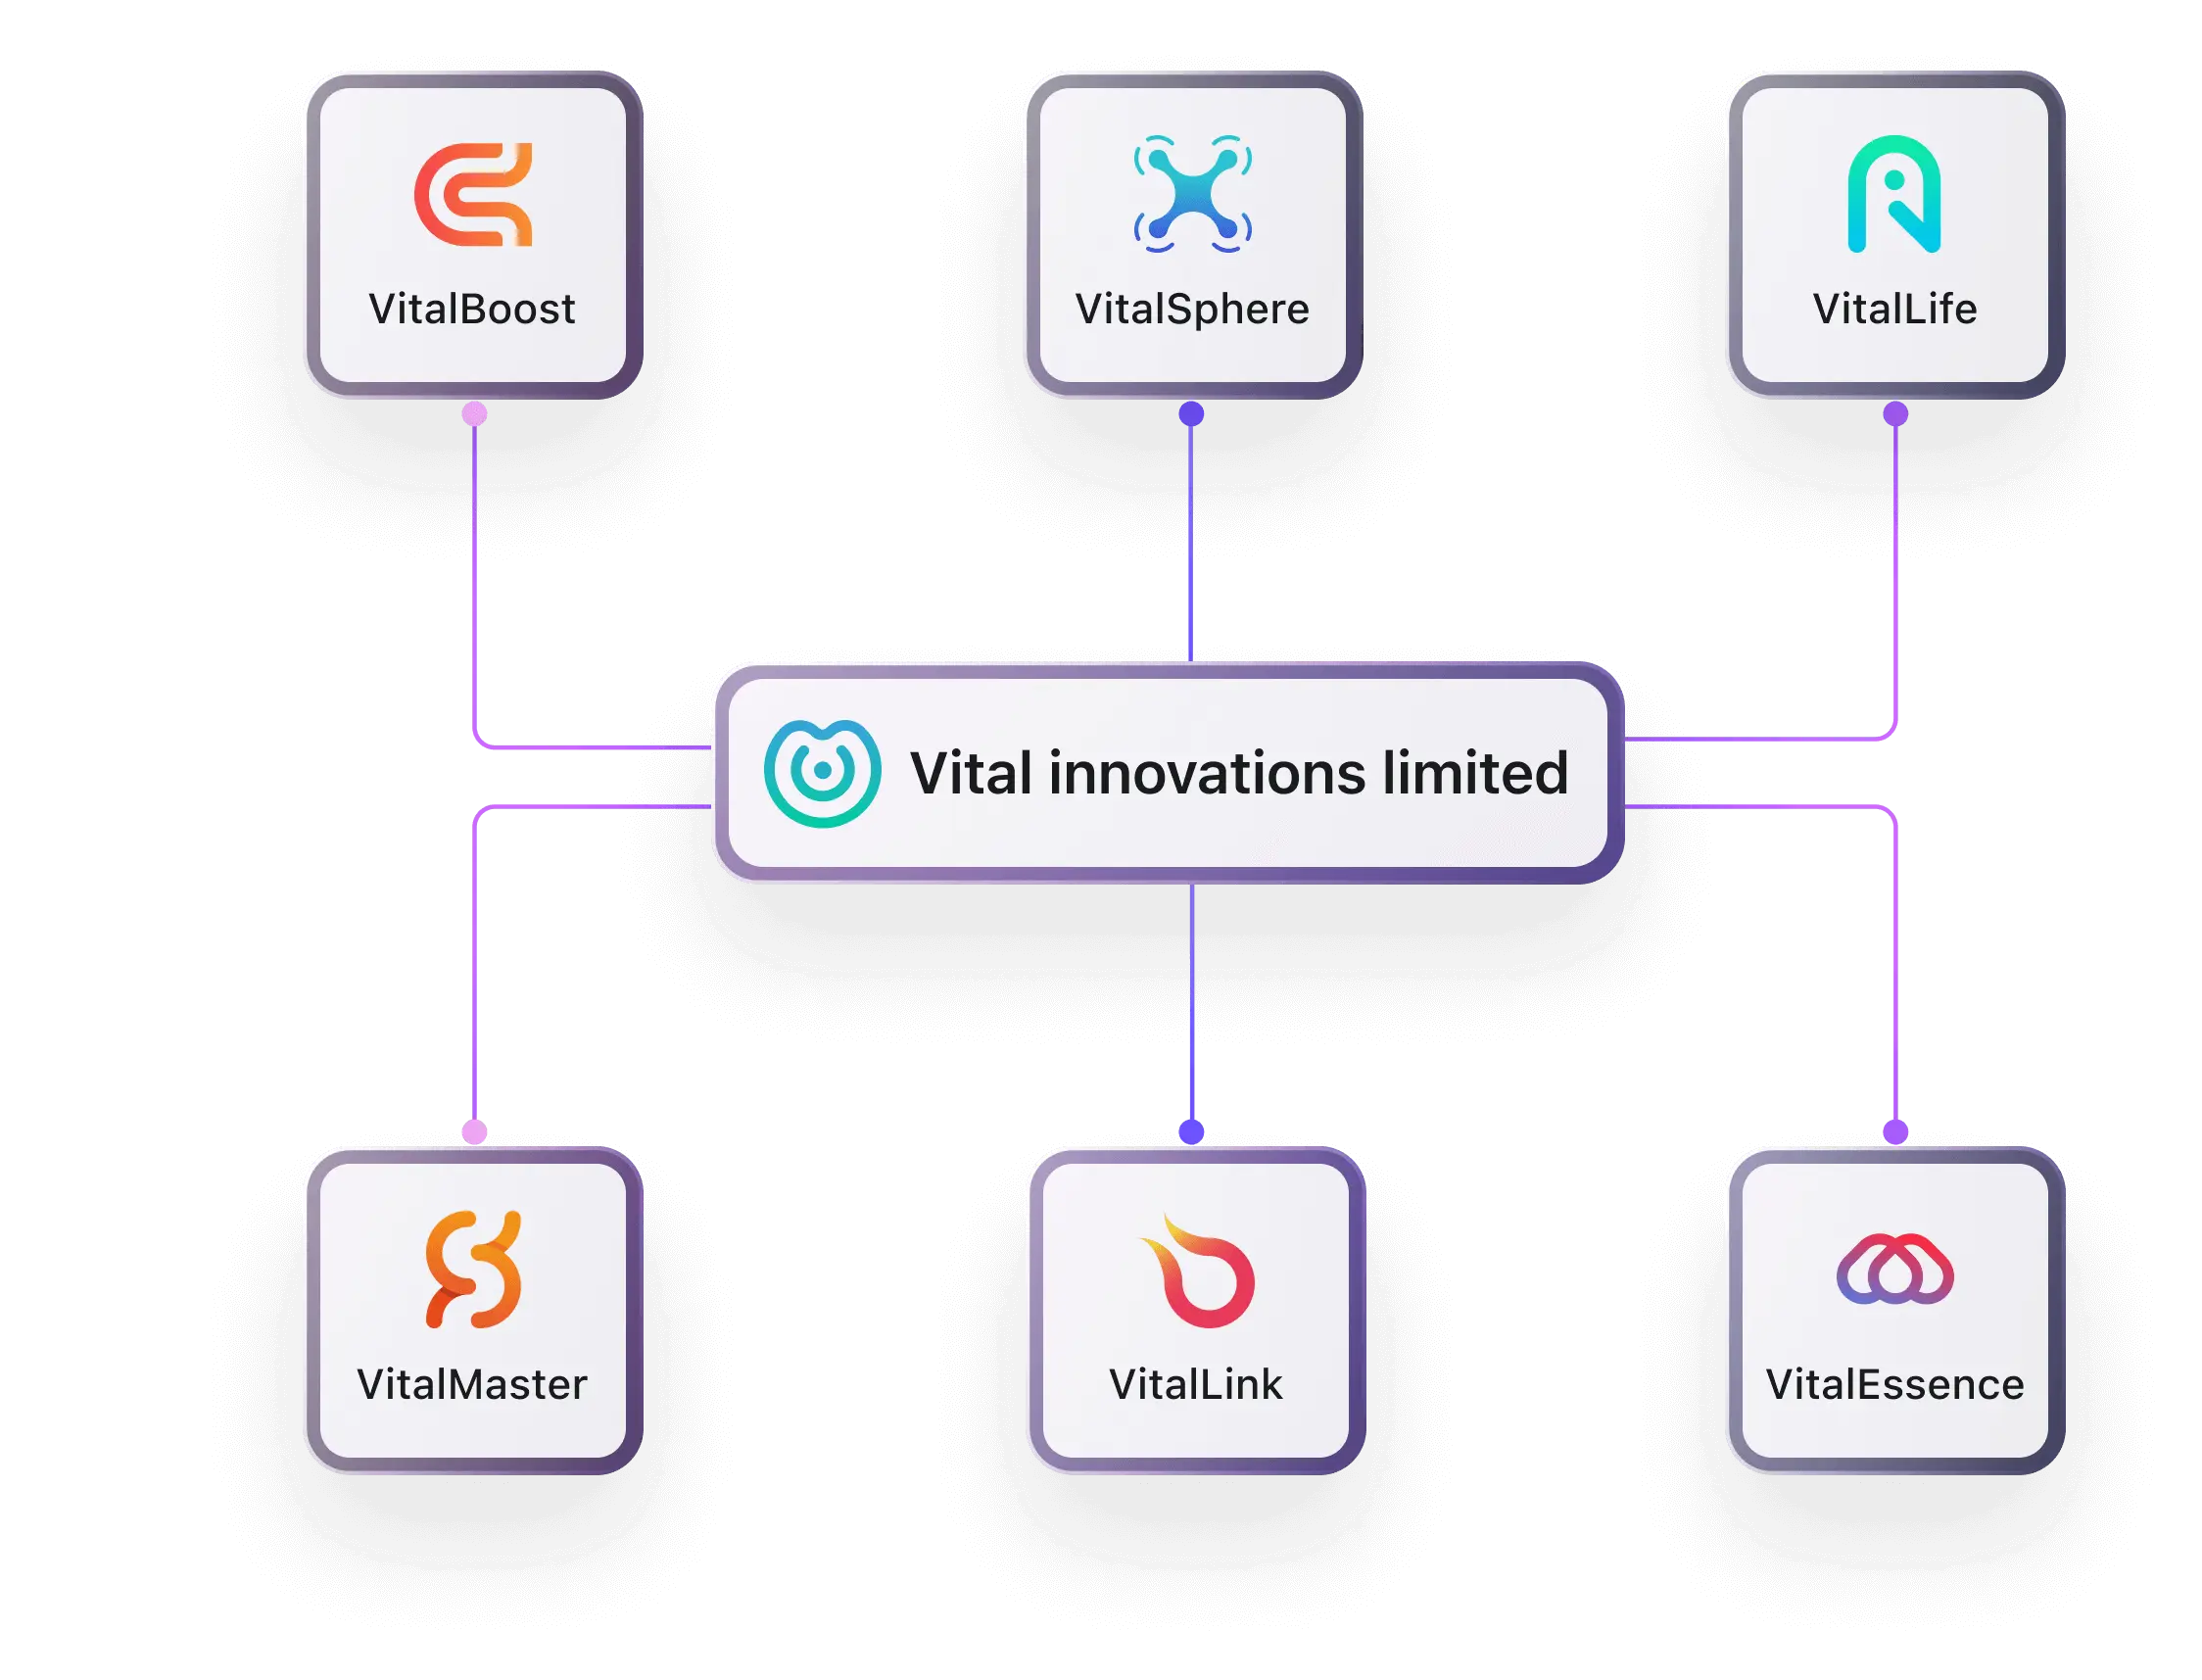
Ya no son solo personas en un navegador. Agentes, servidores MCP y líneas de comandos actúan en nombre de algún usuario. Y tu autenticación solo sabe cómo iniciar sesión una persona en una página.
Saber más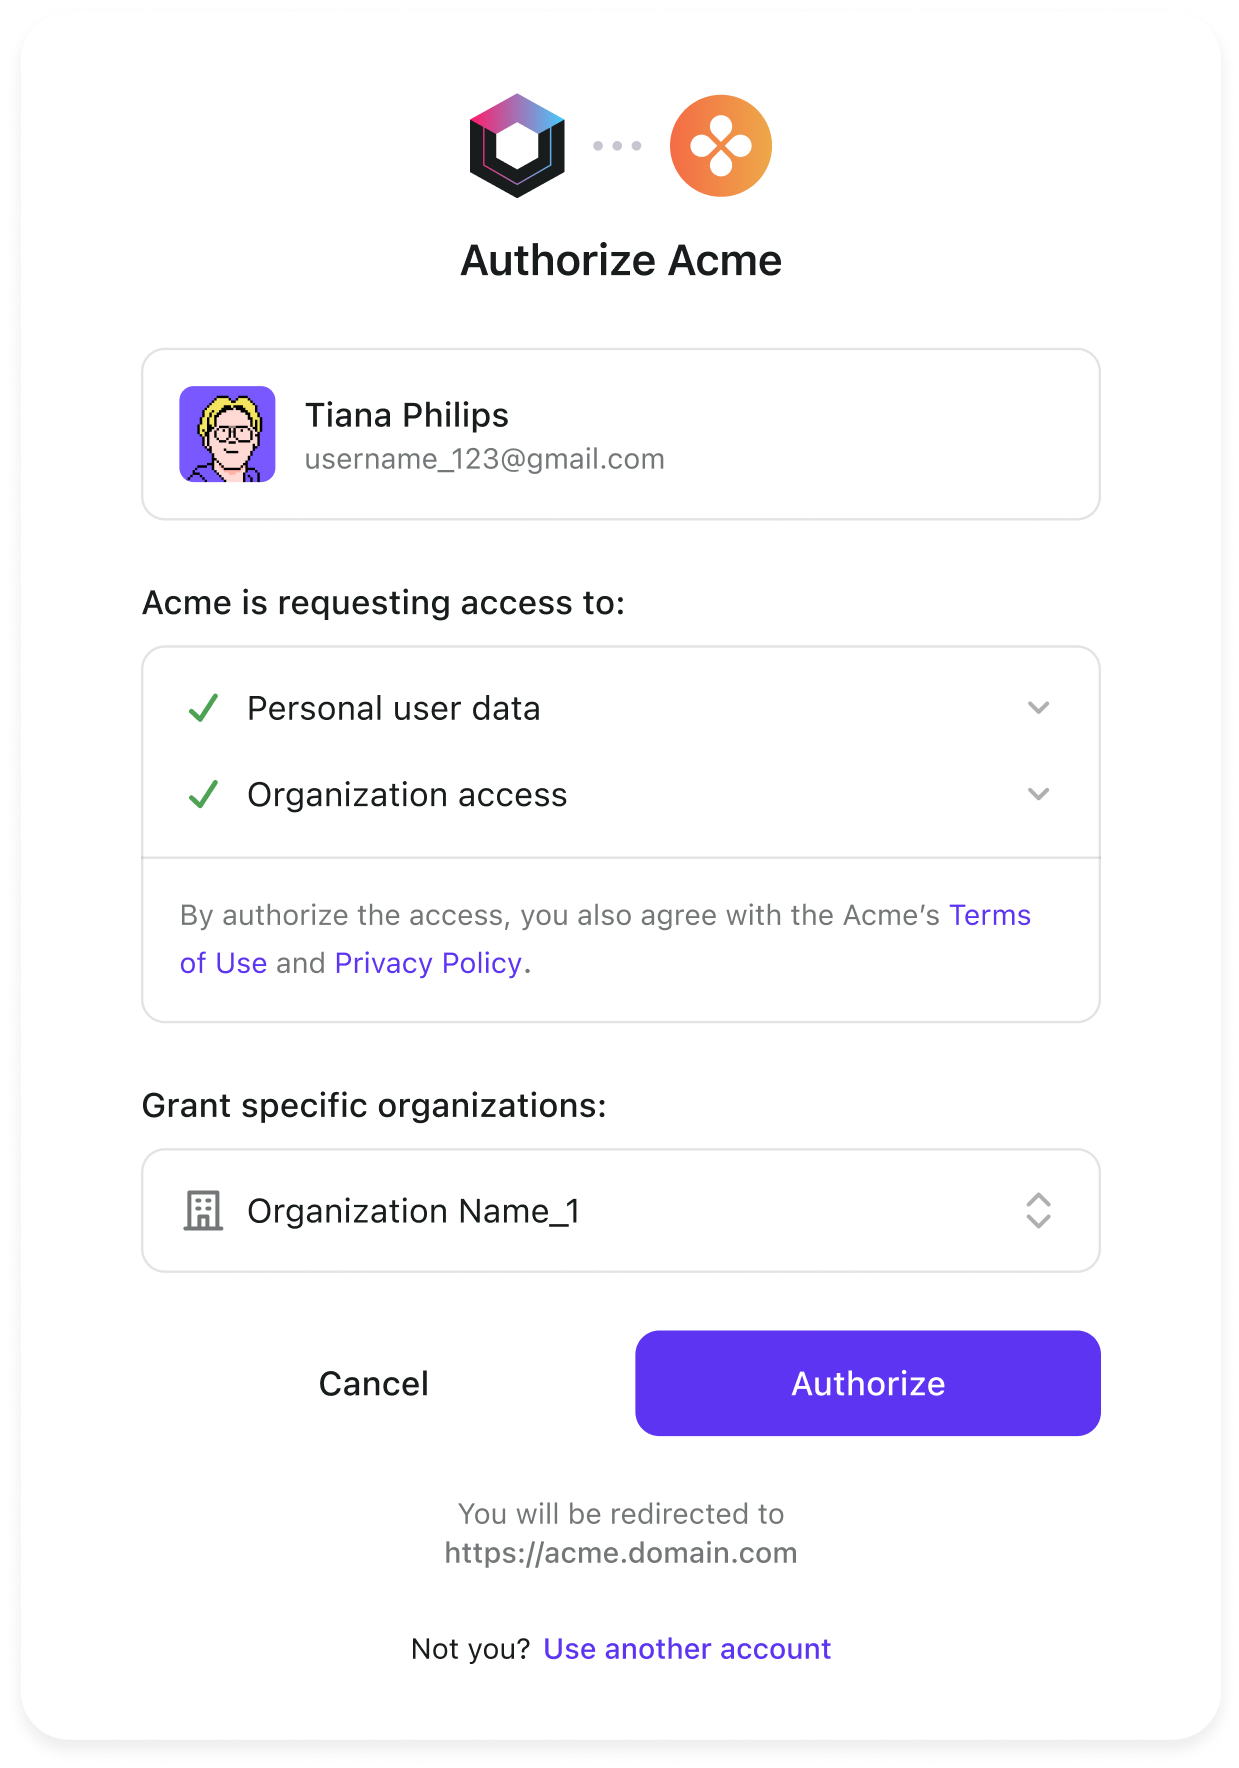
La primera versión es barata: unos pocos ingenieros, unas semanas, y listo. Luego lo alimentas cada año con tiempo de ingeniería que podría haberse dedicado a tu producto principal.
Nunca recibirás una factura que diga “autenticación”.
Pagas en meses-persona, plazos no cumplidos, deuda de seguridad y rehacer tareas. Una organización de socios construyó la suya para evitar una cuota de licencia; cinco años después, mantenerlo costó más de lo que habría costado comprarlo.
El contexto crítico vive en la cabeza de alguien, no en la documentación.
Qué cliente está configurado y cómo, por qué una migración pasada se hizo de cierto modo. Si esa persona no está, se detiene el pipeline empresarial. Si se va, el conocimiento se va con ella.
Ningún cliente te paga más porque escribiste tu propio servidor OAuth.
La autenticación debe ser confiable. Pero “confiable” no es lo mismo que “lo construiste tú”. Para la mayoría de los productos es una dependencia clave, no un diferenciador clave. Esas dos cosas están muy lejos una de la otra.
La mayoría de los sistemas de autenticación maduros ya incluyen las funciones: SSO, MFA, organizaciones, inicio de sesión unificado, acceso de agentes. La verdadera diferencia es si puedes salirte. No escalés tus propias líneas de código solo para quedar atado a las de otro.
OIDC, OAuth y JWTs firmados con RS256 que ya entiendes. Lee claims directamente de un token estándar, sin tener que aprender una API específica de proveedor.
Si es open source y autoalojable, puedes salirte cuando quieras. No cambies tu sistema personalizado por uno alojado del que tampoco puedas salir.
Cobrar por usuarios registrados o activos mensuales sigue una tabla que solo crece. A escala, eso es un impuesto al crecimiento, justo lo que empuja a los equipos a construir el suyo propio.
Exporta los datos de usuario cuando quieras. Y poner estos datos sensibles en manos de especialistas te ahorra el riesgo de custodiar una pila de datos confidenciales que nunca debiste tener.
Logto es open source, autoalojable y también disponible como servicio gestionado en la nube. Inicio de sesión, MFA, SSO y RBAC funcionan de serie con OIDC estándar. La facturación sigue los tokens, y el día que quieras irte, la puerta sigue abierta.
No. Demos iniciales, herramientas internas, proyectos de validación únicos o necesidades muy específicas de autorización que las opciones comerciales no pueden cubrir pueden ser casos para hacerlo tú mismo — o a medias. Lo que debes evitar es asumir una infraestructura genérica de identidad a largo plazo sin darte cuenta y dejarla en manos de un equipo de negocio para mantenerla.
La autenticación responde “quién eres”. La autorización responde “qué puedes hacer”. En un SaaS real las dos cosas son difíciles de separar: usuarios, organizaciones, roles, permisos, sesiones, claims de tokens y logs de auditoría se entrelazan. Así que al reemplazar un sistema de autenticación, no puedes fijarte solo en la página de inicio de sesión.
Porque SSO empresarial implica que tu producto debe conectarse al sistema de identidad del cliente. Cada cliente usa diferentes IdPs, protocolos, campos de claims, certificados y mapeos de organizaciones. Conectar el primer cliente no significa que los demás sean copia y pega. Más bien, se va convirtiendo en trabajo manual que solo un ingeniero comprende.
Sí, aunque normalmente no se hace con un cambio brusco único. Lo más realista es migrar en capas: pon primero los nuevos registros, inicios de sesión y SSO empresarial en la nueva plataforma de identidad, y migra a los usuarios existentes poco a poco cuando vuelvan a iniciar sesión. Unifica primero el directorio de usuarios y el modelo de organización, y luego gestiona los permisos más detallados con el tiempo, manteniendo opción de vuelta atrás y registros de auditoría.
Porque introducen un nuevo caso: un cliente accediendo a recursos en nombre del usuario. Si el antiguo sistema solo se diseñó para iniciar sesión de personas en una página, no puede responder quién es el destinatario del token, su alcance, cómo revocarlo y quién se anota en el registro de auditoría. Al final es el mismo tipo de cambio de negocio que el SSO empresarial, solo que con un desencadenante más nuevo.