Ensimmäinen päivä: neljäkymmentä riviä koodia
Sähköposti, salasana, hash, tallenna, vertaa kirjautuessa. Selkeä ja valmis.
Juuri siksi jokainen tiimi aloittaa tästä, ja siksi autentikaatio näyttää asialta, jonka voi pistää kasaan iltapäivässä.
Kymmenet B2B-tiimit kertovat saman tarinan. Se alkaa yksinkertaisesta kirjautumissivusta. Sitten todellinen liikenne kulkee sen läpi, ja siitä kasvaa hiljaisesti identiteetti-infrastruktuuri: perusta, jonka varaan koko tuotteesi rakentuu.
Jokainen itse rakennettu autentikaatio alkaa muutamasta rivistä koodia. Ongelmat alkavat julkaisun jälkeen, kun jokainen pieni päätös jämähtää malliksi, jonka varaan koko tuotteesi rakentuu.
Sähköposti, salasana, hash, tallenna, vertaa kirjautuessa. Selkeä ja valmis.
Juuri siksi jokainen tiimi aloittaa tästä, ja siksi autentikaatio näyttää asialta, jonka voi pistää kasaan iltapäivässä.
Kuka lasketaan käyttäjäksi. Mihin organisaatioon he kuuluvat. Mikä sessio on yhä luotettava. Kuinka käyttöoikeudet otetaan pois.
Käyttörajat, MFA ja sen palautuspolut, sessiot, refresh-tokenit, organisaatiomalli, joka on paljon enemmän kuin yksittäinen is_admin-arvo. Jokainen julkaisu muuttuu tuotteessa äänettömäksi säännöksi.
Kirjautumissivun vaihto paperilla tarkoitti identiteettiperustan uudelleenrakennusta koodissa.
Yksi 20-vuotias SaaS yritti siirtyä sähköposti-käyttäjänimenä-malliin. Käyttöoikeustarkastuksia oli sadoissa moduleissa. Kukaan ei uskaltanut hyväksyä sitä, joten projekti pitkittyi kunnes sitä ei enää voitu jatkaa.
Se kirjauttaa käyttäjät sisään vuosia ilman ongelmia. Sitten yksi liiketoimintamuutos muuttaa “riittävän” yhdessä yössä “esteeksi”. Nämä kolme tulevat vastaan melkein jokaisessa skaalautuvassa tuotteessa.
Ensimmäinen iso sopimus tulee ja hankintaosasto haluaa SSO:n oman Entran tai Google Workspacen kautta. Sitten sekä SAML että OIDC, koska seuraava asiakas käyttää eri järjestelmää. Jokaisen asiakkaan identiteettiratkaisu on erilainen, eikä työ käy uudelleenkäytöstä.
Lue lisää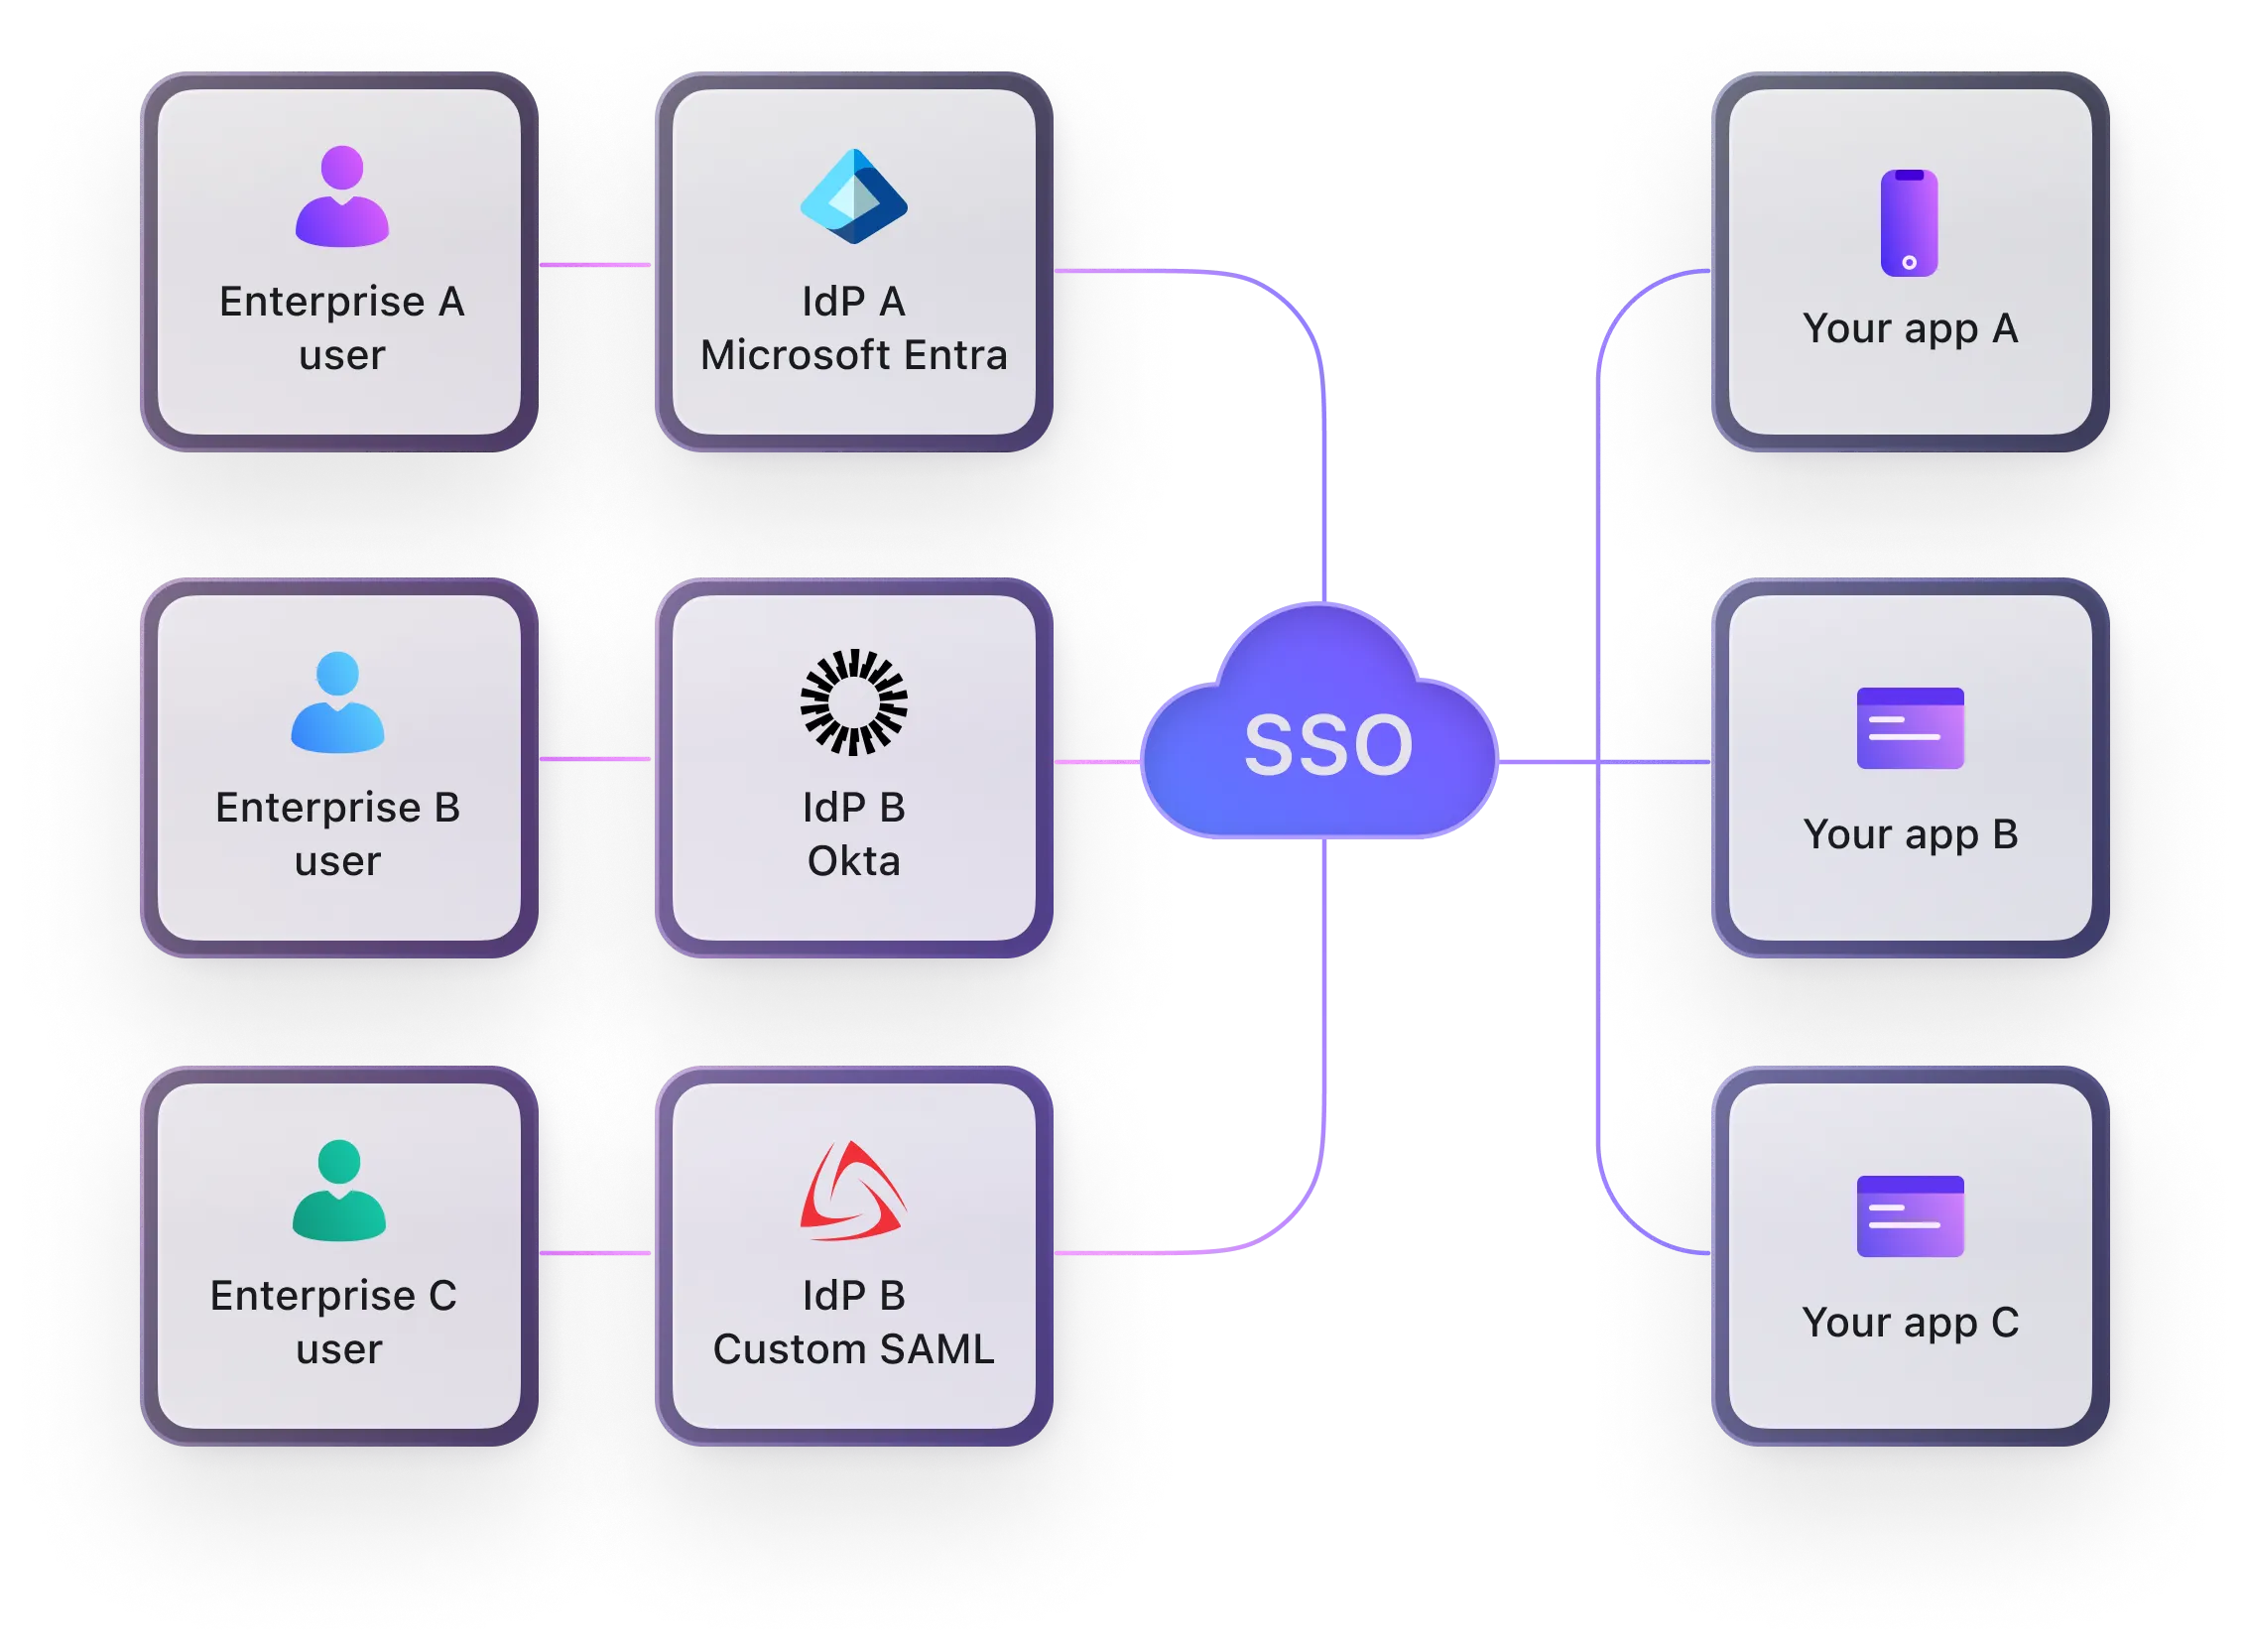
Jaettu organisaatioittain, jaettu tuotteittain, usein peritty yritysostoissa. ”Yhdistä identiteetti” kuulostaa ominaisuudelta; koodissa se tarkoittaa sen määrittelyä, mikä lasketaan yhdeksi käyttäjäksi ja yhdeksi organisaatioksi.
Lue lisää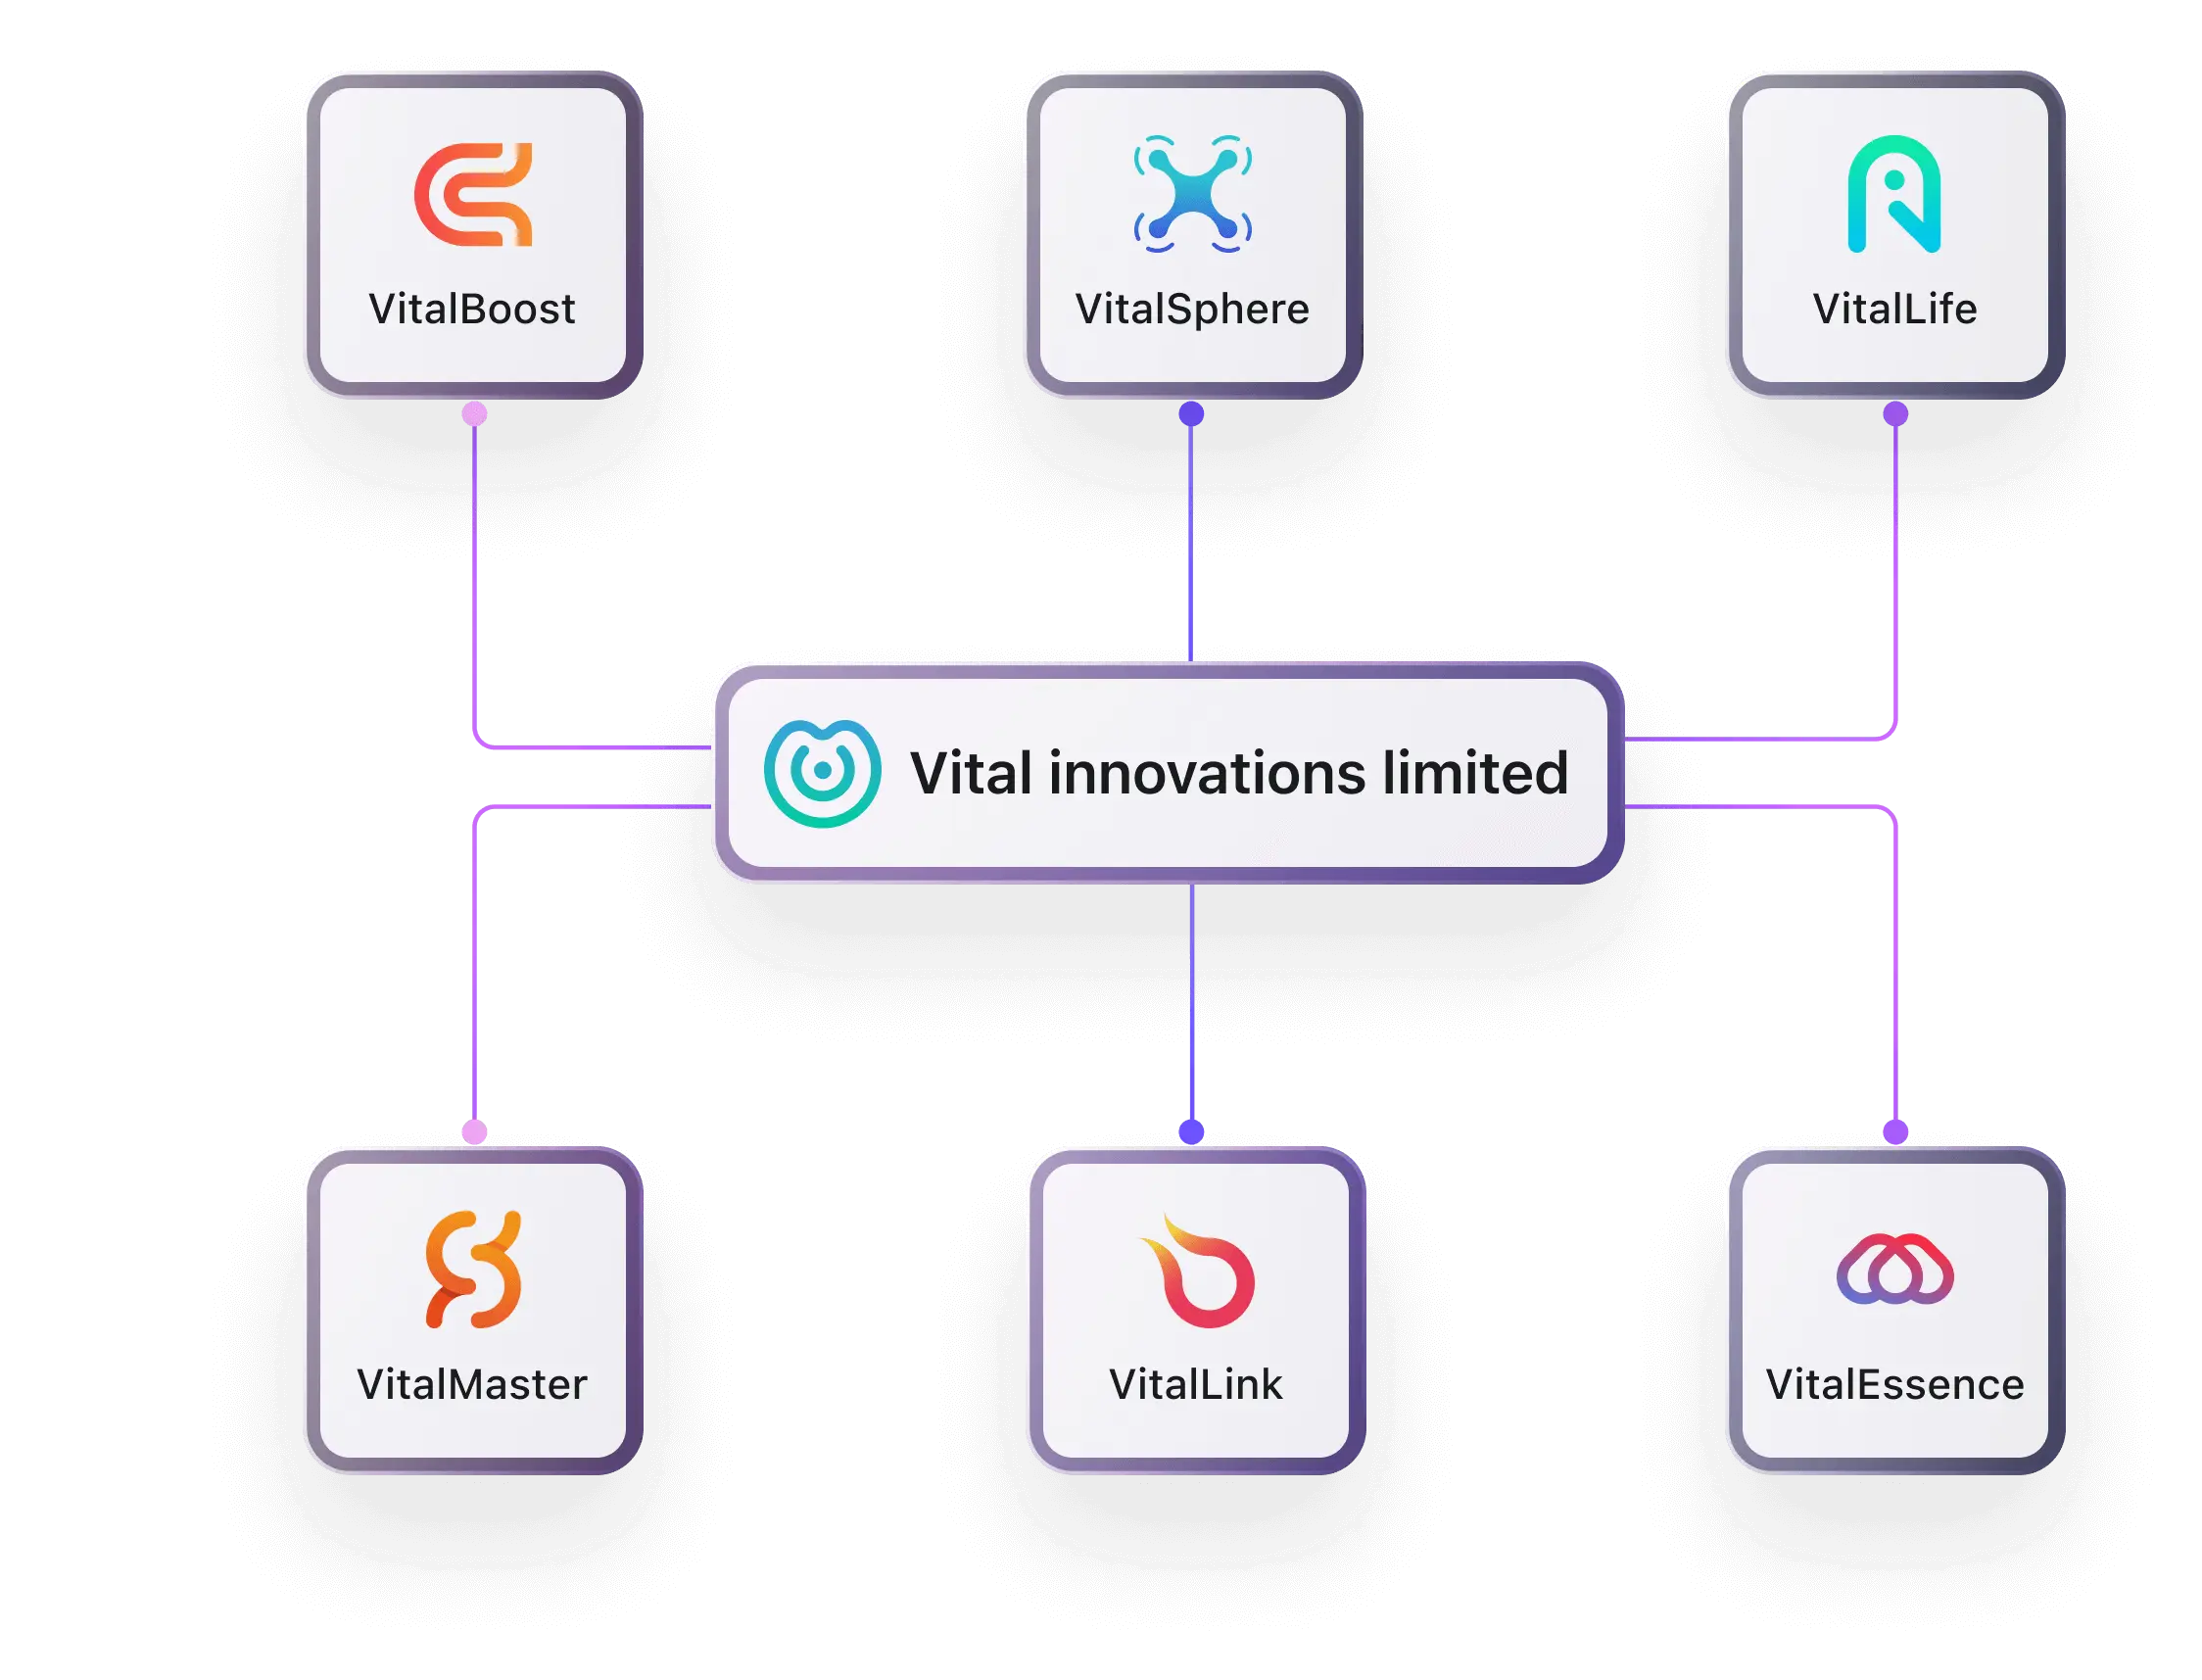
Kyse ei ole enää vain käyttäjistä selaimessa. Agentit, MCP-palvelimet ja komentorivit toimivat jonkun käyttäjän puolesta. Ja oma autentikaatiosi osaa vain kirjata käyttäjän sisään sivulle.
Lue lisää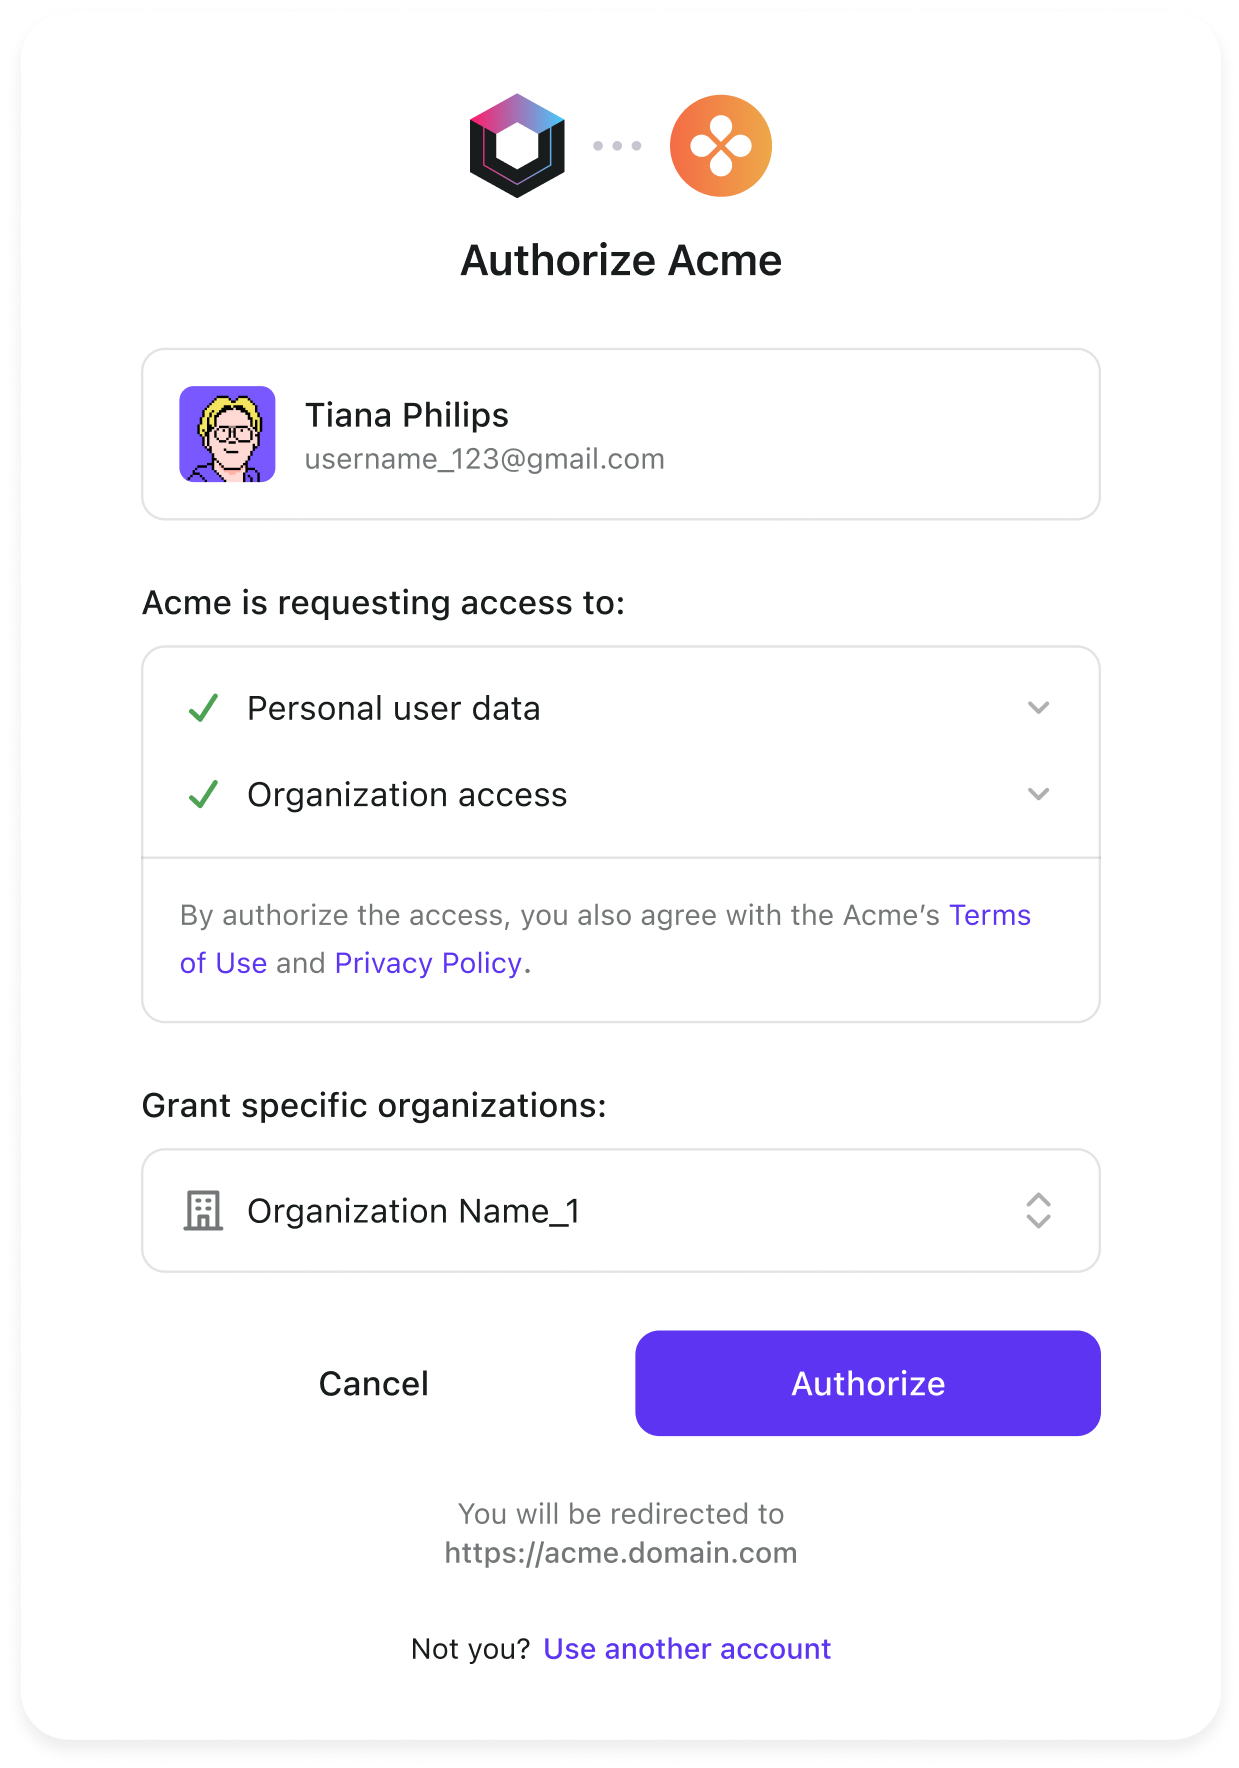
Ensimmäinen versio on halpa: muutama kehittäjä, muutama viikko, ja valmis. Sitten ruokit sitä vuosittain sillä insinööriajalla, joka kuuluisi ydinliiketoimintaasi.
Et koskaan saa laskua, jossa lukee “autentikaatio”.
Maksat henkilökuukausina, myöhästyneinä julkaisuina, tietoturvavelkana ja uudelleentyöstöinä. Eräs yhdistys rakensi oman välttääkseen lisenssimaksun; viiden vuoden päästä ylläpito oli tullut kalliimmaksi kuin valmiin ratkaisun ostaminen koskaan olisi ollut.
Kriittiset tiedot ovat jonkun päässä, eivät dokumentaatiossa.
Kuka asiakas on konfiguroitu mitenkin, miksi vanha migraatio tehtiin tietyllä tavalla. Kun se henkilö on pois, yritysasiakkuuksien putki pysähtyy. Kun hän lähtee, tieto lähtee oven mukana.
Yksikään asiakas ei maksa senttiäkään enemmän siitä, että kirjoitit oman OAuth-palvelimen.
Autentikaation pitää olla luotettava. Mutta “luotettava” ei tarkoita, että se on rakennettu itse. Useimmille tuotteille se on ydindependenssi, ei ydinerottuvuustekijä. Nämä ovat kaukana toisistaan.
Useimmat valmiit autentikaatioratkaisut kattavat jo keskeiset ominaisuudet: SSO, MFA, organisaatiot, yhtenäinen kirjautuminen, agenttikäyttö. Suurin ero on se, voitko lähteä. Älä kaivaudu ulos omista riveistäsi vain jäädäksesi kiinni jonkun toisen järjestelmään.
OIDC, OAuth ja RS256-allekirjoitetut JWT:t, jotka tunnet ennestään. Lue claimit suoraan tavallisesta tokenista ilman toimittajakohtaisen API:n opiskelua.
Jos se on avoimen lähdekoodin ja omalle palvelimelle asennettava, voit lähteä milloin haluat. Älä vaihda omaa järjestelmääsi sellaiseen isännöityyn, josta ei pääse pois.
Rekisteröityjen tai kuukausittain aktiivisten käyttäjien mukaan veloittaminen seuraa taulua, joka vain kasvaa. Skaalassa se on kasvuvero — juuri se, mikä ajaa tiimit rakentamaan omansa.
Vie käyttäjätiedot ulos milloin tahansa. Ja kun annat nämä arkaluontoiset tiedot asiantuntijalle, vältät riskin pitää hallussa kasaa henkilötietoja, joita sinun ei pitäisi suojata.
Logto on avoimen lähdekoodin, itse hostattava sekä saatavilla myös pilvipalveluna. Kirjautuminen, MFA, SSO ja RBAC toimivat suoraan vakio-OIDC:lla. Laskutus perustuu tokeneihin, ja kun haluat siirtyä pois, ovi pysyy avoinna.
Ei aina. Varhaiset demot, sisäiset työkalut, yksittäiset validointiprojektit tai erittäin spesifi hienojakoinen autorisointi, jota hyllytavararatkaisu ei mahdollista, voivat olla paikkoja rakentaa itse, kokonaan tai osittain. Vältä ottamasta huomaamatta vastuullesi pitkäikäistä, geneeristä identiteetti-infrastruktuuria liiketoimintatiimin jatkuvaan ylläpitoon.
Autentikaatio vastaa kysymykseen “kuka olet”. Autorisaatio kertoo “mitä voit tehdä”. Todellisessa SaaSissa nämä ovat tiukasti sidoksissa: käyttäjät, organisaatiot, roolit, käyttöoikeudet, istunnot, tokenklaimit ja lokit kietoutuvat yhteen. Joten kun vaihdat autentikaatiojärjestelmän, et voi katsoa pelkkää kirjautumissivua.
Koska enterprise SSO tarkoittaa, että tuotteesi täytyy liittää asiakkaan omaan tunnistusjärjestelmään. Asiakkailla on erilaisia IdP:tä, protokollia, claim-kenttiä, varmenteita ja organisaatiokarttoja. Ensimmäisen asiakkaan yhdistäminen ei tee loppuja helpoiksi. Useimmin siitä tulee vähitellen käsityötä, jonka vain yksi kehittäjä ymmärtää kokonaan.
Kyllä, vaikka kertasiirto harvoin toimii. Käytännöllinen polku on vaiheittainen siirto: uudet rekisteröinnit, kirjautumiset ja enterprise SSO ensin identiteettialustalle, ja olemassa olevat käyttäjät siirtyvät seuraavalla kirjautumisellaan. Yhdistä käyttäjä- ja organisaatiomalli ensin, sitten etene hienojakoisempiin oikeuksiin ajan kanssa pitäen yllä palautuspolkua ja audit logeja.
Koska ne tuovat uuden tapauksen: asiakasohjelma käyttää resursseja käyttäjän puolesta. Jos vanha järjestelmä on tehty vain henkilön kirjautumista varten, se ei osaa kertoa kenelle token on myönnetty, millä oikeuksilla, miten se poistetaan ja ketä kirjataan audit trailiin. Pohjimmiltaan tämä on sama muutos kuin enterprise SSO, vain uudempi laukaisu.