JWT Dekooderi
/Tietosi ovat 100% yksityisiä -- JWT dekoodataan ja koodataan täysin laitteellasi.
Opi JWT:stä
Kaikki JWT:hen liittyvät tiedot ja vaiheittainen opas JWT:n vahvistamiseen eri ympäristöissä.
Mikä on JWT?
JWT (JSON Web Token) on itsensä sisältävä, tilaton tunniste, joka kantaa tietoa jäsennellyssä ja luettavassa muodossa. Olipa kyseessä API:n suojaaminen tai tunnistepohjainen todennus sovelluksellesi, JWT:t ovat tehokas työkalu, koska ne:
- Tilaton: JWT:t ovat itsenäisiä eikä niiden tarkistamiseksi tarvita palvelinpuolen tilaa. JWT voi varmistaa tiedon eheyden allekirjoitusten avulla.
- Palveluiden välinen yhteensopivuus: JWT:t voidaan helposti jakaa ja varmennetaan eri palveluiden välillä.
- Laajennettavissa: JWT:n sisältö voi sisältää mukautettuja vaatimuksia, jolloin voidaan turvallisesti jakaa tietoa ja määrittää auktorisointia.
JWT:n rakenne
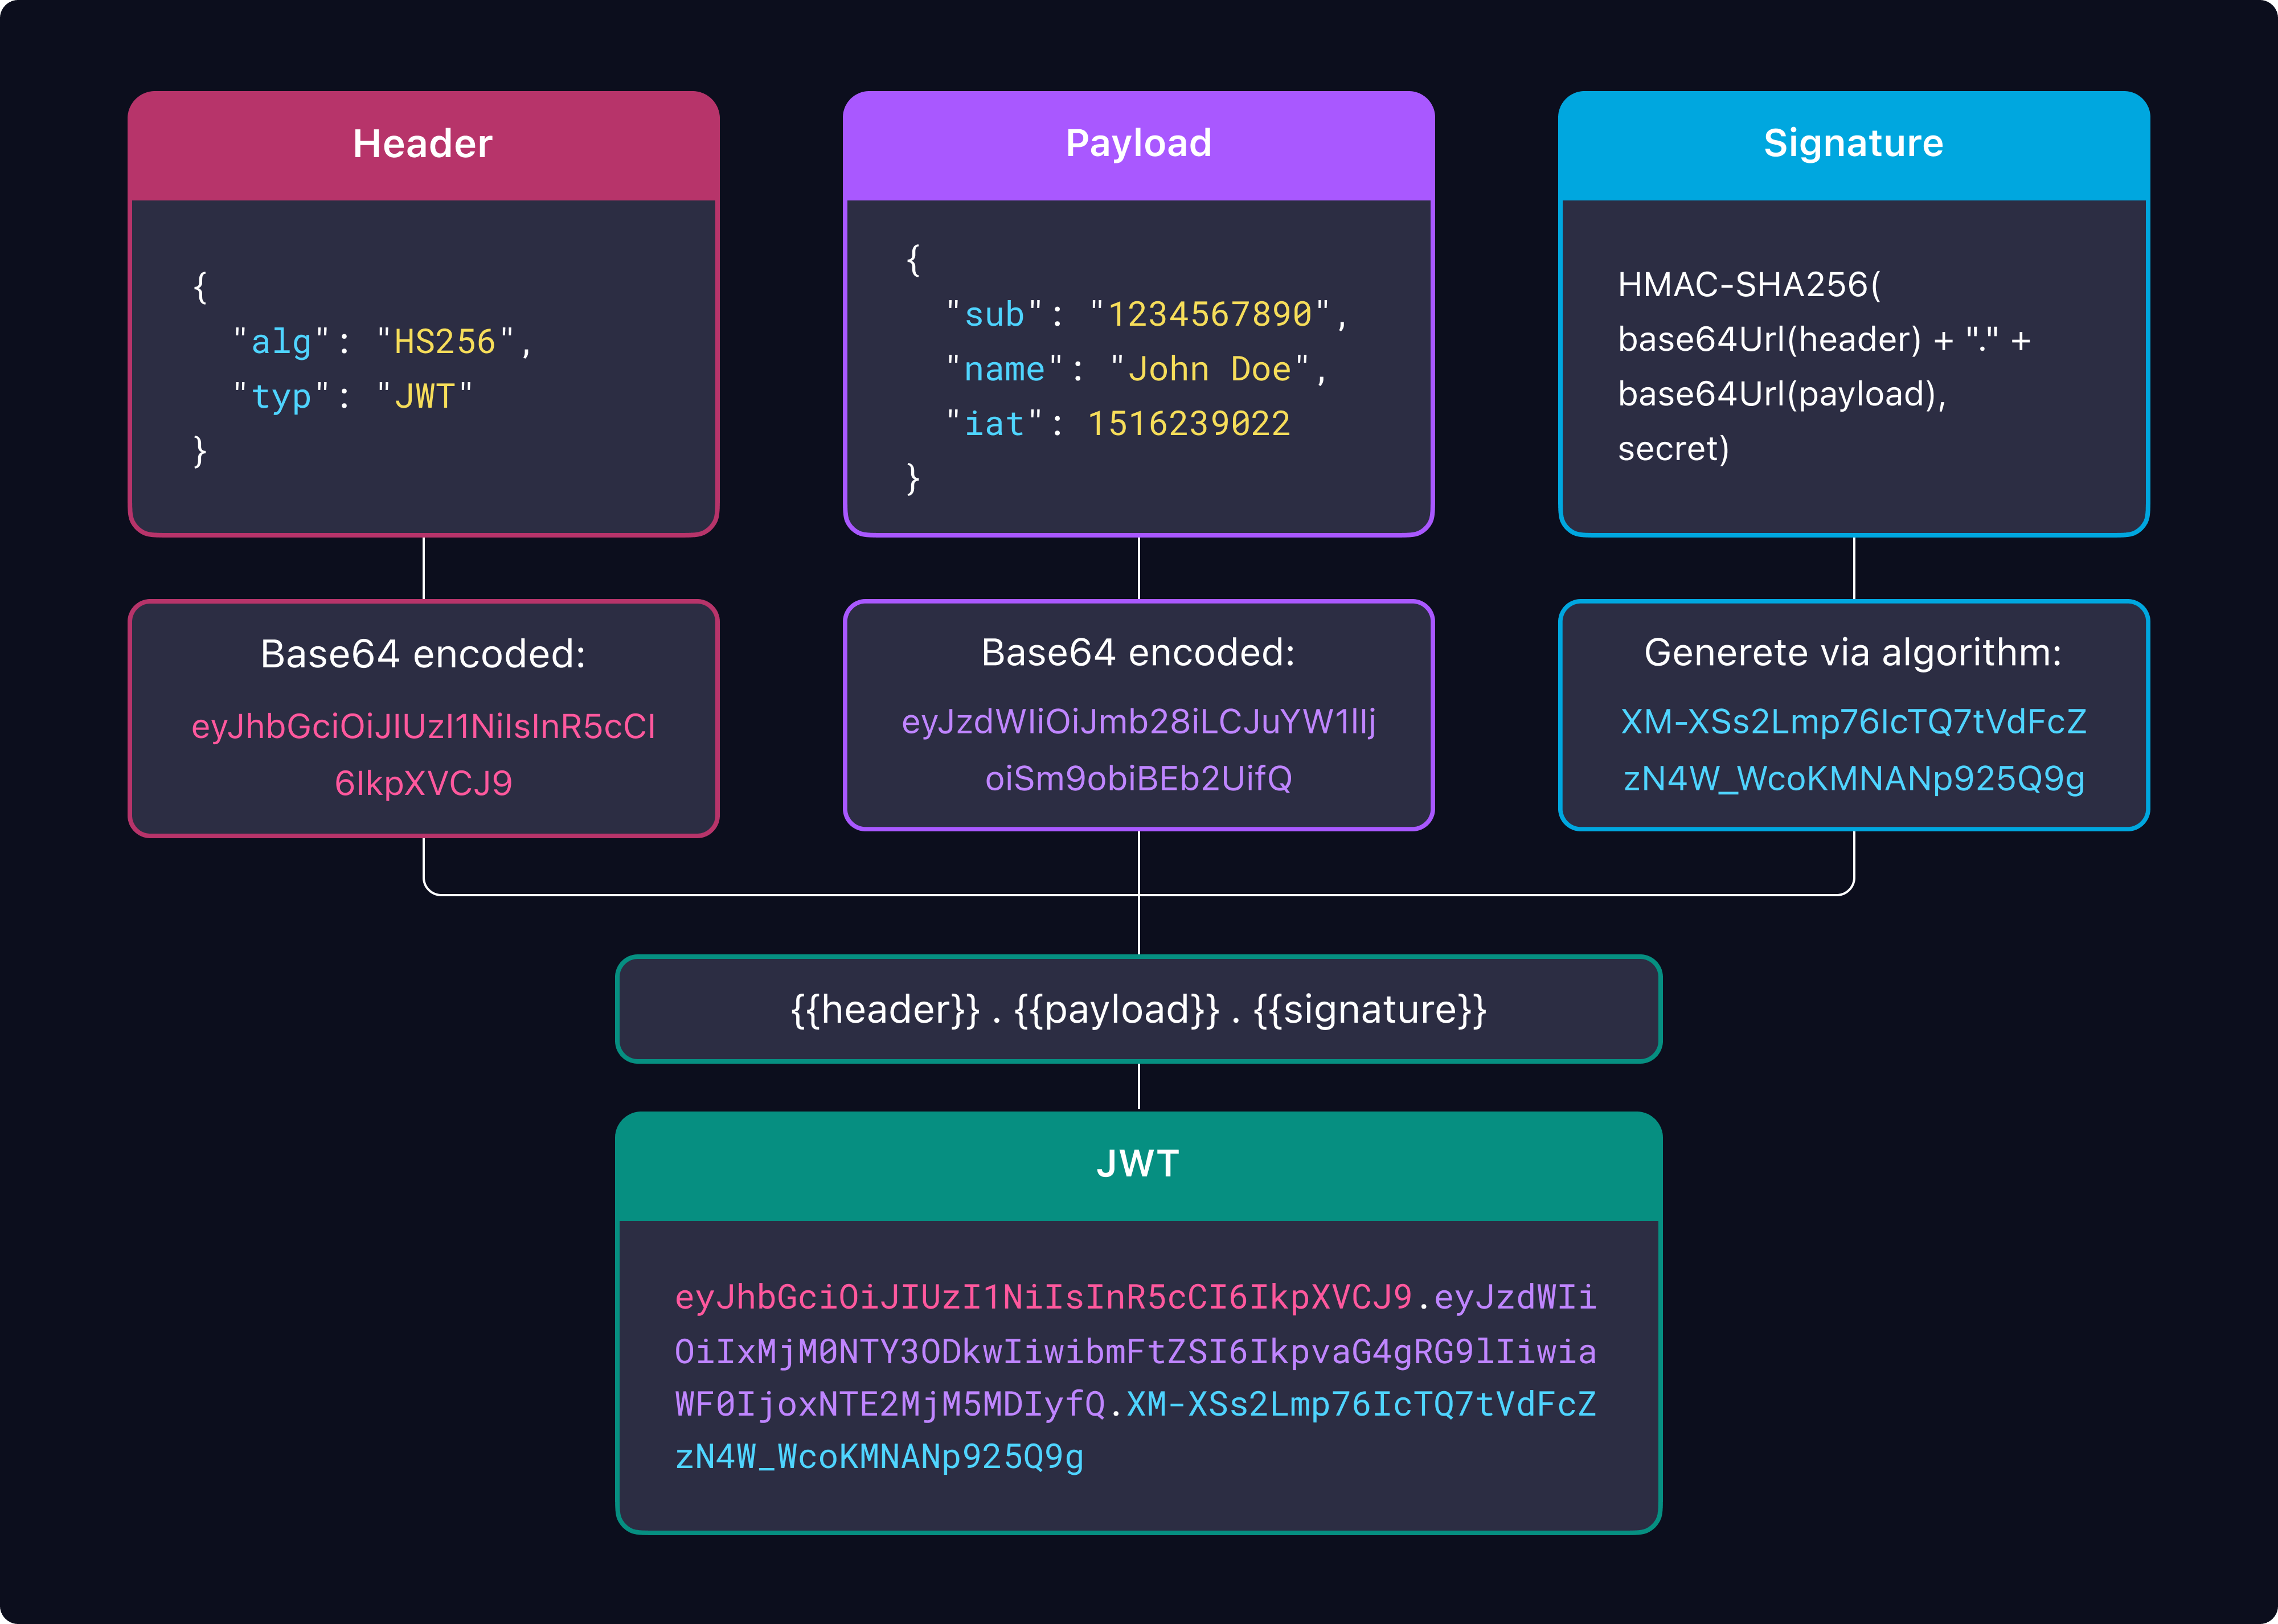
Tyypillinen JWT on jaettu kolmeen osaan, jotka kaikki on koodattu Base64URL-muotoon ja erotettu pisteillä (.):
- Otsikko - Sisältää metatiedot, kuten allekirjoitusalgoritmi (esim., HS256 tai RS256) ja tunnisteen tyyppi (JWT).
- Sisältö - Sisältää varsinaisen datan, kuten käyttäjän tunnus, käyttäjäprofiili, vanhenemisajankohta tai alueet.
- Allekirjoitus - Allekirjoitus on yhdistelmä Otsikosta, Sisällöstä ja suojattu salaisella avaimella. Sen tarkoitus on varmistaa tunnisteen eheys ja vahvistaa, ettei sitä ole muutettu.
Tämä rakenne mahdollistaa JWT:n tarjota tiiviin ja turvallisen tavan tiedon välittämiseen osapuolten välillä.
Yleiset tunnisteväitteet JWT:ssä
Väitteet ovat osa sisältöä ja pitävät keskeisen tiedon. Tässä on standardoidut rekisteröidyt väitteet viitteeksi:
| Väitteet | Koko nimi | Kuvaus |
|---|---|---|
iss | Myöntäjä | Entiteetti, joka myönsi JWT:n, kuten auktorisointipalvelin. |
sub | Aihe | Määrittää JWT:n aiheen, yleensä edustaa todennettua käyttäjää. |
aud | Vastaanottaja | Määrittää, mitkä vastaanottajat voivat hyväksyä ja käsitellä tunnisteen. Tämä voi olla arvojen jono useille vastaanottajille tai yksittäinen arvo yhdelle vastaanottajalle. |
exp | Vanhentumisaika | Asettaa tunnisteelle vanhentumisajan, jonka jälkeen se muuttuu epävalidiksi. Tämä auttaa ehkäisemään toistoiskuja rajoittamalla tunnisteen voimassaoloaikaa. |
nbf | Ei ennen | Tämän aikaleiman jälkeen tunniste on voimassa. Hyödyllinen tilanteissa, joissa kello ei ole käytettävissä. |
iat | Luontiaika | Milloin tunniste luotiin. Tätä voidaan käyttää tunnisteen iän määrittämiseen. |
jti | JWT ID | Yksilöllinen tunniste markkerille, hyödyllinen estääkseen saman tunnisteen moninkertaisen käytön (esim., toistoiskuissa). |
Riippuen määrityksestä ja auktorisointipalvelimen kokoonpanosta, lisävaatimuksia voidaan sisällyttää sisältöön tukemaan tiettyjä käyttötapoja. Voit myös lisätä mukautettuja vaatimuksia JWT:hen täyttämään ainutlaatuiset liiketoimintatarpeet.
Varoitus: Älä tallenna yksityisiä tai arkaluonteisia tietoja JWT-väitteisiin. Vaikka JWT-väitteet koodataan (käyttäen Base64URL:ä), niitä ei salata. Tämä tarkoittaa, että jos henkilöillä on tunniste, he voivat purkaa sen ja nähdä väitteet, vaikka he eivät voi muuttaa sitä ilman allekirjoituksen saamista epäkelvoksi. Käytä salaus- tai muita turvallisia menetelmiä suojataksesi arkoja tietoja tarvittaessa.
Milloin käyttää JWT:tä?
JWT:t voivat olla erityisen hyödyllisiä seuraavissa tilanteissa:
- Mikropalveluarkkitehtuuri: Tilattomaan todennukseen useissa palveluissa.
- Single sign-on (SSO) -järjestelmät: Mahdollistaa pääsyn useisiin sovelluksiin yhdellä todennuksella.
- Mobiilisovellukset: Käyttäjäistuntojen tehokas ylläpito API-kutsujen aikana.
- Suuriliikenteiset sovellukset: Vähentää tietokannan kuormaa suurten volyymien ympäristöissä.
- Cross-origin resource sharing (CORS): Yksinkertaistaa todennuksen useiden verkkotunnusten välillä.
- Palveluttomat arkkitehtuurit: Tilattoman todennuksen tarjoaminen, kun palvelinpuolen istunnot ovat haastavia.
Kuinka varmistaa JWT?
JWT:n eheys on varmistettava, jotta sen otsikko ja sisältö eivät ole muuttuneet. Alla ovat vaiheittaiset esimerkit JWT:n tarkistamisesta suosituissa ohjelmointiympäristöissä:
- Vahvista JWT Ruby:ssaGrape / Ruby on Rails / Sinatra
- Vahvista JWT .NET:ssäASP.NET Core
- Vahvista JWT JavassaMicronaut / Quarkus / Spring Boot / Vert.x Web
- Vahvista JWT PHP:ssaLaravel / Lumen / Symfony
- Varmista JWT Python:ssaDjango / Django REST / FastAPI / Flask
- Vahvista JWT Go:ssaChi / Echo / Fiber / Gin
- Vahvista JWT Node.js:ssäExpress / Fastify / Hapi / Koa / NestJS
- Vahvista JWT Rust:ssaActix Web / Axum / Rocket
JWT:hen liittyvät aiheet
Kaikki JWT:hen liittyvät tiedot ja vaiheittainen opas JWT:n vahvistamiseen eri ympäristöissä.
- JWT-algoritmit: EC vs. RSASukella JWT:n allekirjoitusalgoritmeihin, kuten EC ja RSA, ja opi valitsemaan turvallisin ja tehokkain menetelmä sovelluksellesi.
- ID-tunniste & Käyttötunniste & Päivitä tunnisteTiedätkö ID-tunnisteiden, käyttötunnisteiden ja päivitystunnisteiden erityiset tarkoitukset? Ymmärrä niiden roolit todennus- ja auktorisointiprosesseissa JWT:n näkökulmasta.
- Mukautetut JWT-tunnistevaatimuksetKuinka JWT mahdollistaa hienorakeisen pääsynhallinnan? Vertaile RBAC:ia (roolipohjainen pääsynvalvonta) ja ABAC:ia (attribuutteihin perustuva pääsynvalvonta) löytääksesi parhaan ratkaisun sovelluksellesi.
- Epäselvä tunniste vs. JWT-tunnisteTutustu JWT:n ja epämääräisten tunnisteiden ydineroihin ja tutki, miksi JWT:stä on tullut moderni valinta todennukseen sen korkean suorituskyvyn ja skaalautuvuuden ansiosta.
- API-aukotusten käyttöoikeudet: API-avaimet vs. Perustodennus vs. OAuth JWT -tunnisteetTutustu kolmeen yleiseen API:n auktorisointimenetelmään niiden etujen ja haittojen kanssa. Sukella parhaisiin käytäntöihin suojella API:ta käyttäen OAuth JWT -tunnisteita.
- JWT vs. IstuntoautentikointiIstuntopohjainen autentikointi perustuu palvelinpuolisen tallennustilaan käyttäjäistuntojen ylläpitämiseksi, kun taas tunnistepohjainen autentikointi mahdollistaa tilattoman ja skaalautuvan viestinnän asiakkaiden ja palvelimien välillä. Tutustu, kuinka JWT mullistaa API-turvallisuuden ja miksi siitä on tulossa modernin autentikoinnin suosituin valinta.
- OAuth 2.0 & OIDC & SAMLTällaisia hienoja termejä kuten OAuth, OpenID Connect (OIDC), SAML, SSO ja JWT käytetään usein identiteetin ja pääsynhallinnan (IAM) alalla, mutta mitä ne tarkoittavat? Kuinka ne toimivat yhdessä?
Avaa enemmän Logto Cloudilla
Yksinkertaista työnkulkuasi ja varmista turvallinen käyttäjähallinta Logto Cloudin avulla. Rakennettu OpenID Connectilla (OIDC), se hyödyntää JWT:tä tarjotakseen luotettavan tunnistus- ja auktorisointijärjestelmän, joka on suunniteltu kasvamaan tarpeidesi mukana.