Natiivi monivuokraus B2B-sovelluksellesi. Yksi identiteettijärjestelmä jokaiselle asiakkaalle.
Yrityksille ja tiimeille myytäville tuotteille tai sovelluksille, joissa jokainen uusi käyttäjä aloittaa omassa työtilassaan. Määritä roolisi kerran, ja jokainen asiakas jakaa ne.

SaaS-tuotteellasi on jo muoto, jota varten Logto on rakennettu.
Yksi tenantti koko tuotteellesi
Kaikki asiakkaasi jakavat yhden käyttäjäkannan, ja jokainen asiakas on organisaatio omine jäsenineen ja rooleineen. Yksi henkilö voi kuulua useaan asiakkaaseen yhdellä tilillä.
Oma tenantti kullekin asiakkaalle
Kun rakennat tuotteen kullekin asiakkaalle, anna jokaiselle oma Logto-tenantti ja käyttäjäkanta ja luo uusia käsin tai automaattisesti Logton API:en avulla.
Rakenna RBAC kerran. Jokainen asiakas jakaa sen.
Roolit asiakkaidesi ihmisille
Määritä yksi roolien ja käyttöoikeuksien mallipohja. Jokainen asiakas, vanha tai uusi, käyttää samoja rooleja ilman muutoksia koodiin.
Roolit koneille
Sama mallipohja sisältää roolit machine-to-machine-sovelluksille. Lisää yksi sovellus jokaiselle asiakkaalle, ja taustatyösi saavat tokenin yhdelle asiakkaalle kerrallaan kyseisen asiakkaan konerooleilla. Kun asiakas tarvitsee oman tunnistetiedon, anna sille oma sovellus.
Jokainen asiakas saa oman brändinsä ja oman tapansa kirjautua sisään.
Oma brändi
Laita kunkin asiakkaan logo ja värit hänen kirjautumissivulleen ja mukauta muuta sivua niin paljon kuin tarvitset.
 Microsoft Entra ID
Oma tapa tulla sisään
Ihmiset liittyvät asiakkaaseen kutsulla ja roolilla, työsähköpostin verkkotunnuksella tai yrityksensä SSO:n kautta. Jokainen asiakas voi myös vaatia MFA:ta jäseniltään.
Pidä jokaisen asiakkaan ihmiset järjestyksessä ilman kehittäjien työaikaa.
Logto-konsolissa
Lisää käyttäjä organisaatioon tai vaihda hänen roolinsa muutamalla klikkauksella.
Management API:lla
Rakenna samat toiminnot osaksi omaa tuotettasi ja työnkulkujasi.
Oma token kullekin asiakkaalle ja yksi muulle tuotteellesi.
Kutsut yhden asiakkaan sisällä
Organisaatiotoken sisältää asiakkaan tunnuksen ja kutsujan oikeudet siellä. API:si tarkistaa tunnuksen, joten yksi asiakas ei koskaan pääse toisen tietoihin.
Kutsut koko tuotteellesi
Tavallinen pääsytoken sisältää käyttäjän ja hänen tuotelaajuiset oikeutensa ilman liitettyä asiakasta. Se kattaa kutsut, kuten uuden työtilan luomisen.
Lue lisää moniasiakastuotteiden rakentamisesta.
Näin rakennat omasi
 OpasMoniasiakas-SaaS-sovelluksen rakentaminen: Kattava opas suunnittelusta toteutukseenOpi rakentamaan tehokkaasti moniasiakas-SaaS-sovellus, jossa on vahva autentikaatio, organisaatiohallinta ja roolipohjainen pääsynhallinta vain muutamassa tunnissa.
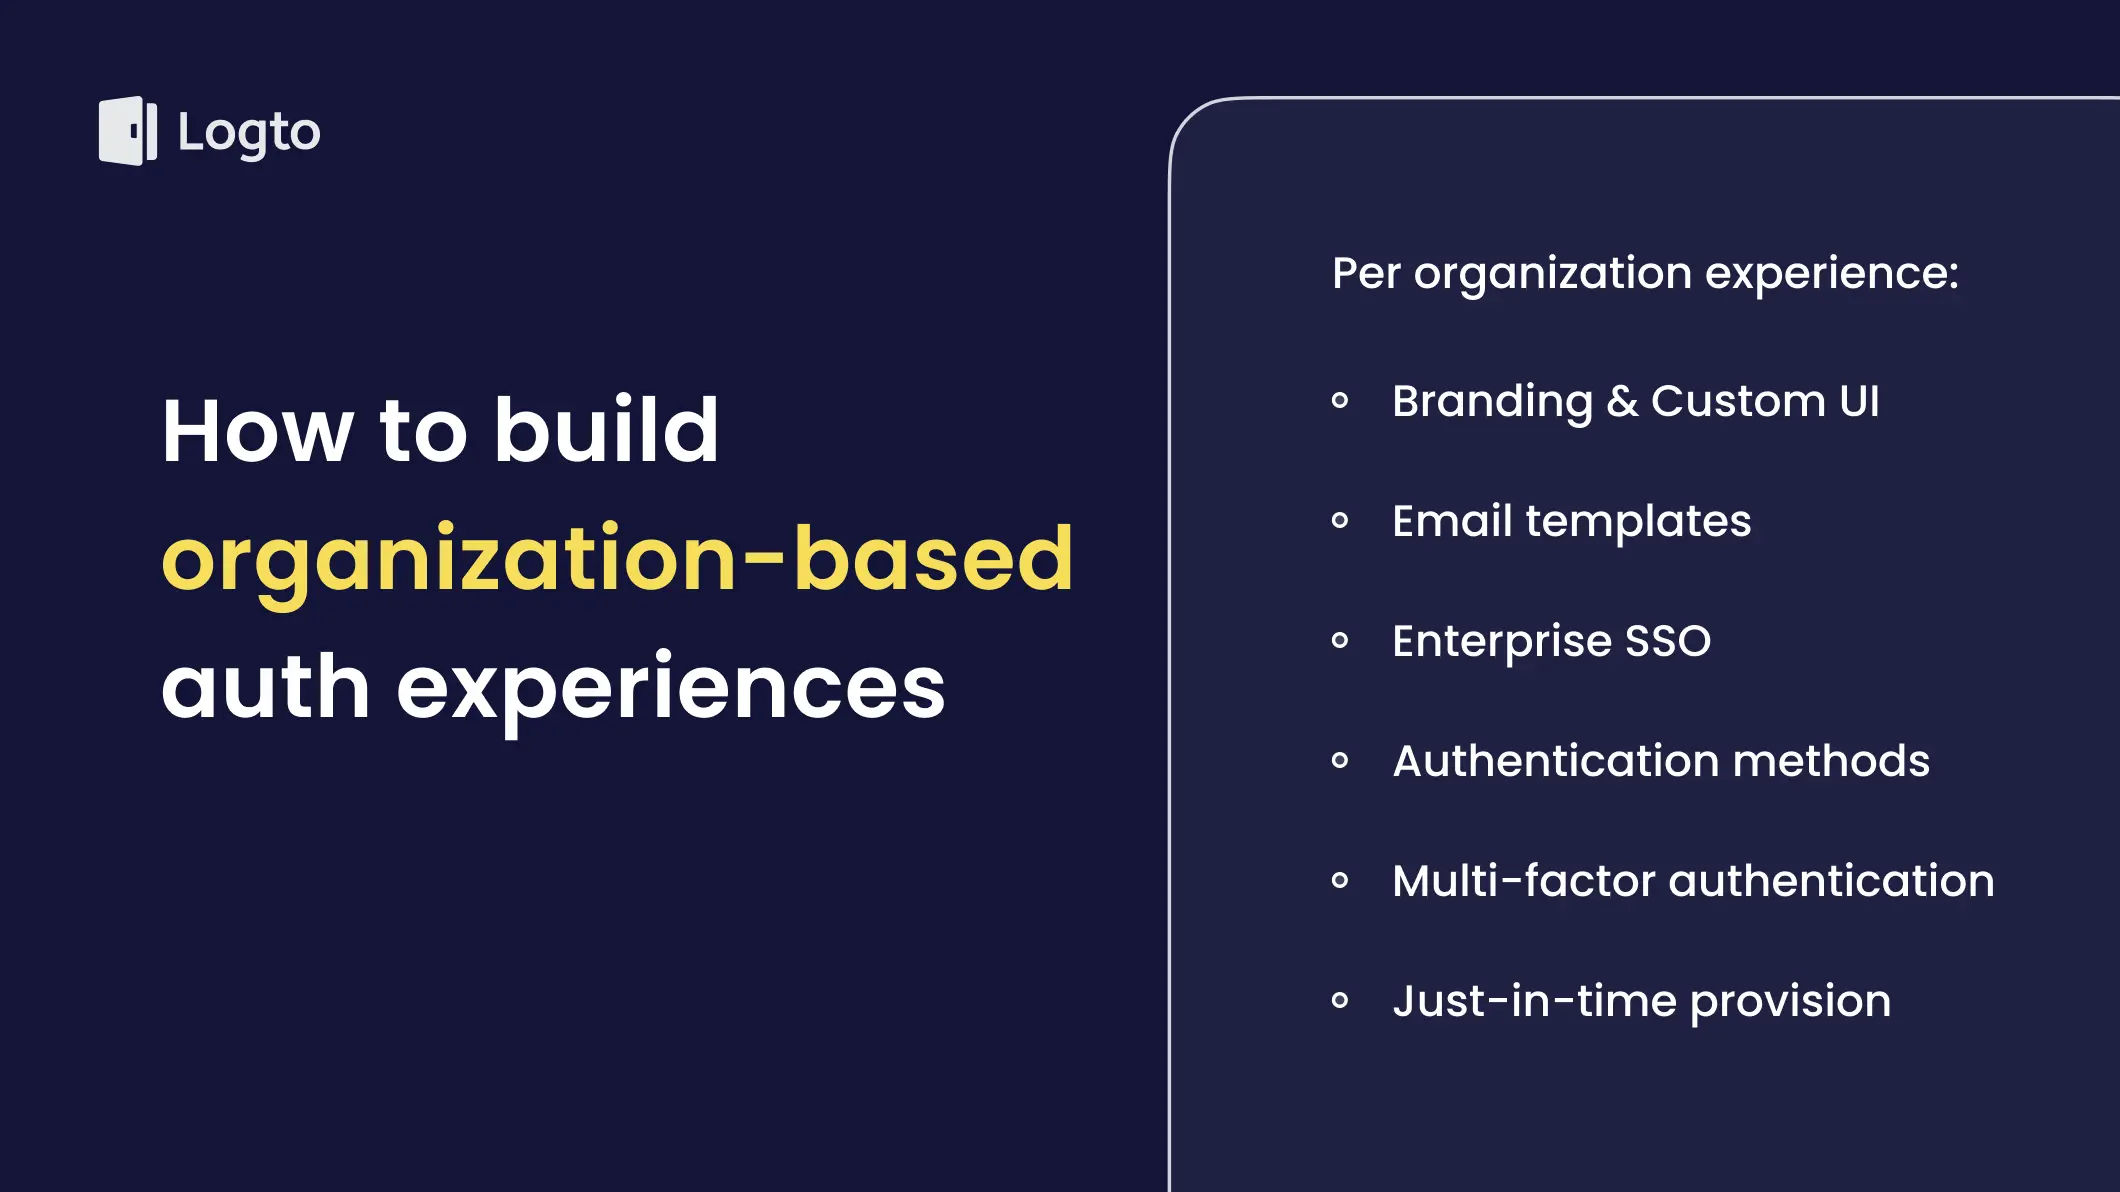 OhjeMiten rakennat moniasiakas-, organisaatiopohjaisen autentikaatiokokemuksenTenanttikohtainen kirjautuminen B2B-SaaS:iin Logtolla: mukauta brändäystä ja sähköpostimalleja, reititä enterprise SSO:n kautta, vaadi MFA ja provisioi käyttäjät automaattisesti JIT:llä.
Näin rakensimme omamme
 Kulissien takanaKulissien takana: Näin toteutamme käyttäjien yhteistyön moniasiakassovelluksessaKäytäntöjä ja oivalluksia Logto Cloud -yhteistyön kaltaisen kutsu- ja roolipohjaisen pääsynhallinnan toteuttamiseen moniasiakassovelluksessa.
 Kulissien takanaLogton monivuokrausmalli selitettynäTutustu siihen, miten suunnittelimme Logton monivuokrausmallin ja mitä hyötyjä se tuo SaaS-sovelluksille.
Sadannen asiakkaasi lisääminen on yhtä helppoa kuin ensimmäisen.
Yksi organisaatiomalli, yksi joukko rooleja ja tokenit, joihin API:si voi luottaa ensimmäisestä päivästä suurimpaan asiakkaaseesi.
Asiakkaan lisääminen ei kasvata laskuasi. Organisaatiot tulevat yhtenä kiinteänä lisäosana, ja maksat tokeneista, et jokaisesta asiakkaasta.
Katso hinnoittelu →