Dag ett: fyrtio rader kod
E-post, lösenord, hasha det, lagra det, jämför vid inloggning. Rent och klart.
Det är precis därför varje team börjar här, och varför auth ser ut som något du kan få klart på en eftermiddag.
Dussintals B2B-team berättade samma historia för oss. Det börjar som en enkel inloggningssida. Sedan börjar riktig trafik passera, och plötsligt blir det identitetsinfrastruktur: grunden som hela din produkt vilar på.
Alla egenbyggda auth-lösningar börjar med några få rader kod. Problemen börjar efter lansering, när varje litet beslut tyst förstelnar till den modell hela din produkt antar är sann.
E-post, lösenord, hasha det, lagra det, jämför vid inloggning. Rent och klart.
Det är precis därför varje team börjar här, och varför auth ser ut som något du kan få klart på en eftermiddag.
Vem räknas som användare. Vilken organisation de tillhör. Vilken session som fortfarande är tillförlitlig. Hur åtkomst tas bort.
Rate limits, MFA och dess återställningsflöde, sessioner, refresh-tokens, en organisationsmodell som är mycket mer än en is_admin-boolean. Varje svar du levererar blir en regel produkten nu tyst antar.
Att byta ut inloggningssidan på papper betydde att bygga om identitetsgrunden i kod.
En SaaS med 20 år på nacken försökte gå till e-post-som-användarnamn. Behörighetskontroller fanns i hundratals moduler. Ingen ville godkänna, så det drog ut på tiden tills det inte gick längre.
Den loggar in folk i flera år utan incidenter. Sedan gör en affärsförändring att “tillräckligt” plötsligt blir “i vägen” över en natt. Dessa tre kommer nästan alltid för varje produkt som växer.
Den första stora affären landar och inköp vill ha SSO via sitt eget Entra eller Google Workspace. Sedan både SAML och OIDC, eftersom nästa kund använder något annat. Varje kunds identitetslösning är olika, och nästan inget arbete kan återanvändas.
Läs mer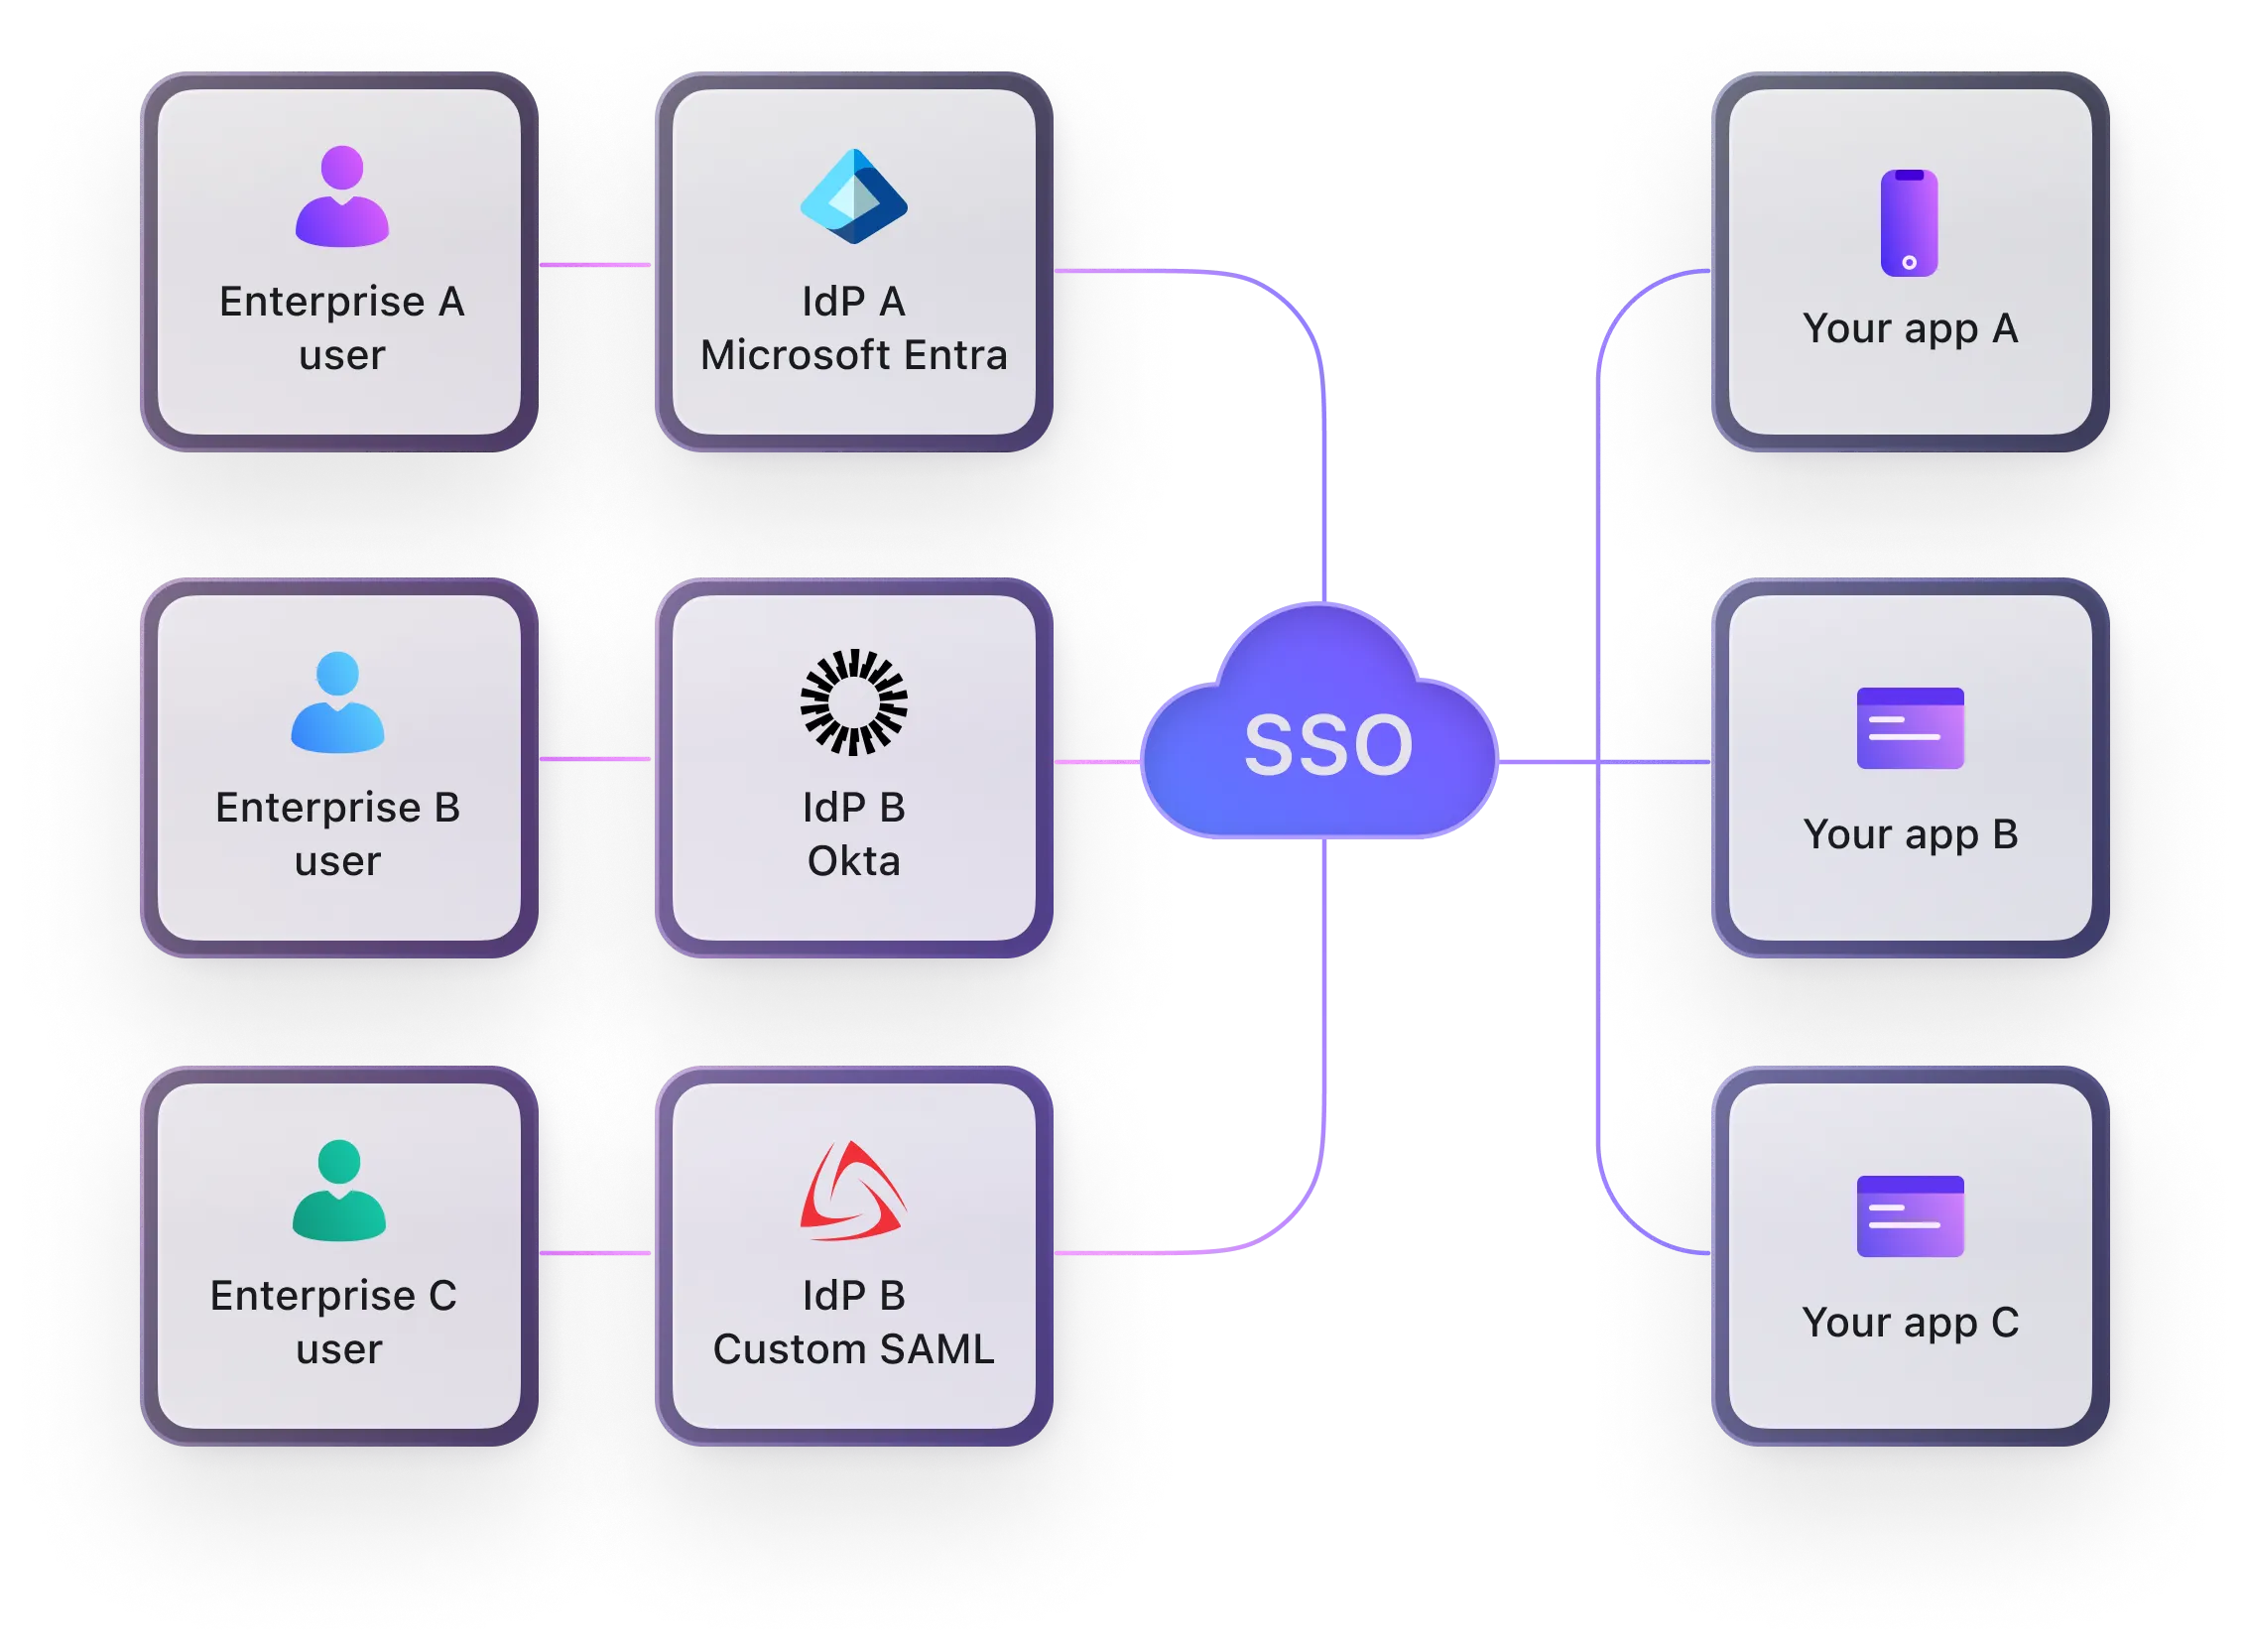
Uppdelat per organisation, per produkt, ofta ärvt via förvärv. ”Enhetlig identitet” låter som en funktion; i kod betyder det att omdefiniera vad som räknas som en användare och en organisation.
Läs mer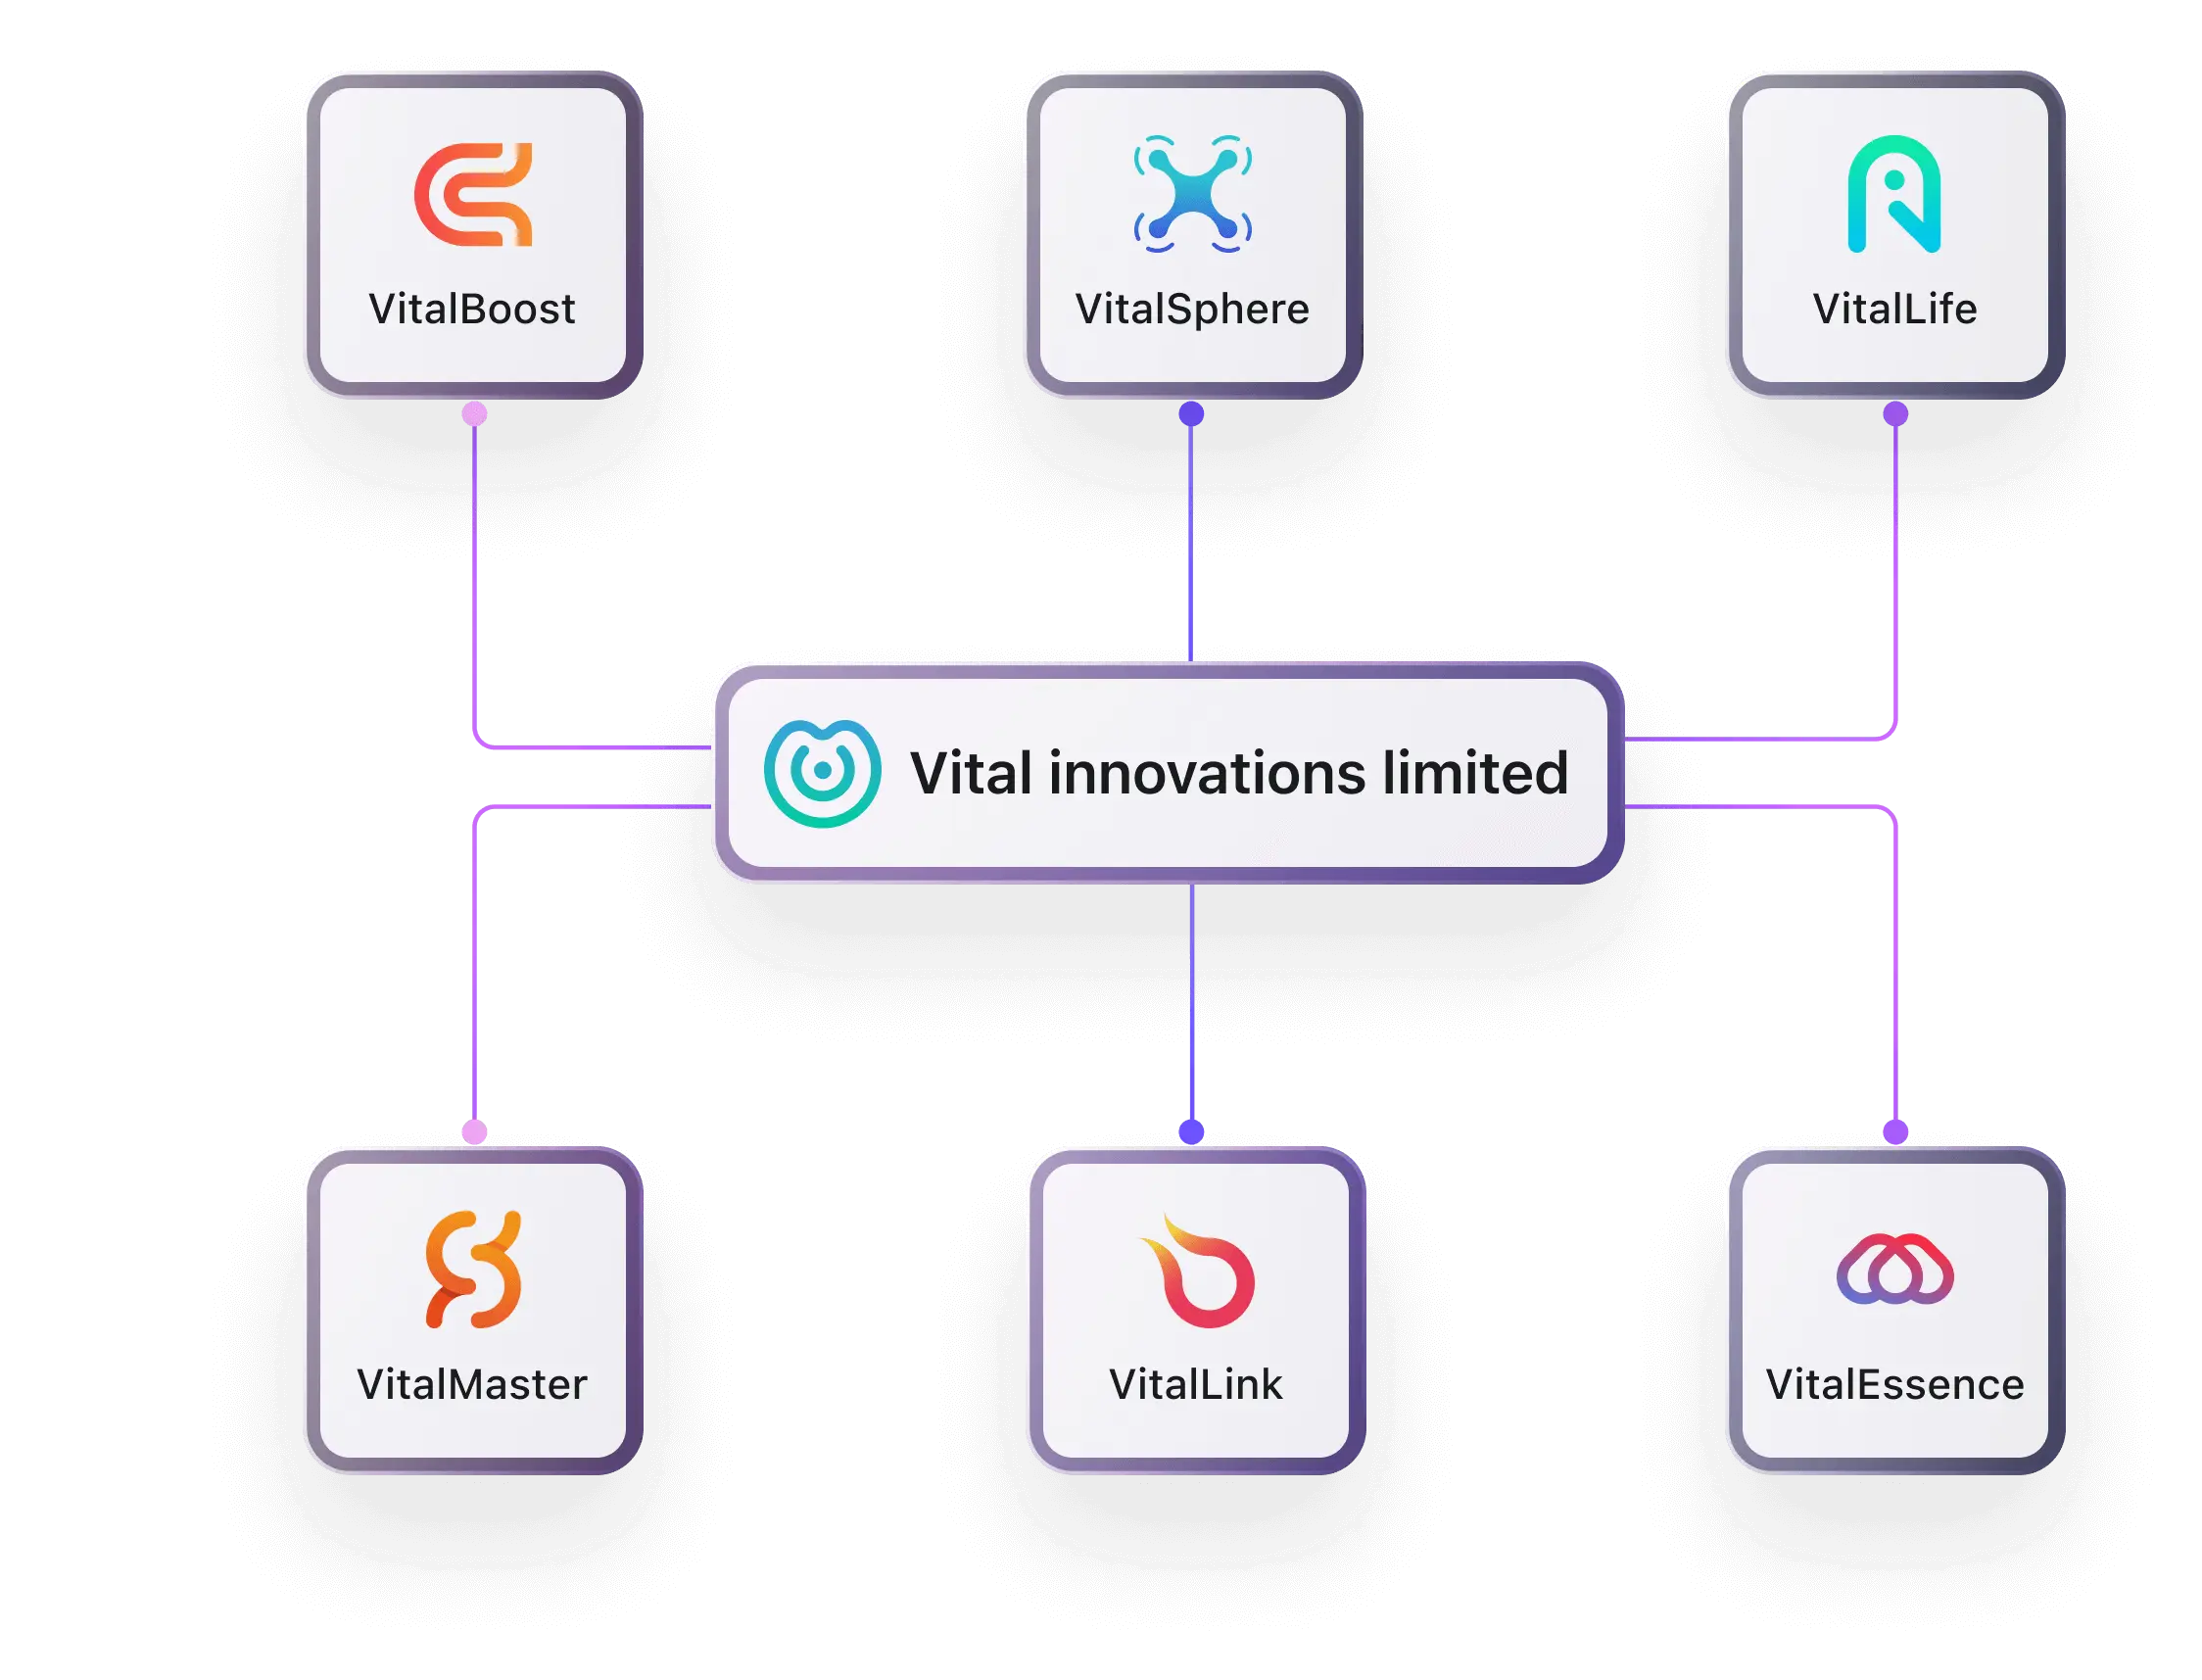
Det är inte längre bara personer i en webbläsare. Agenter, MCP-servrar och kommandorader påstår sig alla agera för en användare. Och din auth vet bara hur man loggar in en person på en sida.
Läs mer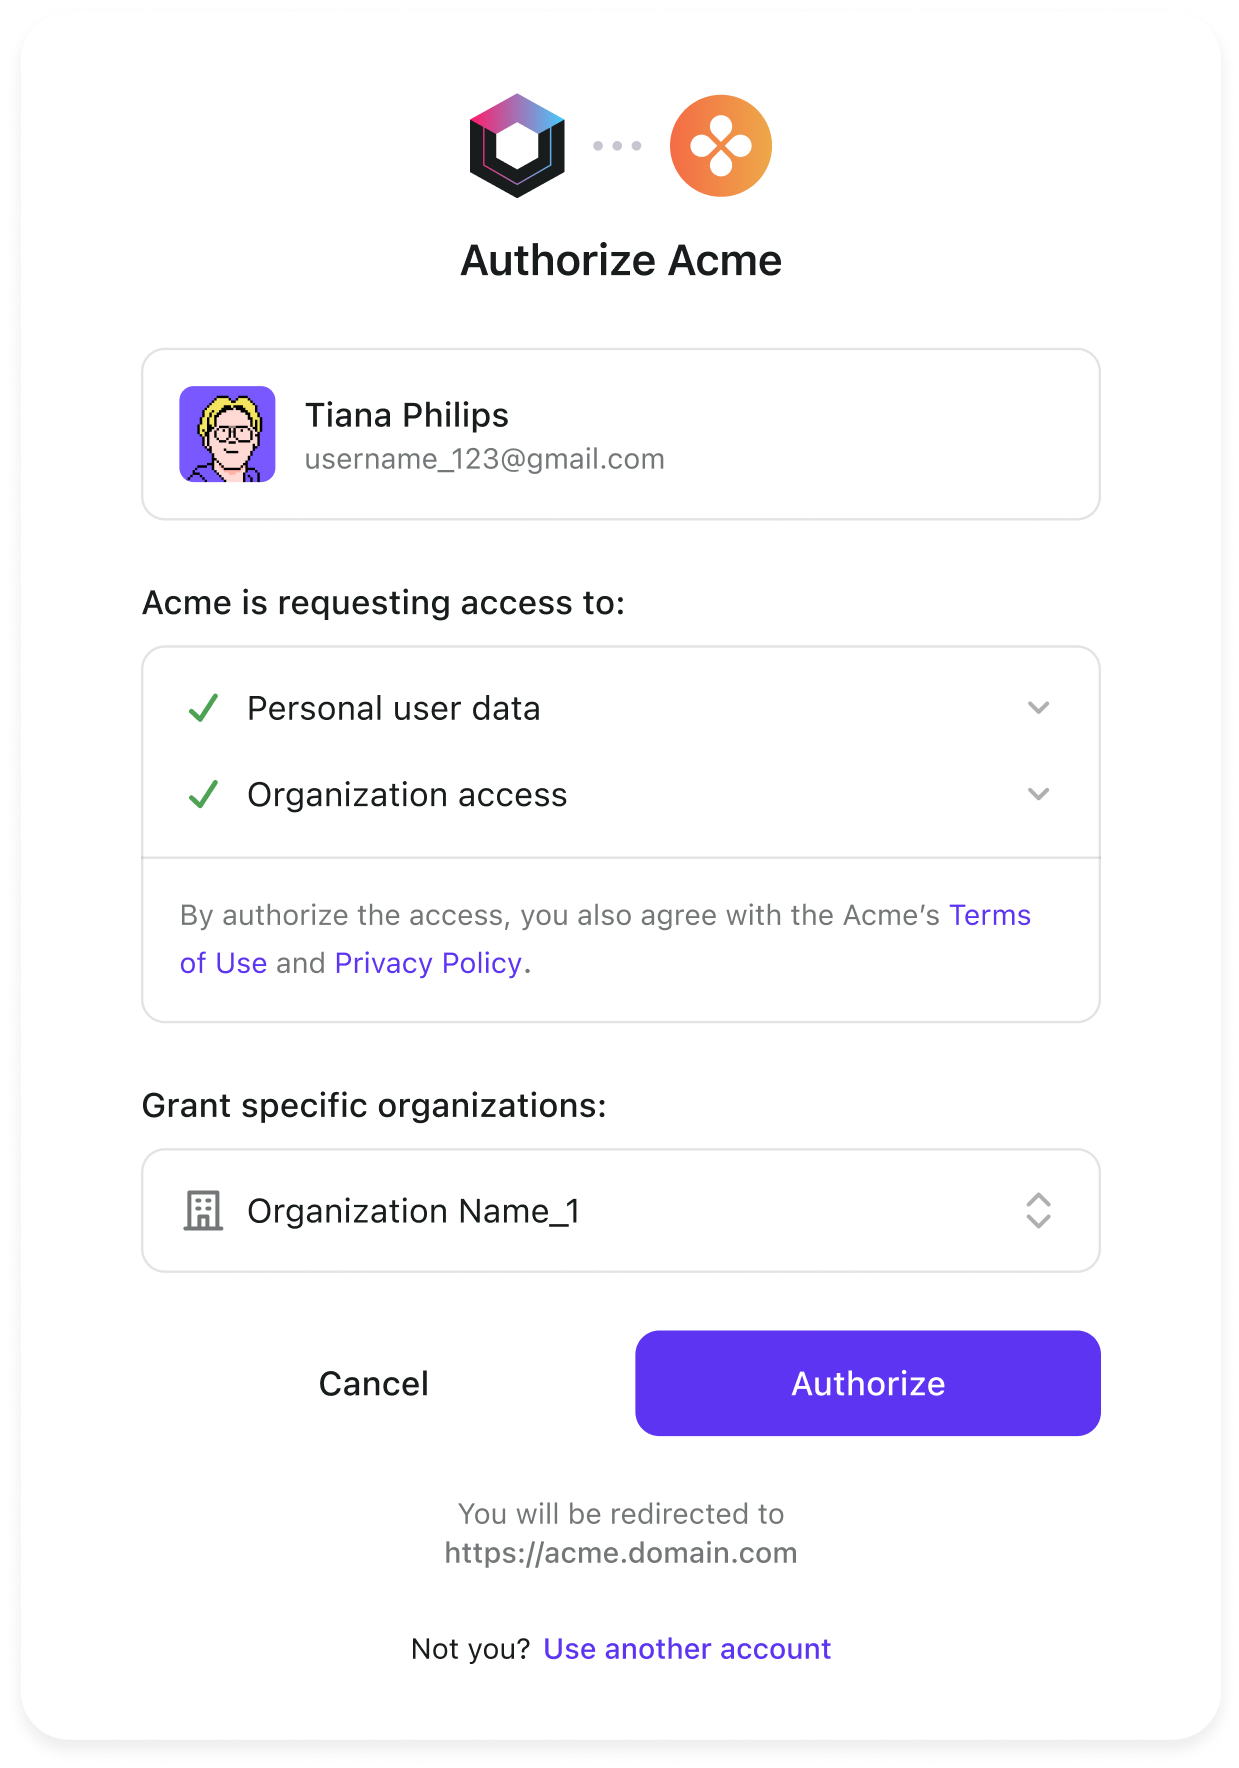
Den första versionen är billig: några ingenjörer, några veckor, klart. Sedan matar du det varje år med ingenjörstid som egentligen låg till ditt kärnsystem.
Du får aldrig en faktura som säger ”autentisering.”
Du betalar i personmånader, missade deadlines, säkerhetsskuld och omarbete. En medlemsorganisation byggde sin egen för att undvika licensavgift; fem år senare hade underhållet kostat mer än att köpa färdigt någonsin hade gjort.
Den kritiska kunskapen finns i någons huvud, inte i dokumentationen.
Vilken kund är konfigurerad hur, varför en gamla migration gjordes på ett visst sätt. När den personen är borta stannar försäljningsflödet. När de slutar går kunskapen ut genom dörren.
Ingen kund betalar dig mer för att du skrev din egen OAuth-server.
Auth måste vara pålitligt. Men ”pålitligt” är inte samma sak som ”byggt av dig.” För de flesta produkter är det ett kärnberoende, inte en unik differentiering. Det är stor skillnad på de två.
De flesta mogna auth-lösningar täcker redan funktionerna: SSO, MFA, organisationer, enhetlig inloggning, agent-tillgång. Den verkliga skillnaden är om du kan lämna. Klättra inte ur din egen kodradda bara för att fastna i någon annans system.
OIDC, OAuth och RS256-signade JWTs som du redan förstår. Läs claims direkt från en vanlig token, utan någon leverantörsspecifik API att lära dig.
Om det är open source och självhyst kan du lämna när du vill. Ersätt inte ditt hemsnickrade system mot en hostad variant som du inte heller kommer ur.
Att ta betalt per registrerad användare eller månatlig aktiv följer en tabell som bara växer. I stor skala blir det en tillväxtskatt, just det som får team att bygga eget.
Exportera användardata när du vill. Och genom att låta en specialist hantera denna känsliga information undviker du att själv riskera ligga på en hög PII du aldrig borde hållit själv.
Logto är open source, självhyst och finns också som en hanterad molntjänst. Inloggning, MFA, SSO och RBAC fungerar direkt med standard OIDC. Faktureringen följer tokens, och den dag du vill lämna står dörren öppen.
Nej. Tidiga demos, interna verktyg, engångsprojekt för validering eller mycket specifik detaljerad behörighetskontroll som färdiga alternativ inte kan ge stöd åt kan lämpa sig för att bygga eget – eller halvt eget. Undvik däremot att ta på dig ett långsiktigt, generiskt identitetslager utan att inse vad det innebär och lägga det på en affärsteams underhållsbord.
Autentisering svarar på ”vem är du”. Auktorisering svarar på ”vad får du göra”. I riktig SaaS går dessa sällan att skilja helt: användare, organisationer, roller, rättigheter, sessioner, token-claims och loggar hänger ihop. När du byter auth-system kan du alltså inte bara titta på inloggningssidan.
För enterprise SSO betyder att din produkt måste kopplas till kundens egen identitetslösning. Olika kunder har olika IdPs, protokoll, claim-fält, certifikat och organisationsmappningar. Att koppla den första kunden betyder inte att resten blir copy-paste. Oftare blir det handarbete som bara en ingenjör förstår.
Ja, men en stor cutover är sällan rätt väg. Den realistiska vägen är lager-på-lager-migrering: lägg nya sign-ups, nya inloggningar och ny enterprise SSO på identitetsplattformen först, och migrera befintliga användare gradvis vid nästa inloggning. Enhetliggör först användarkatalog och organisationsmodell, gå sedan över till detaljerade rättigheter successivt – och behåll rollbackväg och loggar hela tiden.
För att de introducerar ett nytt fall: en klient som agerar på användarens vägnar. Om det gamla systemet bara var byggt för en person som loggar in på en sida har det svårt att svara på vem token utfärdas till, med vilket scope, hur du återkallar det, och vem som syns i loggen. I grunden är det samma typ av affärsförändring som enterprise SSO – men med en ny utlösande faktor.