วันแรก: สี่สิบบรรทัดโค้ด
อีเมล รหัสผ่าน แฮช เก็บเปรียบเทียบตอนล็อกอิน จบครบ
นี่คือเหตุผลว่าทำไมทุกทีมถึงเริ่มตรงนี้ และทำไม auth ถึงดูเหมือนสร้างเสร็จได้ในบ่ายเดียว
ทีม B2B หลายสิบทีมเล่าเรื่องเดียวกันให้เราฟัง มันเริ่มต้นแค่หน้าล็อกอินธรรมดา ก่อนที่ทราฟฟิกจริงจะไหลเข้ามา แล้วมันค่อย ๆ กลายเป็นโครงสร้างตัวตน ซึ่งเป็นรากฐานที่ผลิตภัณฑ์ของคุณตั้งอยู่
ทุก auth ที่สร้างเองเริ่มจากโค้ดไม่กี่บรรทัด แต่ปัญหาเริ่มหลังจากเปิดใช้งาน เมื่อแต่ละการตัดสินใจย่อย ๆ ค่อย ๆ กลายเป็นโมเดลหลักที่ทั้ง product ต้องอาศัย
อีเมล รหัสผ่าน แฮช เก็บเปรียบเทียบตอนล็อกอิน จบครบ
นี่คือเหตุผลว่าทำไมทุกทีมถึงเริ่มตรงนี้ และทำไม auth ถึงดูเหมือนสร้างเสร็จได้ในบ่ายเดียว
ใครนับว่าเป็นผู้ใช้ สังกัดองค์กรไหน session ไหนยังเชื่อถือได้ ใครเป็นคนดึงสิทธิ์ออก
Rate limit, MFA และ flow การกู้คืน, session, refresh token, โมเดลองค์กรที่ซับซ้อนไม่ใช่แค่ boolean is_admin คำตอบทุกข้อที่คุณ ship คือ rule ที่ product สมมติว่าเป็นจริง
การเปลี่ยน login page บนกระดาษเท่ากับต้องรื้อ identity foundation ในโค้ดใหม่
มี SaaS อายุกว่า 20 ปีพยายามเปลี่ยนไปใช้อีเมลเป็น username เงื่อนไข permission กระจายอยู่ในโมดูลนับร้อย ไม่มีใครกล้า approve งานค้างจนแก้ไขไม่ได้
มันล็อกอินคนเข้าระบบได้ไม่มีปัญหาหลายปี แต่การเปลี่ยนแปลงธุรกิจแค่ครั้งเดียว ก็ทำให้ “พอใช้” กลายเป็น “กลายเป็นอุปสรรค” ขึ้นมาทันที สามจุดนี้เกิดขึ้นแทบทุก product ที่ scale
ดีลใหญ่รายแรกมาต้องการ SSO ผ่าน Entra หรือ Google Workspace ของตัวเอง ต่อมาก็ต้องรองรับทั้ง SAML และ OIDC เพราะลูกค้ารายถัดไปใช้แบบอื่น แต่ละลูกค้ามีระบบตัวตนต่างกันแทบทั้งหมด และงานแทบไม่มีส่วนไหนใช้ซ้ำกันได้เลย
เรียนรู้เพิ่มเติม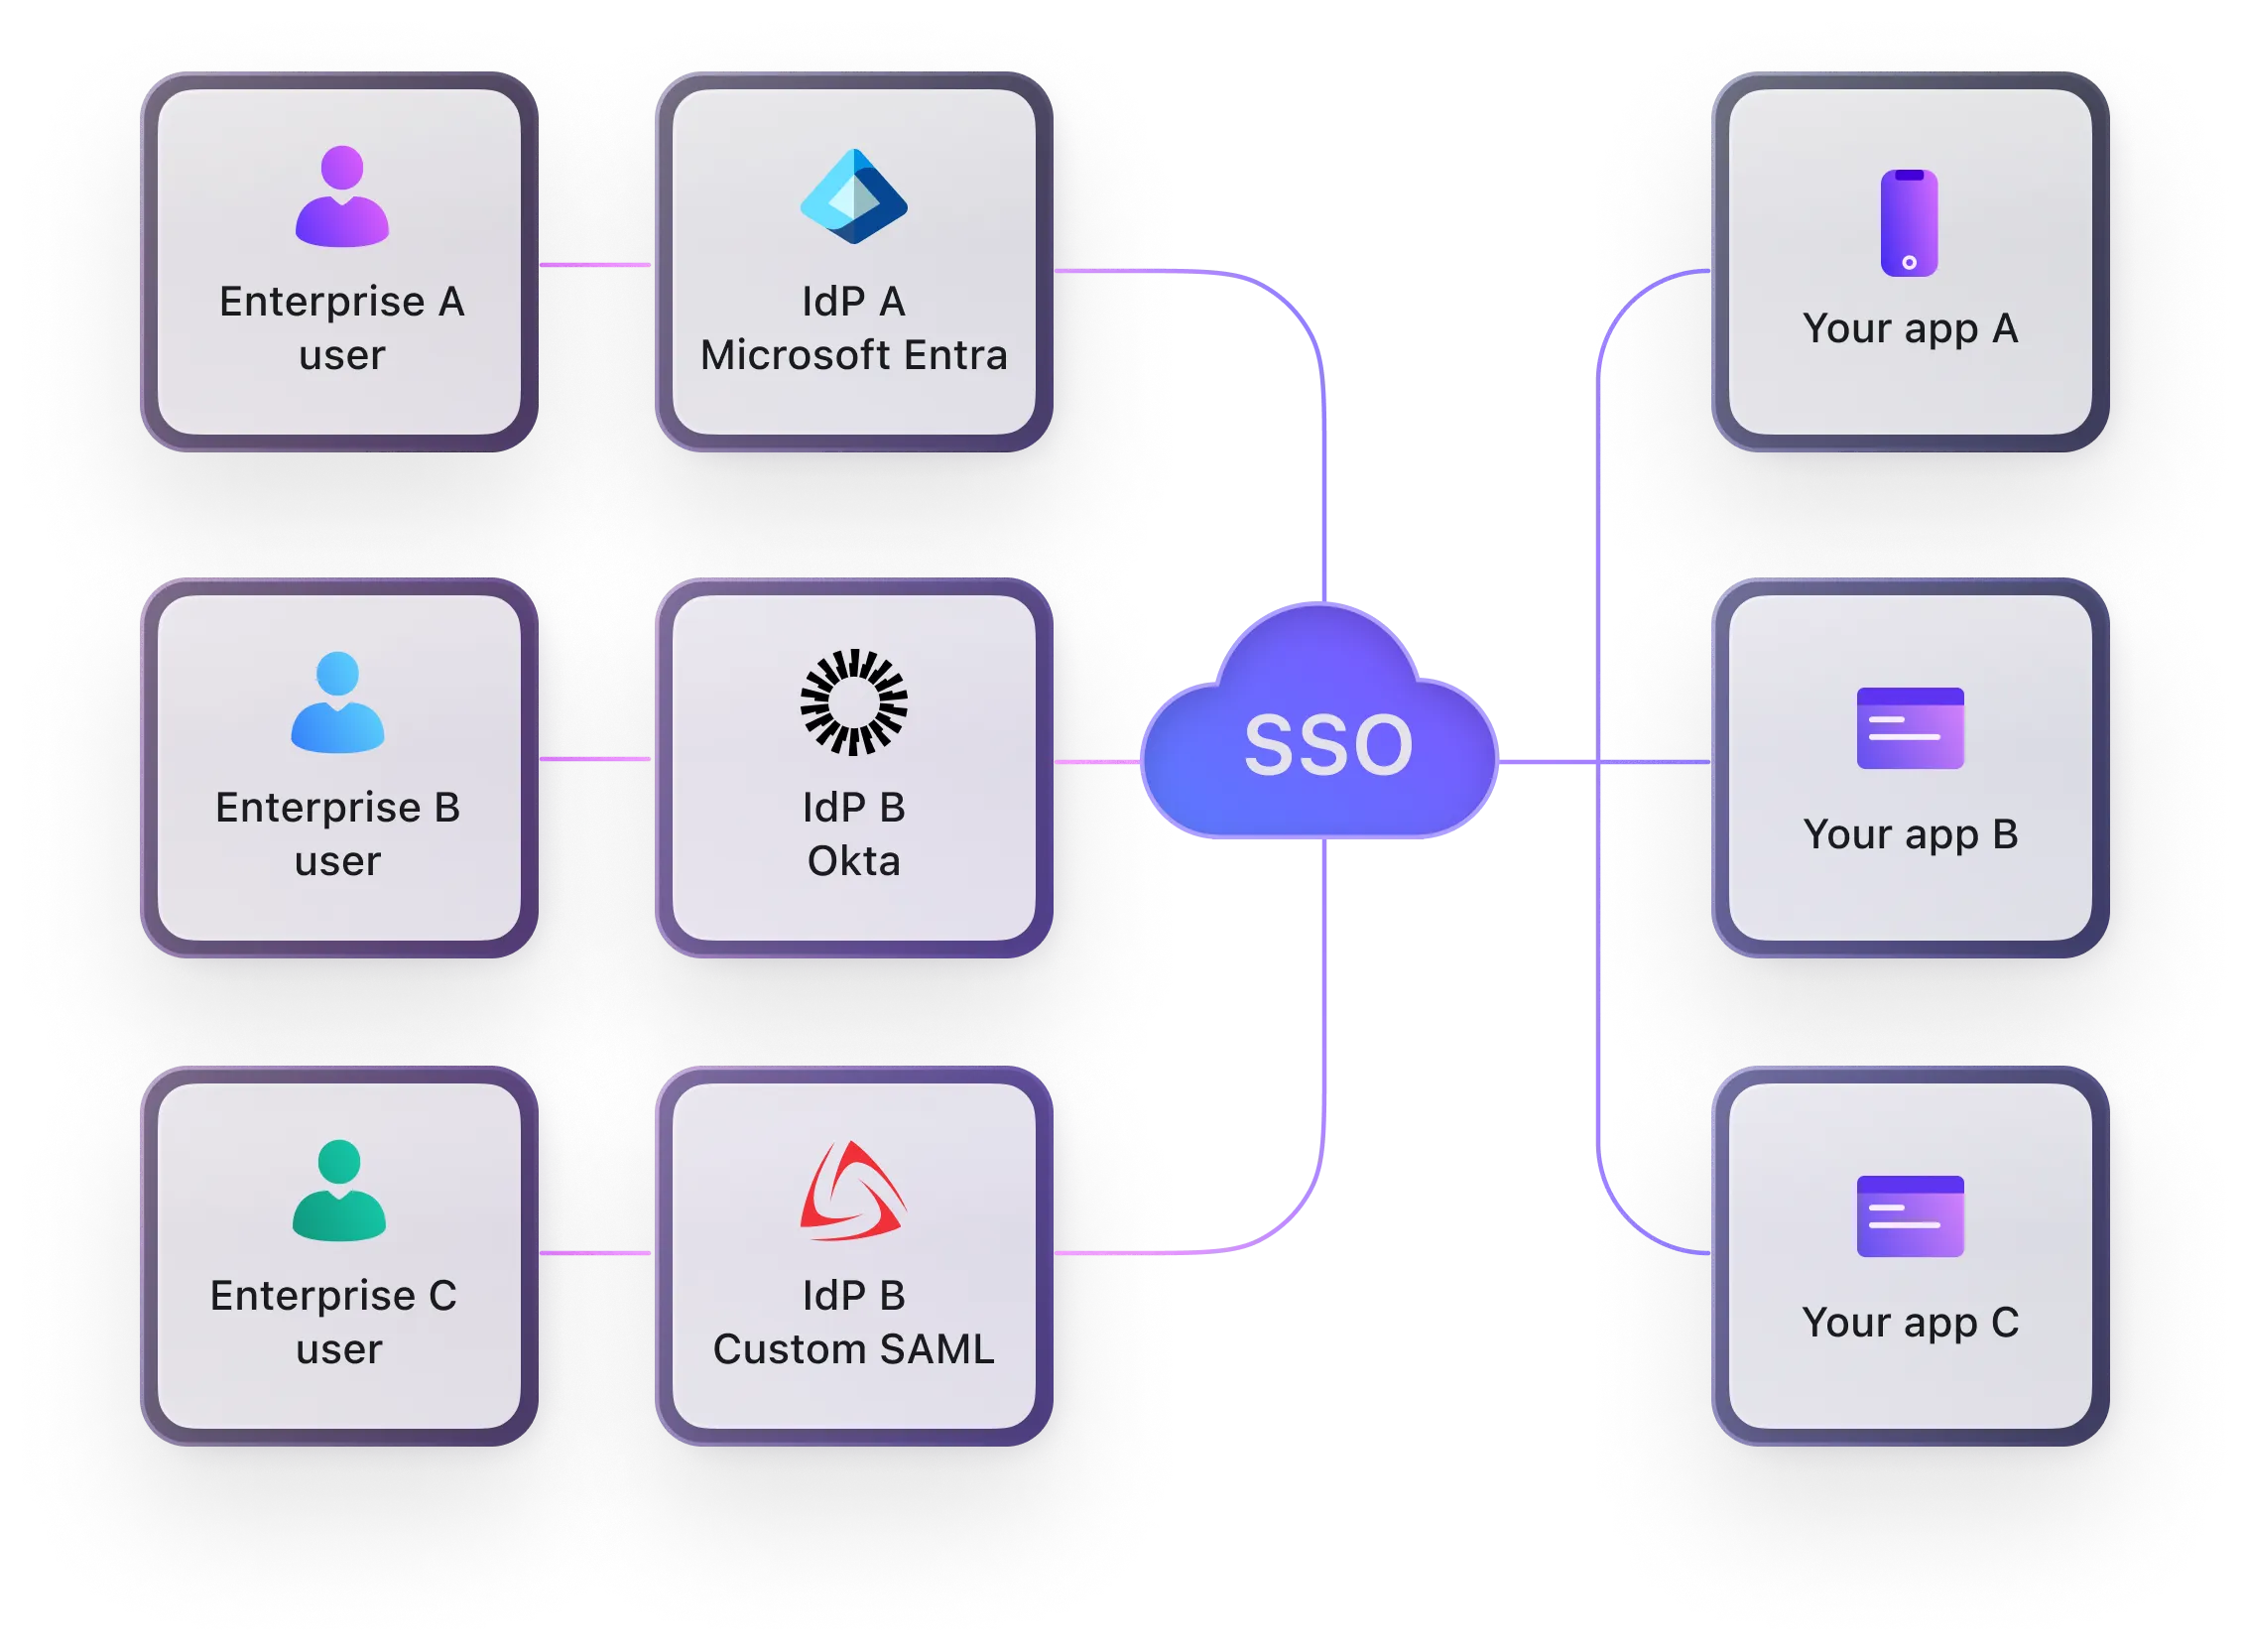
แยกตามองค์กร แยกตาม product หรือสืบทอดมาจากการควบรวมกิจการ “รวมตัวตน” ฟังดูเหมือนแค่ฟีเจอร์ แต่ในโค้ดคือการนิยามใหม่ว่าหนึ่ง user หรือหนึ่งองค์กรคืออะไร
เรียนรู้เพิ่มเติม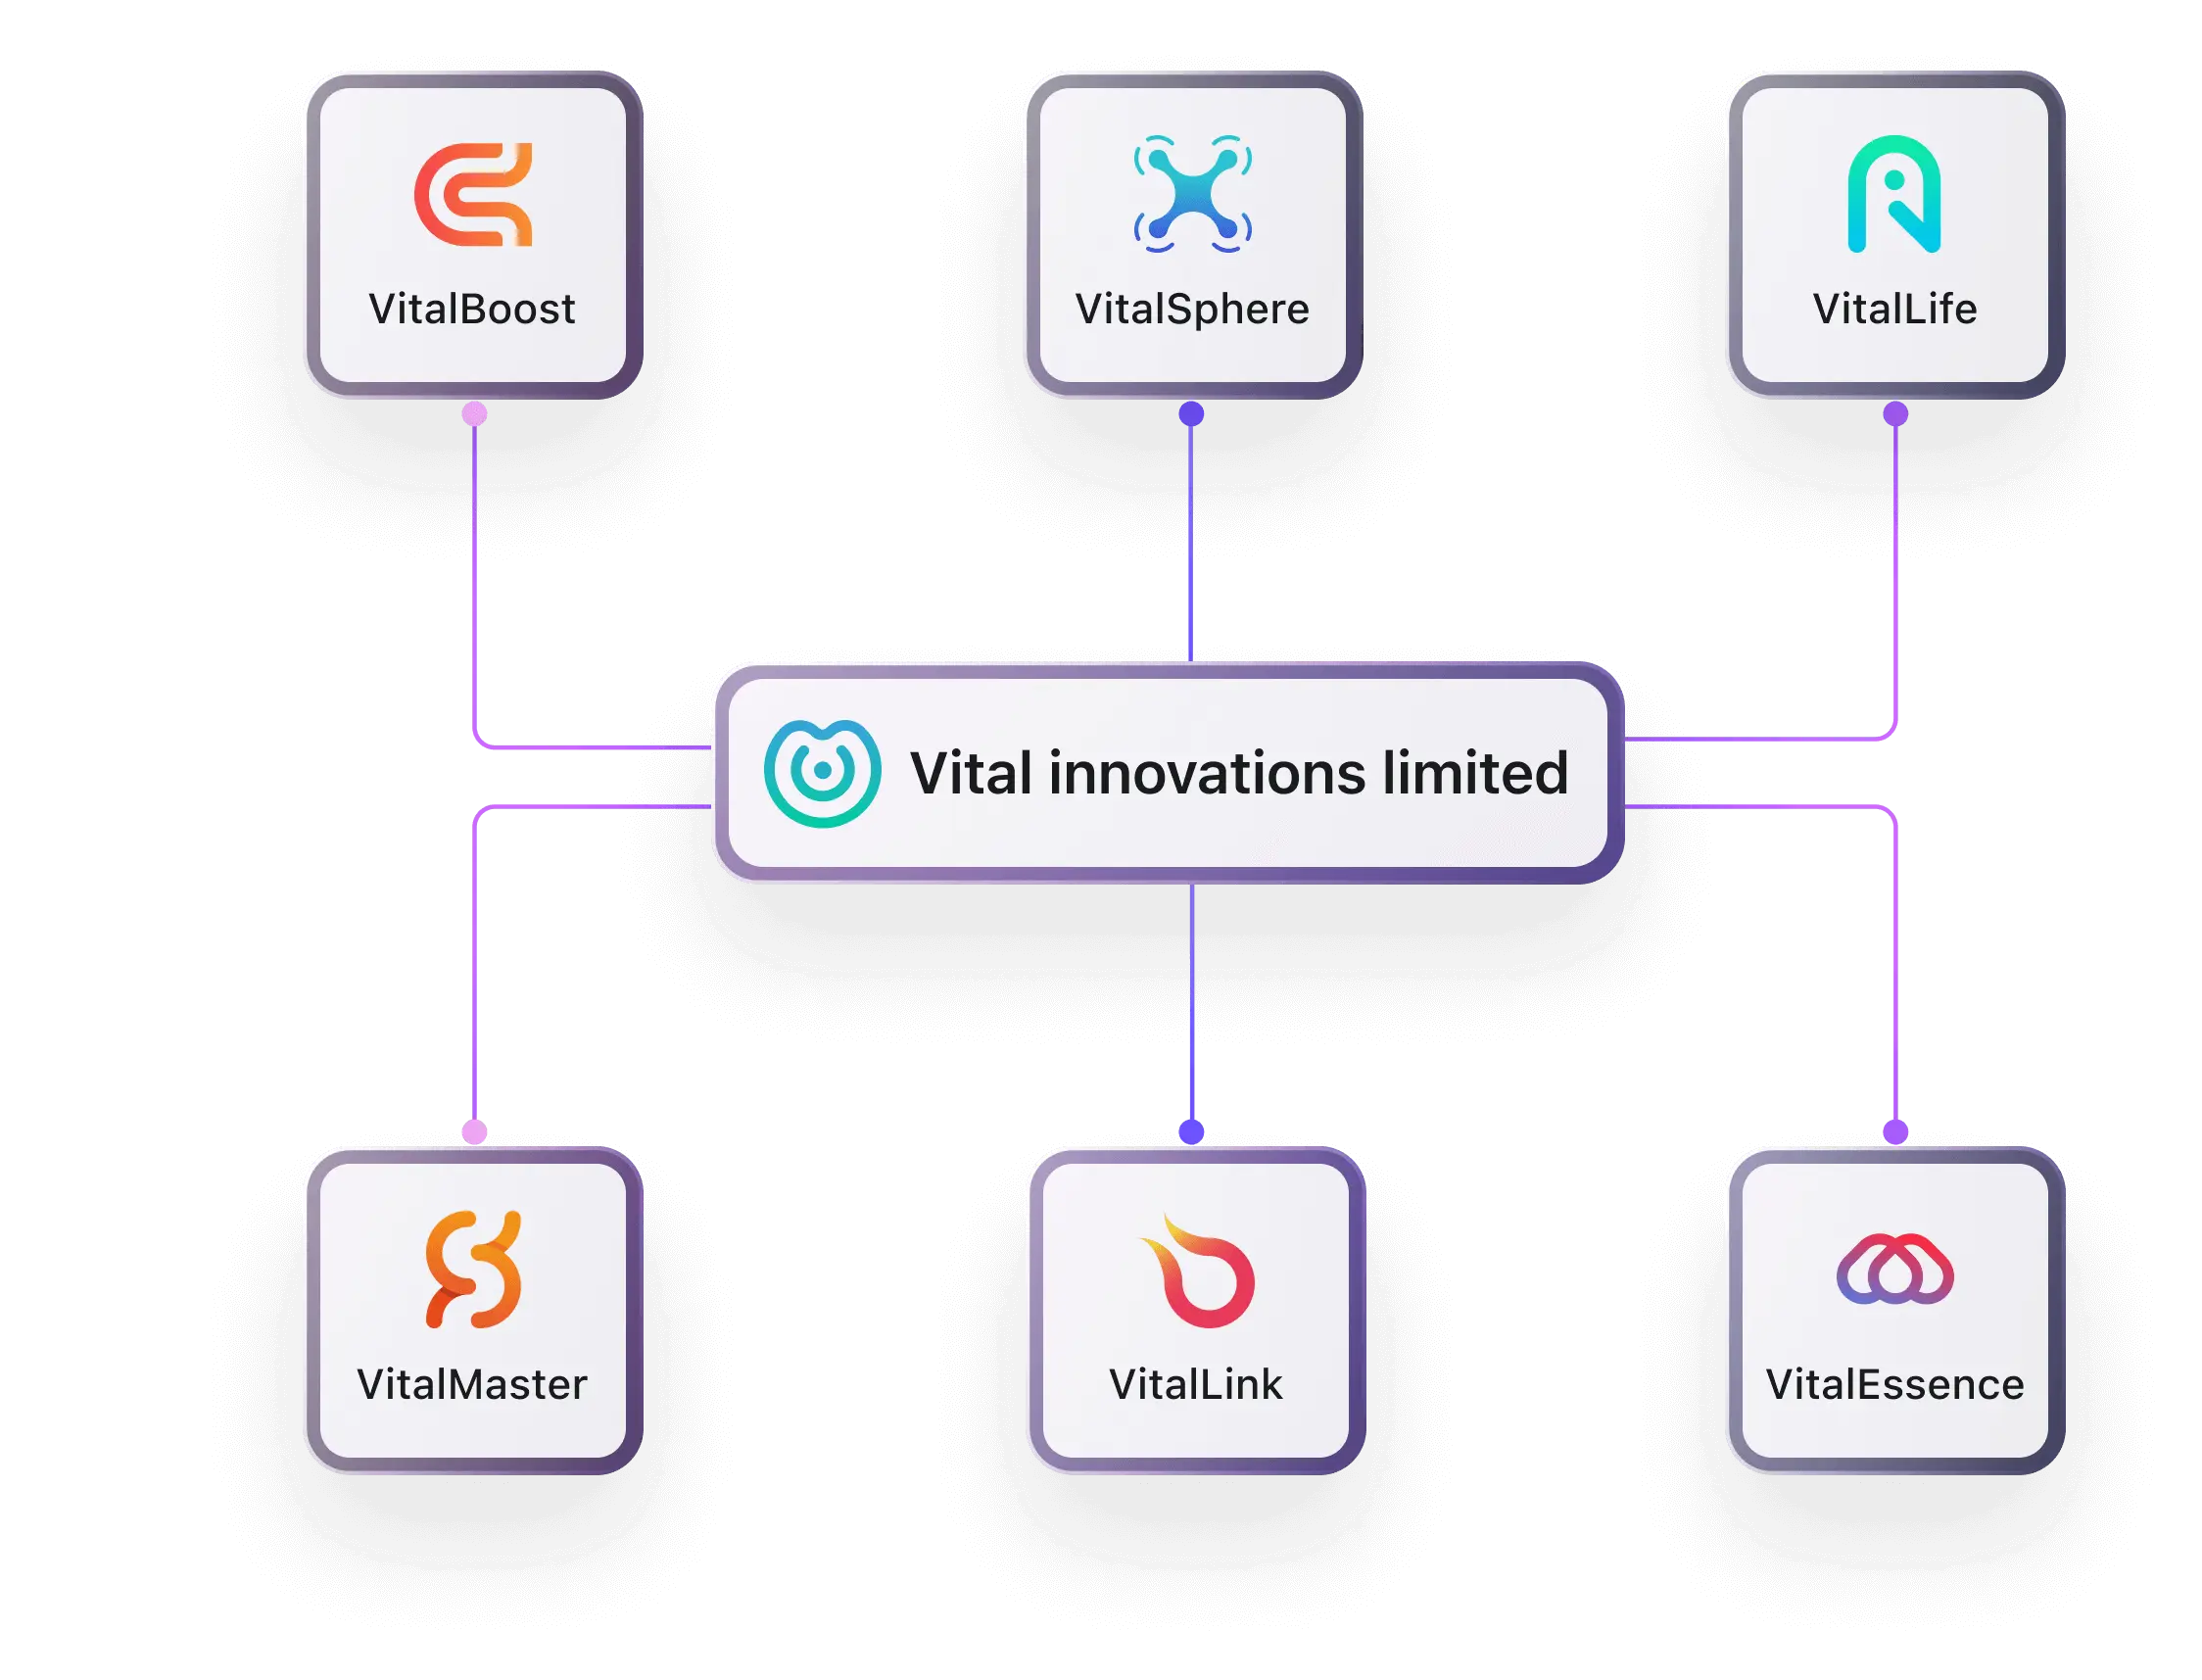
ตอนนี้ไม่ใช่แค่คนใช้งานในเบราว์เซอร์แล้ว agent, MCP server และ command line ต่าง ๆ ก็ขอสิทธิ์แทนผู้ใช้ แต่ auth ของคุณอาจรู้แค่จะล็อกอินคนเข้าสู่หน้าเว็บอย่างเดียว
เรียนรู้เพิ่มเติม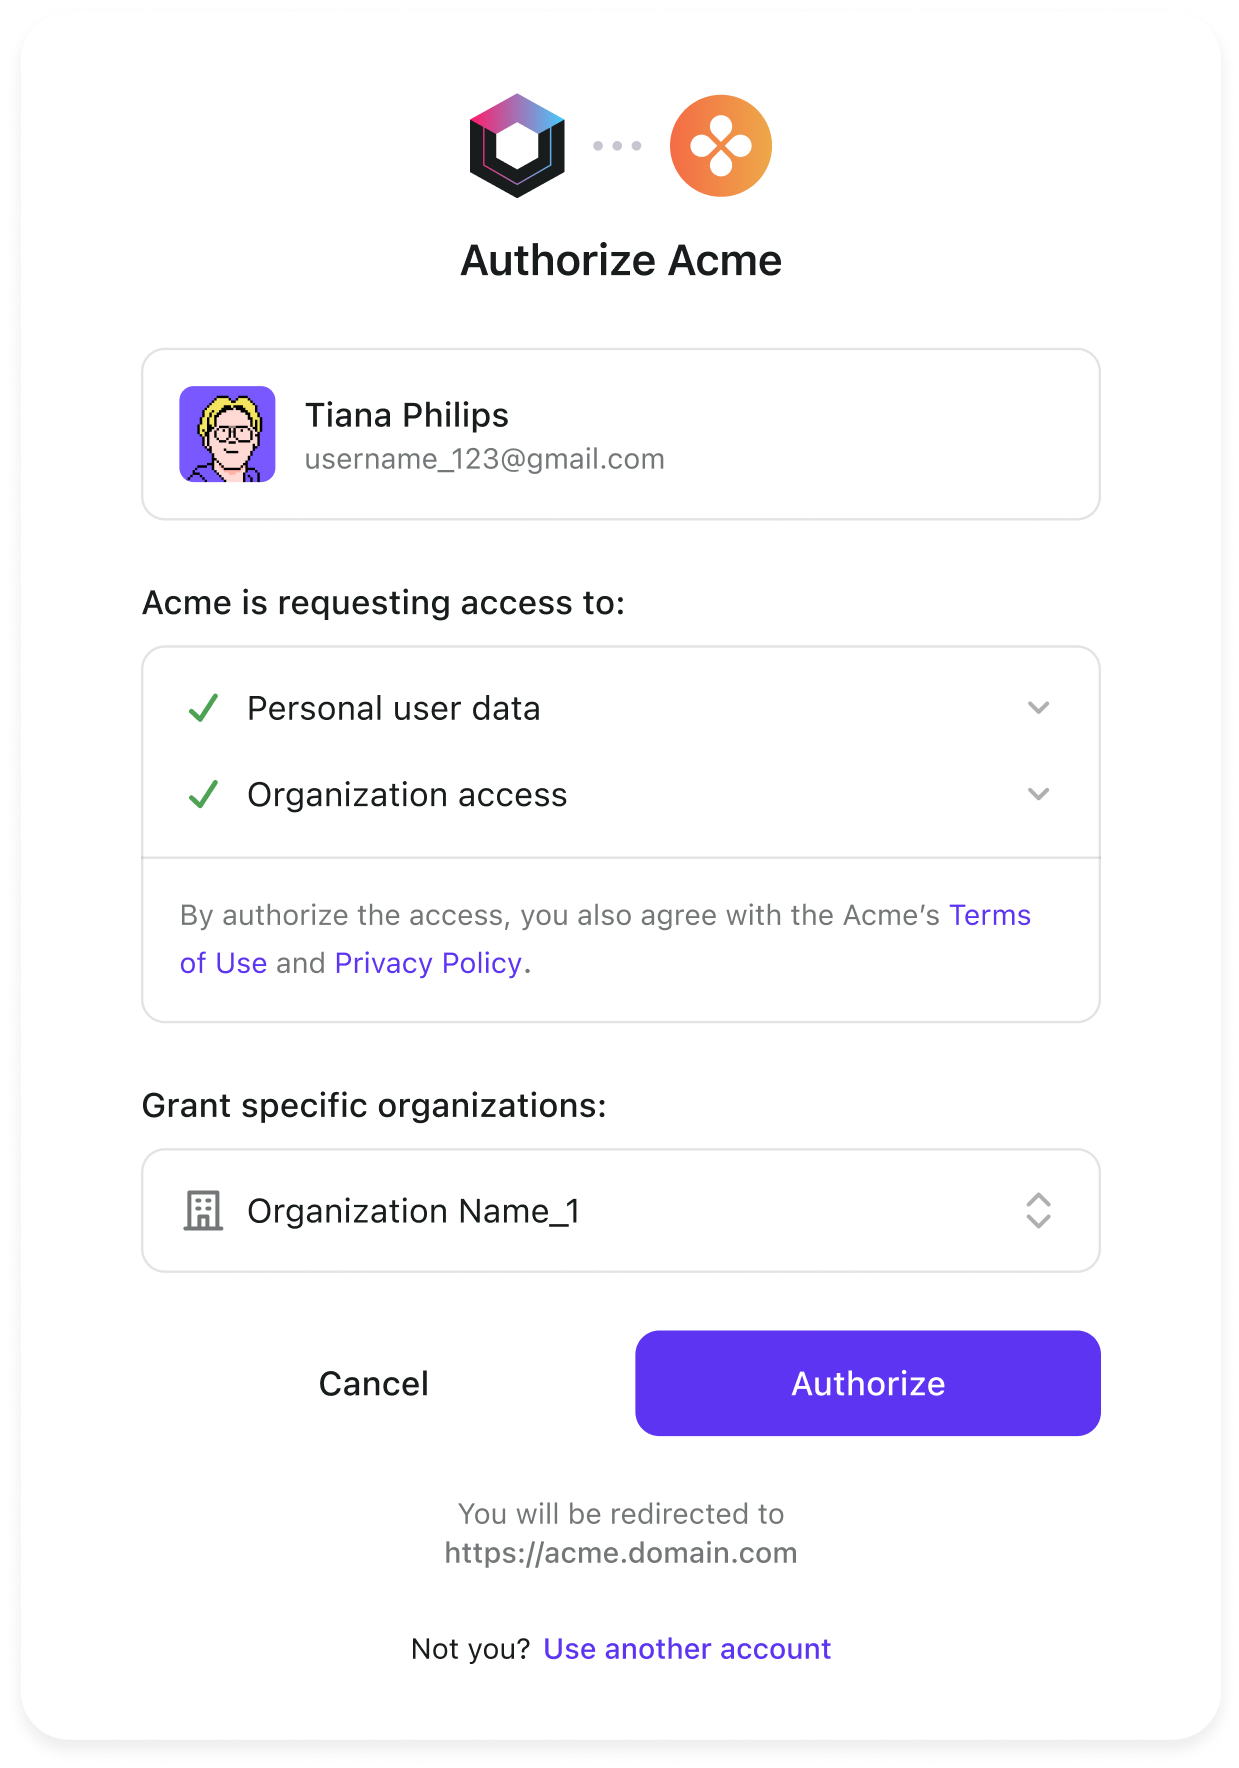
เวอร์ชันแรกสร้างง่าย แค่ไม่กี่วิศวกร ไม่กี่สัปดาห์ก็จบ แต่หลังจากนั้นคุณต้องเสียเวลาที่ควรพัฒนาผลิตภัณฑ์หลักไปดูแล auth นี้ทุกปี
คุณจะไม่ได้รับใบแจ้งหนี้ที่บอกว่า “authentication”
คุณจ่ายเป็นเดือน/ปีของคน, deadline ที่พลาด, tech debt ด้านความปลอดภัย, ต้องรื้อแก้งาน มีองค์กรสมาชิกหนึ่งสร้าง auth เองเพื่อประหยัดค่า license สุดท้าย 5 ปีผ่านไป ค่าดูแลแพงกว่าซื้อสำเร็จรูปหลายเท่า
บริบทสำคัญอยู่ในหัวคน ไม่ใช่เอกสาร
ลูกค้าคนไหน config อย่างไร หรือ migration เดิมทำเพราะอะไร ถ้าเขาหยุด คนทั้งองค์กรก็ชะลอ ถ้าเขาลาออก ความรู้ก็หายไปด้วยทันที
ไม่มีลูกค้าคนไหนยอมจ่ายเพราะคุณเขียน OAuth server เอง
Auth ต้องน่าเชื่อถือ แต่ “น่าเชื่อถือ” ไม่ได้แปลว่า “ต้องสร้างเอง” สำหรับ product ส่วนใหญ่ auth คือ dependency หลัก ไม่ใช่จุดแข็งที่แตกต่าง
auth ที่ครบเครื่องส่วนใหญ่รองรับ SSO, MFA, องค์กร, unified login, agent access อยู่แล้ว สิ่งสำคัญคือคุณย้ายออกได้ไหม อย่าสร้างระบบขึ้นมาเองนับพันบรรทัดแล้วต้องติดกับ vendor รายใหม่
OIDC, OAuth, และ JWT ที่เซ็นต์ด้วย RS256 ซึ่งคุณเข้าใจอยู่แล้ว อ่าน claim จาก token ตามมาตรฐาน ไม่ต้องเรียนรู้ API เฉพาะของ vendor
ถ้าเป็น open source และ self-host ได้ คุณย้ายออกเมื่อไหร่ก็ได้ อย่าแลก custom system ของคุณกับการเช่าใช้ระบบที่ติดล็อกจากที่อื่น
คิดตามจำนวนผู้ใช้ที่ลงทะเบียนหรือ active รายเดือน หมายถึง table ที่โตขึ้นเรื่อย ๆ สุดท้ายกลายเป็น growth tax ที่ผลักให้ทีมอยากสร้างเอง
export ข้อมูลผู้ใช้เมื่อไหร่ก็ได้ และเมื่อส่งข้อมูลอ่อนไหวให้ผู้เชี่ยวชาญ คุณจะไม่เสี่ยงกับภาระดูแล PII โดยไม่จำเป็น
Logto เป็น open source, self-host ได้ และยังมีแบบ Cloud สำเร็จรูป พร้อม sign-in, MFA, SSO, RBAC ใช้งานได้ทันทีผ่านมาตรฐาน OIDC ระบบคิดเงินตาม token วันที่คุณอยากเปลี่ยนออก ประตูก็เปิดเสมอ
ไม่เชิง โปรเจกต์ demo, เครื่องมือภายใน, งาน validation เฉพาะกิจ หรือระบบ control สิทธิ์ละเอียดมาก ๆ ที่ solution สำเร็จรูปตอบโจทย์ไม่ได้ ก็เหมาะกับการสร้างเองหรือเฉพาะบางส่วน สิ่งที่ควรหลีกเลี่ยงคือ การสร้างระบบตัวตนสำหรับงานทั่วไประยะยาวโดยไม่รู้ตัว แล้วสุดท้ายกลายเป็นภาระให้ทีมหรือองค์กร
authentication ตอบว่า “คุณคือใคร” authorization ตอบว่า “คุณทำอะไรได้บ้าง” ใน SaaS จริง ๆ แยกสองอันนี้ออกจากกันได้ยากมาก เช่น user, องค์กร, role, สิทธิ์, session, claim, audit log ทั้งหมดเกี่ยวพันกันหมด ดังนั้นเมื่อเปลี่ยน auth system คุณไม่สามารถดูแค่หน้า login ได้
เพราะ SSO หมายถึง product ของคุณต้องเชื่อมต่อกับระบบตัวตนของลูกค้าเอง ซึ่งแต่ละรายมี IdP, protocol, claim, certificate, โครงสร้างองค์กรที่ต่างกัน ต่อให้เชื่อมต่อลูกค้าคนแรกได้ แต่รายต่อไปก็ไม่เหมือนเดิม สุดท้ายกลายเป็นงานเฉพาะที่ต้องอาศัยวิศวกรคนเดียวเท่านั้น
ได้ แต่การ migration ครั้งเดียวแบบตัดขาดเลยอาจไม่ใช่ทางที่ดีที่สุด ทางที่เป็นไปได้คือค่อย ๆ ย้ายเป็น layer เริ่มจาก user ใหม่ login ใหม่ หรือ SSO ใหม่บน platform แล้วทยอยย้าย user เดิมเมื่อพวกเขา login ค่อย ๆ รวม user directory และ model องค์กรเข้าด้วยกันก่อน แล้วค่อย ๆ แก้เรื่อง permission ย่อยไป ถือ rollback path และ audit log ไว้ตลอด
เพราะพวกนี้คือ client ที่ขอเข้าถึง resource แทนผู้ใช้ ถ้าระบบเดิมคิดแต่กรณีมีคนล็อกอินบนหน้าเว็บ จะตอบไม่ได้ว่า token ออกให้ใคร, scope อะไร, หรือเพิกถอนยังไง, ใครต้องอยู่ใน audit trail พื้นฐานแล้วนี่คล้ายกับการเปลี่ยนธุรกิจแบบ enterprise SSO แต่แค่มี trigger ใหม่เท่านั้น