اليوم الأول: أربعون سطرًا من الكود
بريد إلكتروني، كلمة مرور، تشفير، تخزين، مقارنة عند تسجيل الدخول. سهل ومنجز.
هذا بالضبط سبب بدء كل فريق بهذه الخطوة، ولماذا تبدو المصادقة كشيء يمكنك بناءه في فترة بعد الظهر.
عدد من فرق B2B أخبرونا نفس القصة. تبدأ بصفحة تسجيل دخول بسيطة. ثم يبدأ استخدام جدي عليها، وتتحول بهدوء إلى بنية تحتية للهوية: الأساس الذي يقوم عليه منتجك بالكامل.
كل نظام مصادقة منزلي يبدأ بعدد قليل من الأسطر البرمجية. المشاكل تظهر بعد الإطلاق، عندما تصبح كل قرار صغير فجأة جزءًا من النموذج الذي يفترض به منتجك بأكمله.
بريد إلكتروني، كلمة مرور، تشفير، تخزين، مقارنة عند تسجيل الدخول. سهل ومنجز.
هذا بالضبط سبب بدء كل فريق بهذه الخطوة، ولماذا تبدو المصادقة كشيء يمكنك بناءه في فترة بعد الظهر.
من يُعد مستخدمًا؟ لأي منظمة ينتمي؟ ما هي الجلسة التي لا تزال موثوقة؟ كيف يتم سحب الصلاحيات؟
حدود الاستخدام، المصادقة متعددة العوامل وتدفقات الاسترجاع، الجلسات، رموز التحديث، ونموذج المنظمة الذي يتجاوز مجرد متغير is_admin بسيط. كل إجابة تُضيفها تصبح قاعدة يعتمد عليها المنتج بصمت.
استبدال صفحة تسجيل الدخول نظريًا يعني إعادة بناء البنية التحتية للهوية في الكود.
شركة SaaS عمرها 20 عامًا حاولت الانتقال إلى البريد الإلكتروني كاسم مستخدم. فحوصات الصلاحيات كانت موزعة في مئات الوحدات. لم يوافق أحد، فاستمر التأخير حتى أصبح مستحيلا.
تسجّل المستخدمين لسنوات بدون مشاكل. ثم يحدث تغيير في العمل يجعل "كافي" يتحول إلى "عائق" بين ليلة وضحاها. هذه الحالات الثلاث تظهر تقريبًا في كل منتج يتوسع.
تحصل على أول صفقة كبيرة ويريد فريق التوريد SSO من خلال Entra أو Google Workspace الخاص بهم. ثم يطلبون SAML و OIDC معًا، لأن العميل التالي يستخدم حلاً مختلفًا. إعداد الهوية يختلف من عميل لآخر، وتقريبًا لا يوجد عمل يمكن إعادة استخدامه.
اعرف المزيد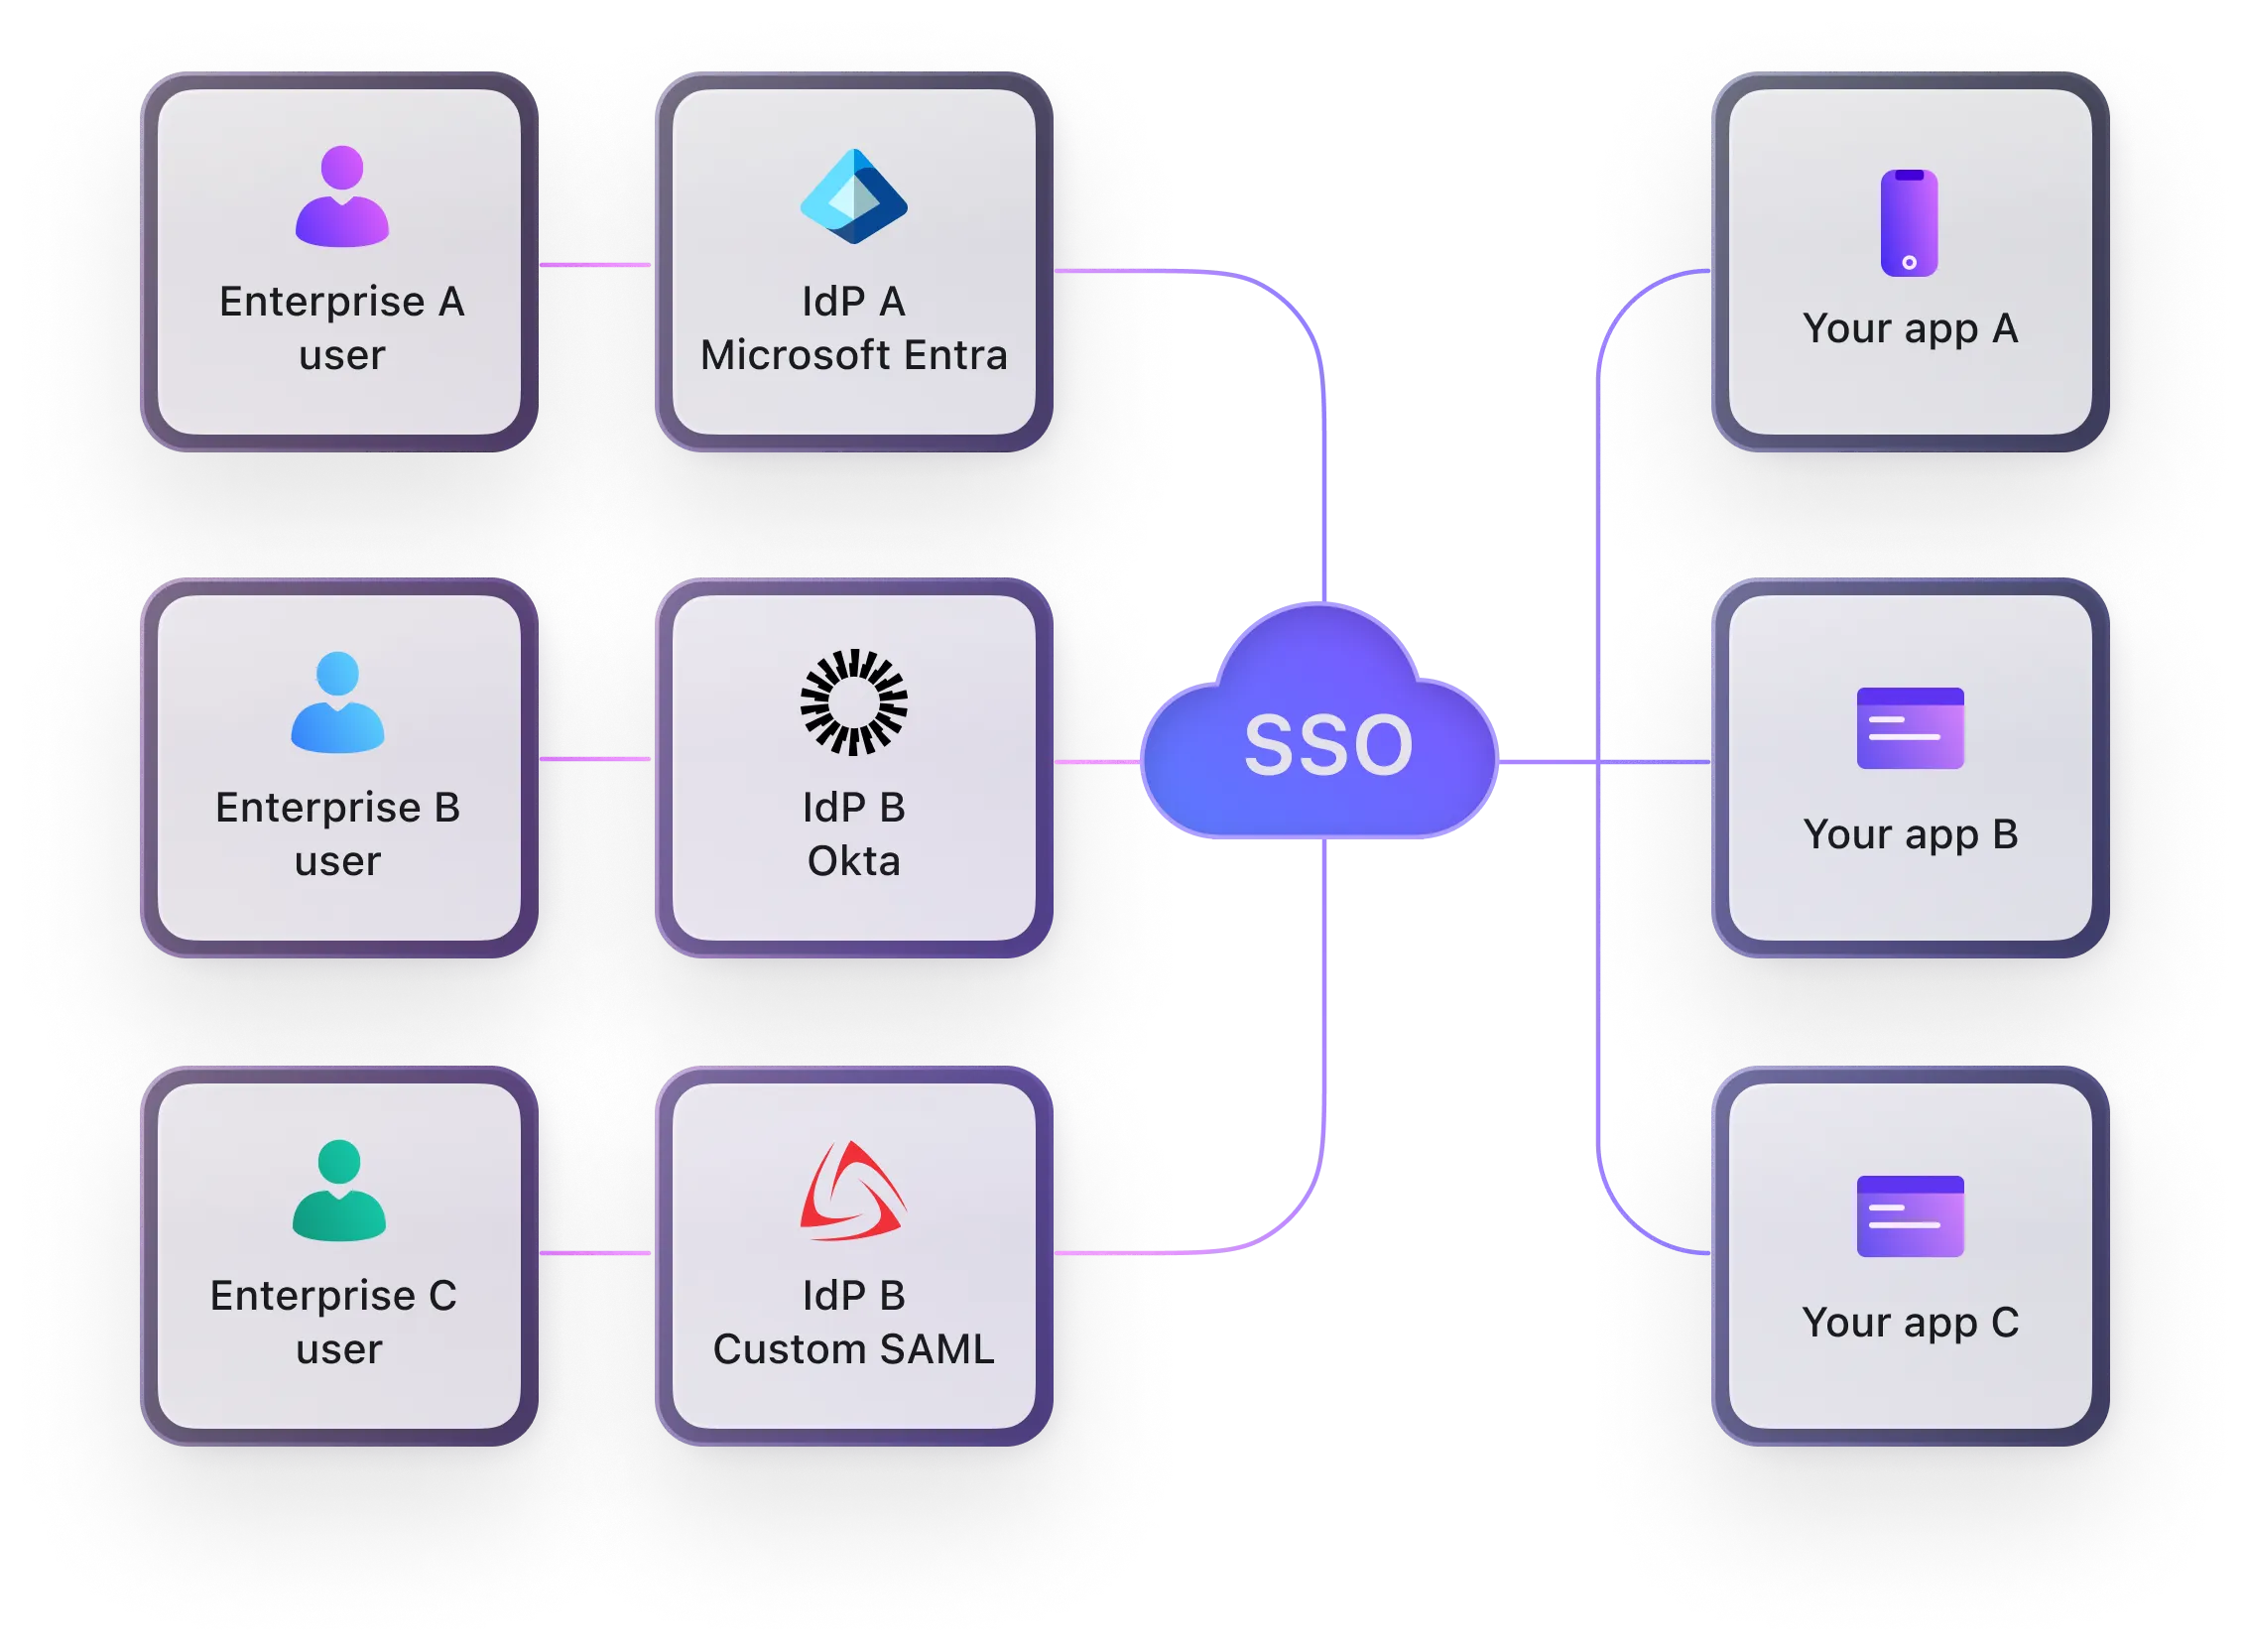
مقسمة حسب المنظمة، مقسمة حسب المنتج، وغالبًا موروثة من الاستحواذات. “توحيد الهوية” قد يبدو ميزة، لكنه في البرمجة يعني إعادة تعريف من هو المستخدم وما هي المنظمة.
اعرف المزيد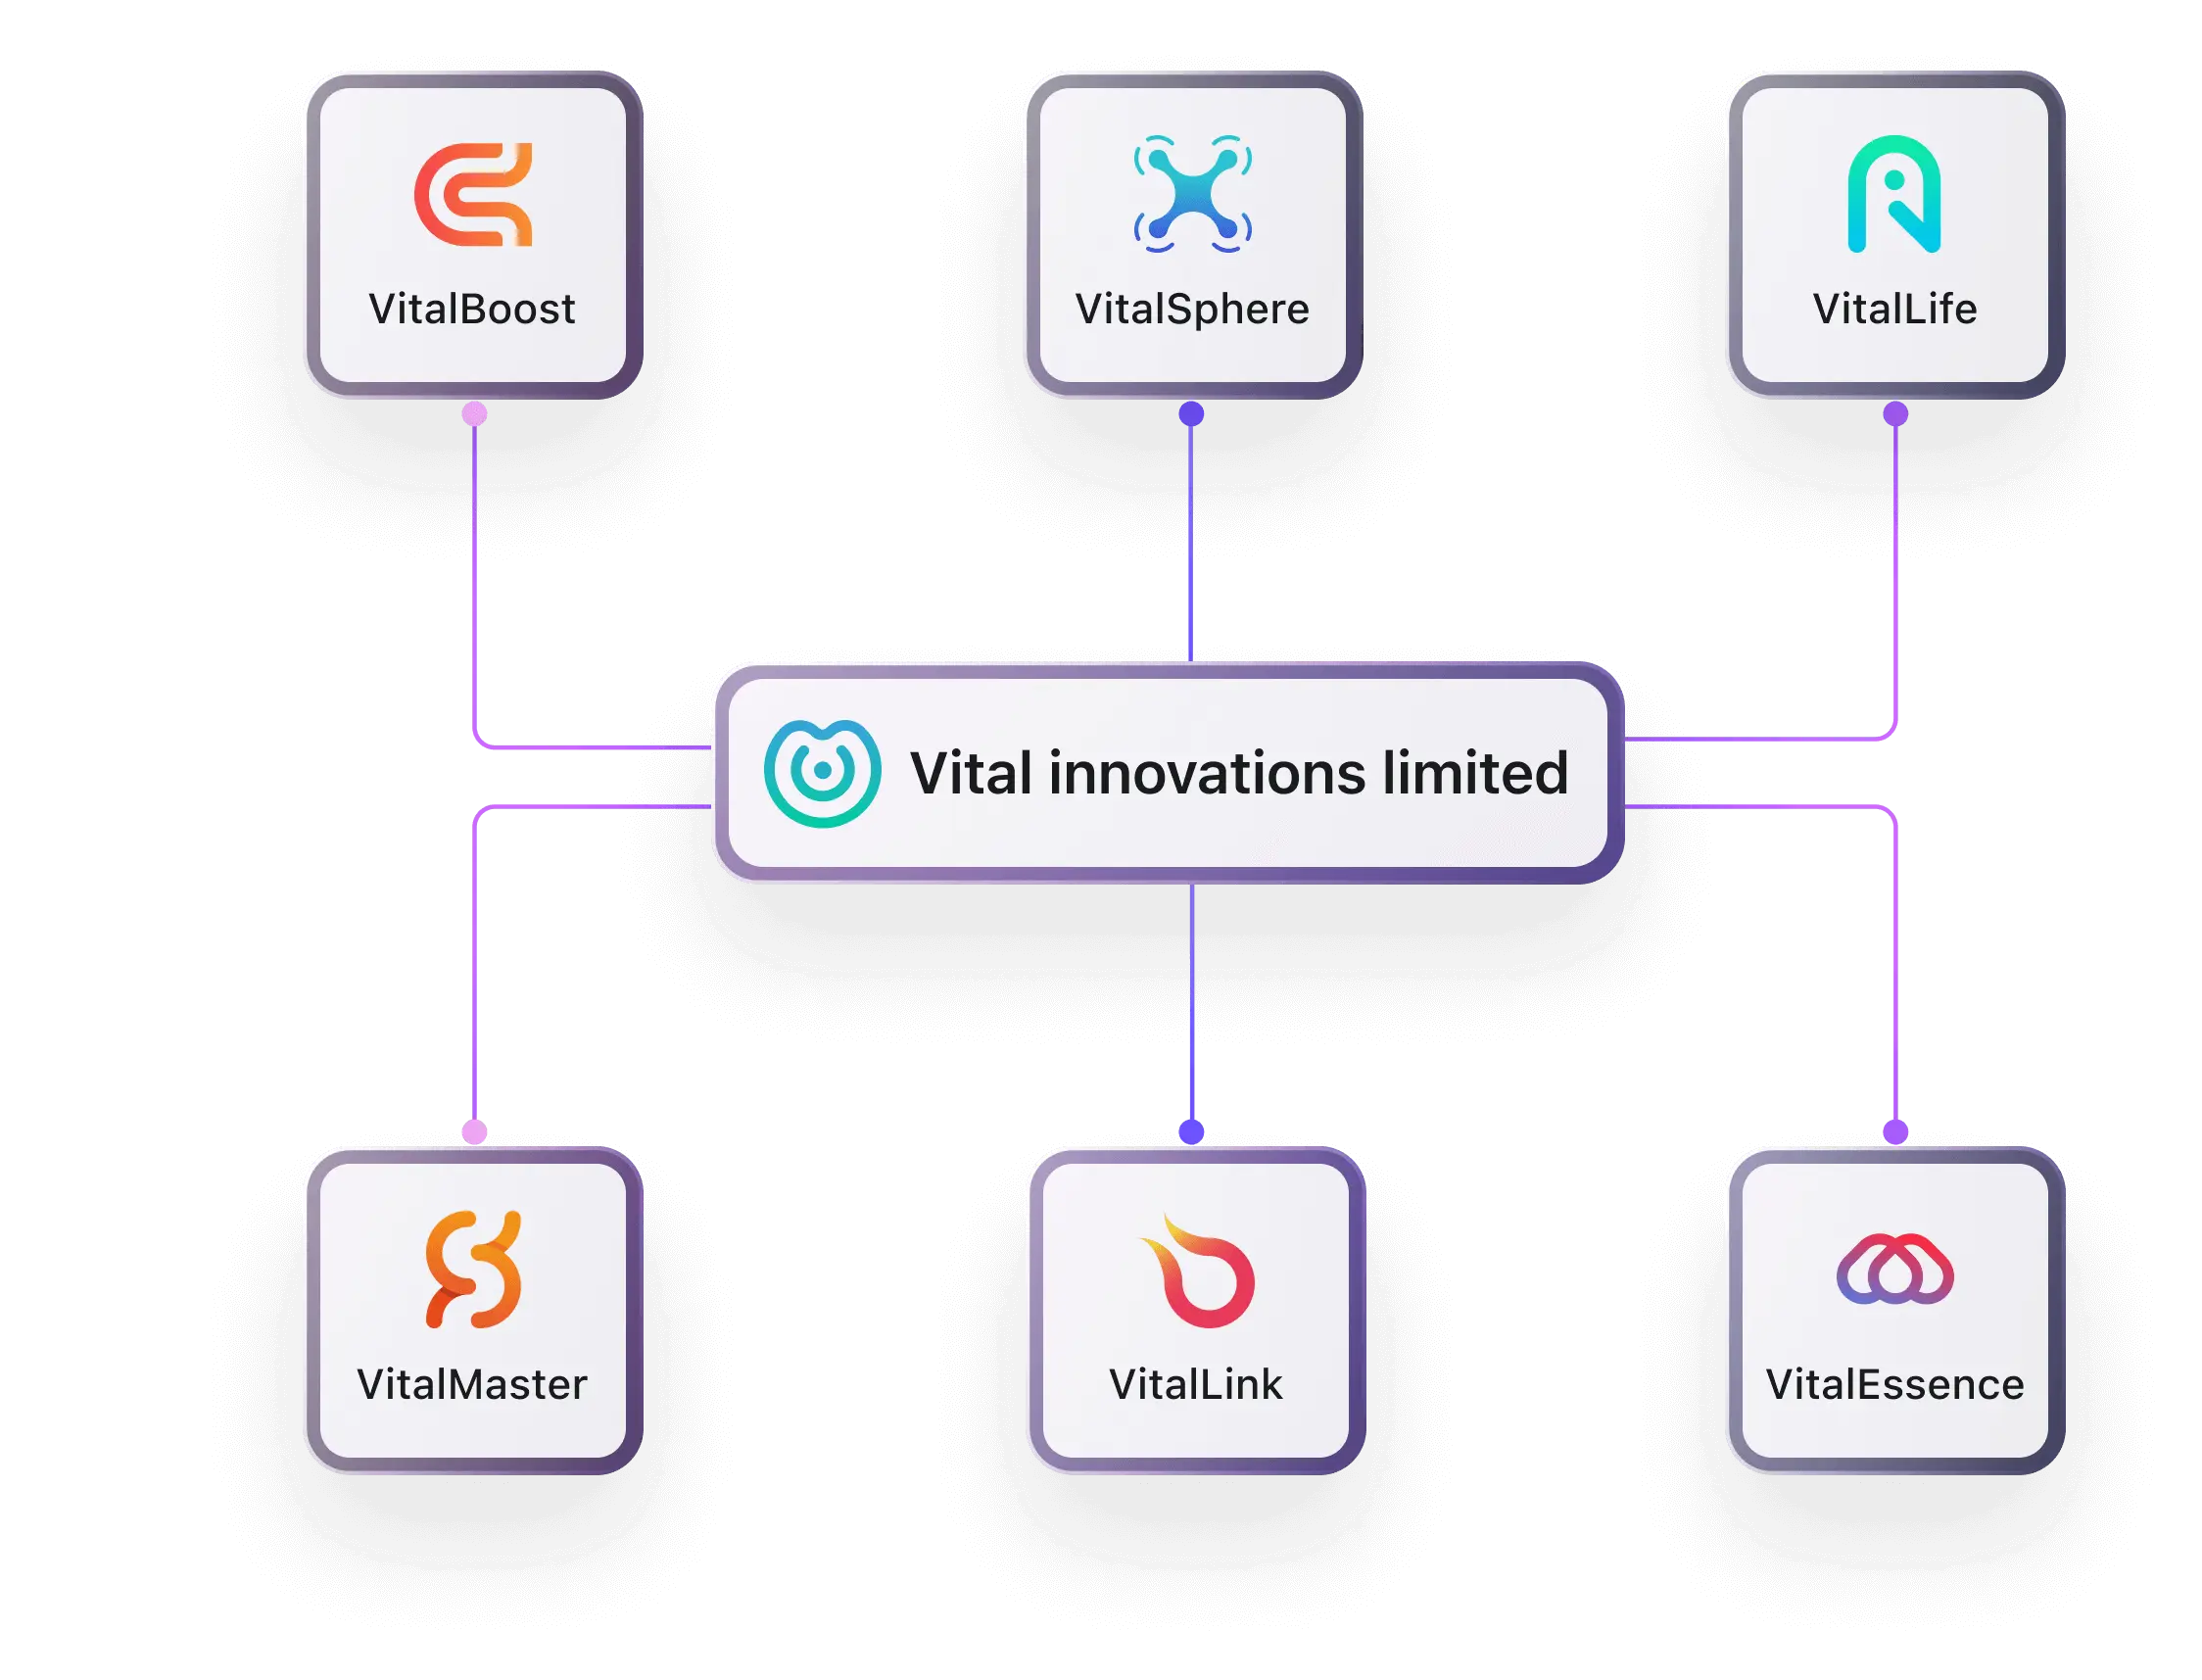
لم يعد الأمر يقتصر على الأشخاص في المتصفح. عملاء، خوادم MCP، وخطوط الأوامر جميعها تدّعي العمل بالنيابة عن مستخدم. ونظام المصادقة لديك يعرف فقط كيف يسمح لشخص بالدخول عبر صفحة.
اعرف المزيد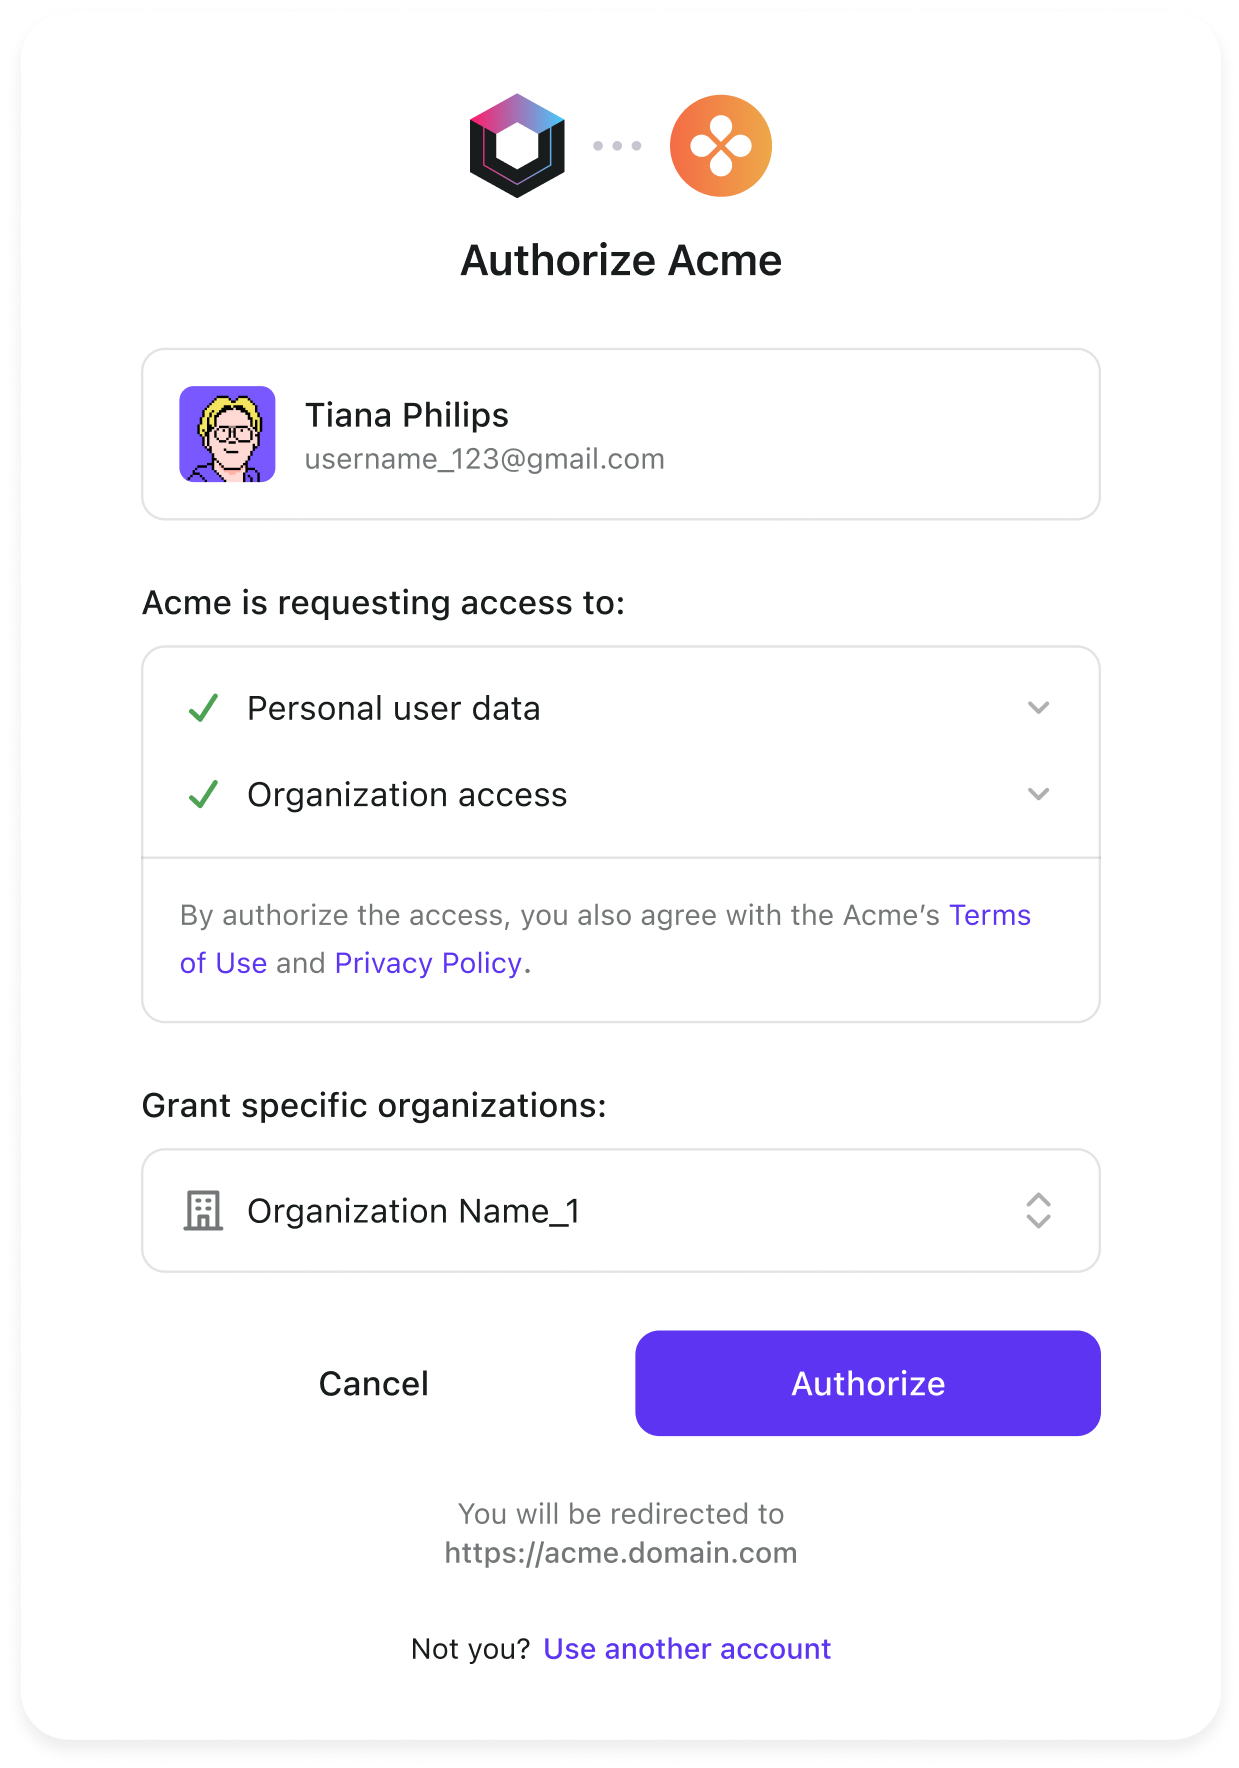
الإصدار الأول رخيص: بعض المهندسين، بضعة أسابيع، ويكون جاهزًا. لكن ستستهلك منه سنويًا الساعات الهندسية التي كان من المفترض أن تذهب لمنتجك الأساسي.
لن تتلقى فاتورة تقول "المصادقة".
ستدفع بالشهور البشرية، المواعيد النهائية المهدورة، ديون الأمان، وإعادة العمل. إحدى جمعيات الأعضاء بنت نظامها الخاص لتفادي رسوم الترخيص؛ بعد خمس سنوات، حافظت عليه بتكلفة تجاوزت ما لو اشترت نظامًا جاهزًا.
السياق الحرج موجود في رأس شخص ما وليس في التوثيق.
أي عميل تمت تهيئته وكيف؟ ولماذا أجري ترحيل ما بطريقة معينة؟ عند غياب هذا الشخص يتوقف خط العملاء الكبار. وعندما يغادر، يغادر كل شيء معه.
لا أحد من العملاء سيدفع لك فلسا إضافيا لأنك كتبت خادم OAuth بنفسك.
يجب أن تكون المصادقة موثوقة، لكن "موثوق" لا يعني "بنيته بنفسك". بالنسبة لمعظم المنتجات هذا اعتماد أساسي، لا ميزة جوهرية تميزك.
الأنظمة الناضجة تغطي فعليًا جميع الميزات: SSO، MFA، المنظمات، دخول موحد، وصول الوكلاء. الفرق الحقيقي يكمن في إمكانية المغادرة. لا تترك بضع آلاف من الأسطر لتقع في أسر نظام مغلق آخر.
OIDC، OAuth، و JWTs ممضاة بـ RS256 والتي تعرفها مسبقًا. اقرأ بيانات المصادقة مباشرة من رمز عادي دون واجهات برمجية خاصة بمزود معين.
إذا كان النظام مفتوح المصدر وقابل للاستضافة الذاتية، يمكنك المغادرة متى شئت. لا تستبدل نظامك المخصص بآخر مُستضاف لا يمكنك تركه.
استيفاء الرسوم حسب عدد المستخدمين المسجلين أو النشطين شهريًا يتبع جدولًا لا يكف عن النمو. عند التوسع يصبح ذلك ضريبة نمو، وهو السبب ذاته الذي يدفع الفرق لبناء نظامهم الخاص.
صدّر بيانات المستخدمين متى شئت. وتسليم هذه البيانات الحساسة لمتخصص يعفيك من خطر حماية بيانات شخصية لم تكن الجهة المناسبة للاحتفاظ بها.
Logto مفتوح المصدر، قابل للاستضافة الذاتية، ويُقدم أيضًا كخدمة سحابية مدارة. تسجيل الدخول، MFA، SSO، والتحكم في الصلاحيات (RBAC) تعمل مباشرة مع OIDC القياسي. الفوترة تعتمد على الرموز، وعندما تقرر المغادرة، الباب مفتوح.
لا. العروض التوضيحية المبكرة، الأدوات الداخلية، المشاريع المؤقتة، أو آليات التفويض الدقيقة جدًا التي لا تلبيها الحلول الجاهزة قد تكون مناسبة لبناء نظامك أو جزء منه. ما يجب تجنبه هو تحمل مسؤولية بنية تحتية عامة طويلة الأمد لهوية المستخدمين دون إدراك، وتركها ضمن مهام صيانة فريق الأعمال.
المصادقة تجيب "من أنت؟". التفويض يجيب "ما الذي يمكنك فعله؟". في منتجات SaaS الواقعية، يصعب الفصل التام بينهما: المستخدمون، المنظمات، الأدوار، الصلاحيات، الجلسات، بيانات الرموز، وسجلات التدقيق كلها تتداخل معًا. لذا عند استبدال نظام المصادقة لا يمكنك الاكتفاء بصفحة الدخول فقط.
لأن SSO للمؤسسات يعني أن منتجك يجب أن يتكامل مع نظام هوية العميل نفسه. العملاء المختلفون يستخدمون IdP مختلفة، بروتوكولات مختلفة، حقول بيانات مطالبة، شهادات، ونماذج تنظيمية مختلفة. تفعيل أول عميل لا يجعل الباقي سهل التطبيق. غالبًا يتحول ببطء إلى عمل يدوي لا يفهمه إلا مهندس واحد فقط.
نعم، مع ذلك، التحويل المفاجئ عادة ليس الحل المثالي. الطريق الواقعي هو الترحيل على مراحل: ضع التسجيلات الجديدة، عمليات الدخول الجديدة، وSSO للمؤسسات الجديدة على منصة الهوية أولًا، ثم انقل المستخدمين الحاليين تدريجيًا عند تسجيل الدخول التالي. وحِّد سجل المستخدمين ونموذج المنظمة أولًا، ثم اعمل على الصلاحيات الدقيقة تدريجيًا، مع إبقاء طريق العودة وسجلات التدقيق متاحة طوال الوقت.
لأنهم يقدمون حالة جديدة: عميل يصل إلى موارد نيابة عن مستخدم. إذا كان النظام القديم مصممًا فقط لشخص يسجّل دخول عبر صفحة، سيتعذر عليه تحديد لمن أصدر الرمز، ما نطاقه، كيف يتم سحبه، ومن يسجَّل في سجل التدقيق. في النهاية، هذا من نفس نوع التغيير في العمل مثل SSO للمؤسسات، لكن بمسبب أحدث.