Tag eins: Vierzig Zeilen Code
E-Mail, Passwort, hashen, speichern, beim Login vergleichen. Einfach und fertig.
Genau deshalb starten alle Teams hier und Authentifizierung sieht wie etwas aus, das du an einem Nachmittag erledigen kannst.
Dutzende B2B-Teams erzählten uns die gleiche Geschichte. Es beginnt als einfaches Login-Formular. Dann läuft echter Traffic darüber – und es wird langsam zur Identitäts-Infrastruktur: das Fundament, auf dem dein ganzes Produkt steht.
Jede selbstgebaute Auth beginnt als ein paar Zeilen Code. Die Probleme zeigen sich nach dem Launch – wenn jede kleine Entscheidung stillschweigend zum Modell wird, auf das dein gesamtes Produkt baut.
E-Mail, Passwort, hashen, speichern, beim Login vergleichen. Einfach und fertig.
Genau deshalb starten alle Teams hier und Authentifizierung sieht wie etwas aus, das du an einem Nachmittag erledigen kannst.
Wer gilt als User. Zu welcher Organisation gehört er. Welche Session ist noch vertrauenswürdig. Wie wird Zugriff wieder entzogen.
Rate Limits, MFA und dessen Wiederherstellungsprozess, Sessions, Refresh Tokens, ein Organisationsmodell, das weit mehr als ein is_admin-Boolean umfasst. Jede Antwort, die du implementierst, wird zur stillen Regel im Produkt.
Das Login-Formular auf dem Papier zu tauschen bedeutete, die Identitätsbasis im Code neu zu schreiben.
Ein 20 Jahre altes SaaS wollte auf E-Mail-als-Benutzername umstellen. Berechtigungs-Prüfungen lebten in hunderten Modulen. Niemand wollte es freigeben und das Ganze zog sich, bis es nicht mehr ging.
Jahrelang werden Leute problemlos eingeloggt. Dann ändert sich einmal das Business – und aus “ausreichend” wird über Nacht “im Weg”. Diese drei Themen trifft fast jedes skalierende Produkt.
Der erste große Deal steht an und der Einkauf will SSO über sein eigenes Entra oder Google Workspace. Dann SAML und OIDC, weil der nächste Kunde wieder etwas anderes nutzt. Jede Kundenidentität ist anders, und fast nichts davon kann wiederverwendet werden.
Mehr erfahren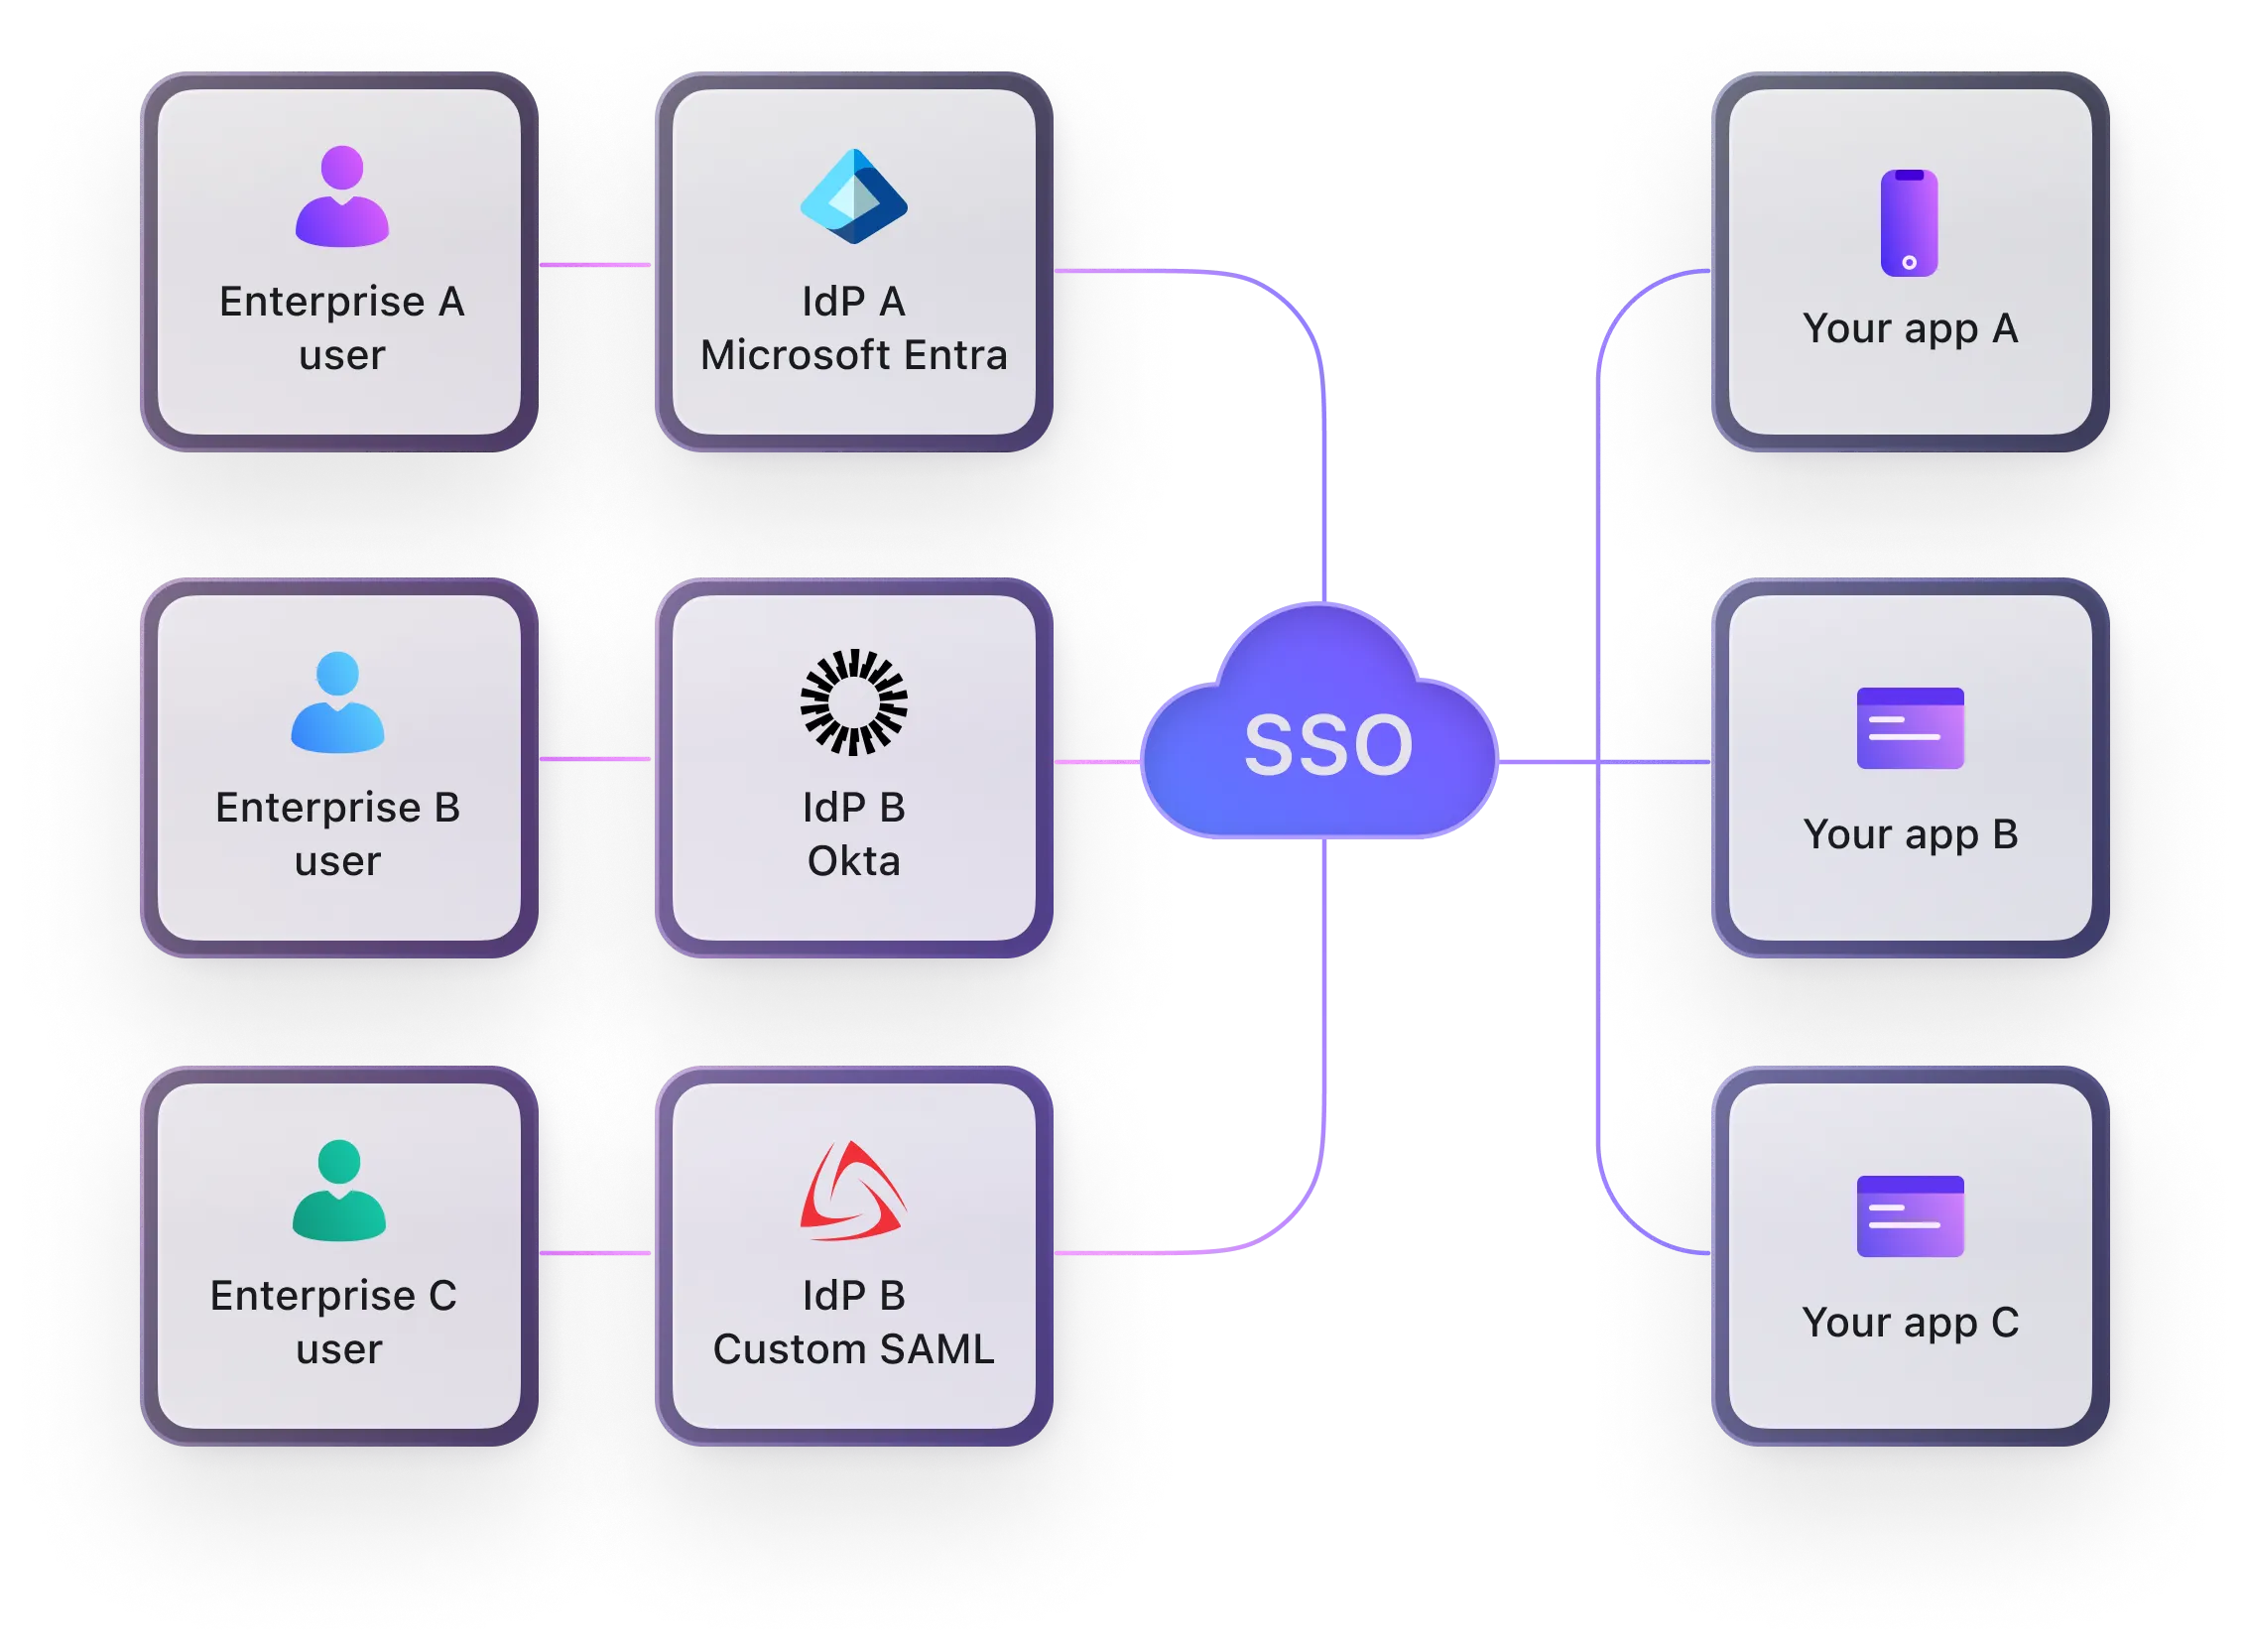
Getrennt nach Organisation, getrennt nach Produkt – oft geerbt durch Übernahmen. „Identität vereinheitlichen“ klingt wie ein Feature – im Code heißt das: Definiere neu, was ein User und eine Organisation eigentlich sind.
Mehr erfahren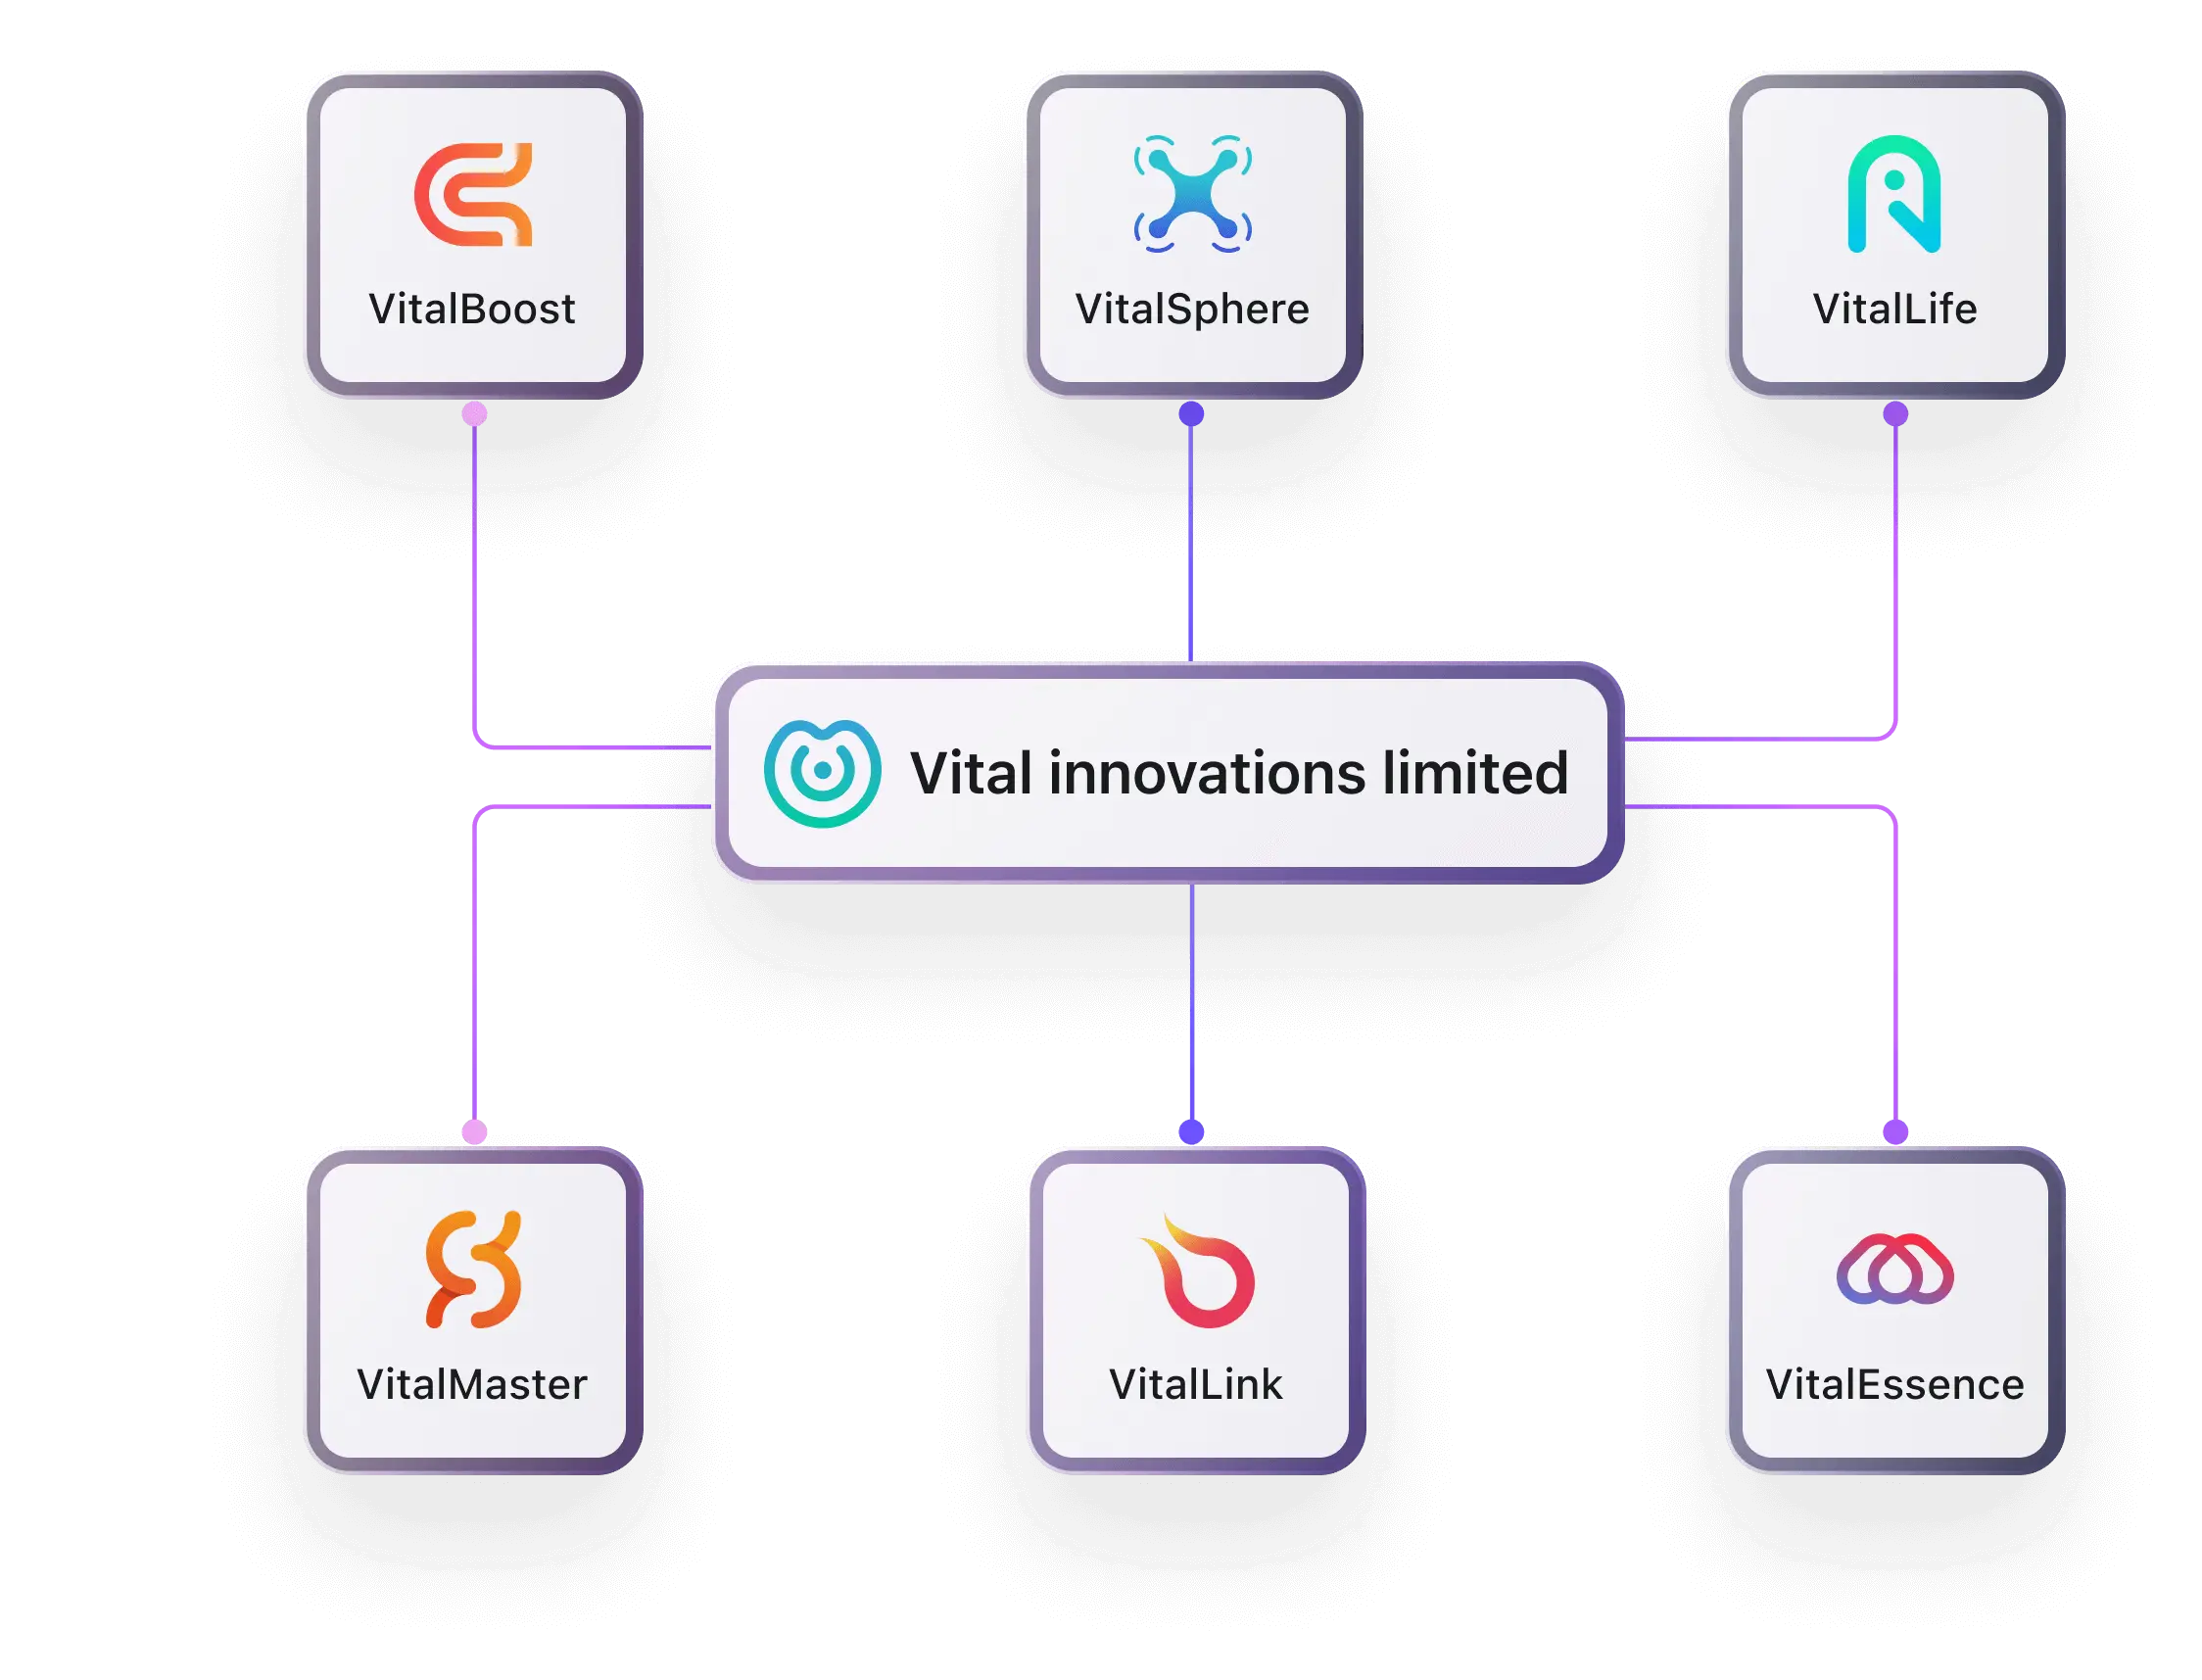
Nicht nur Menschen im Browser. Agenten, MCP-Server und Kommandozeilen handeln für irgendwelche User. Und deine Auth kann nur Leute auf Seiten einloggen.
Mehr erfahren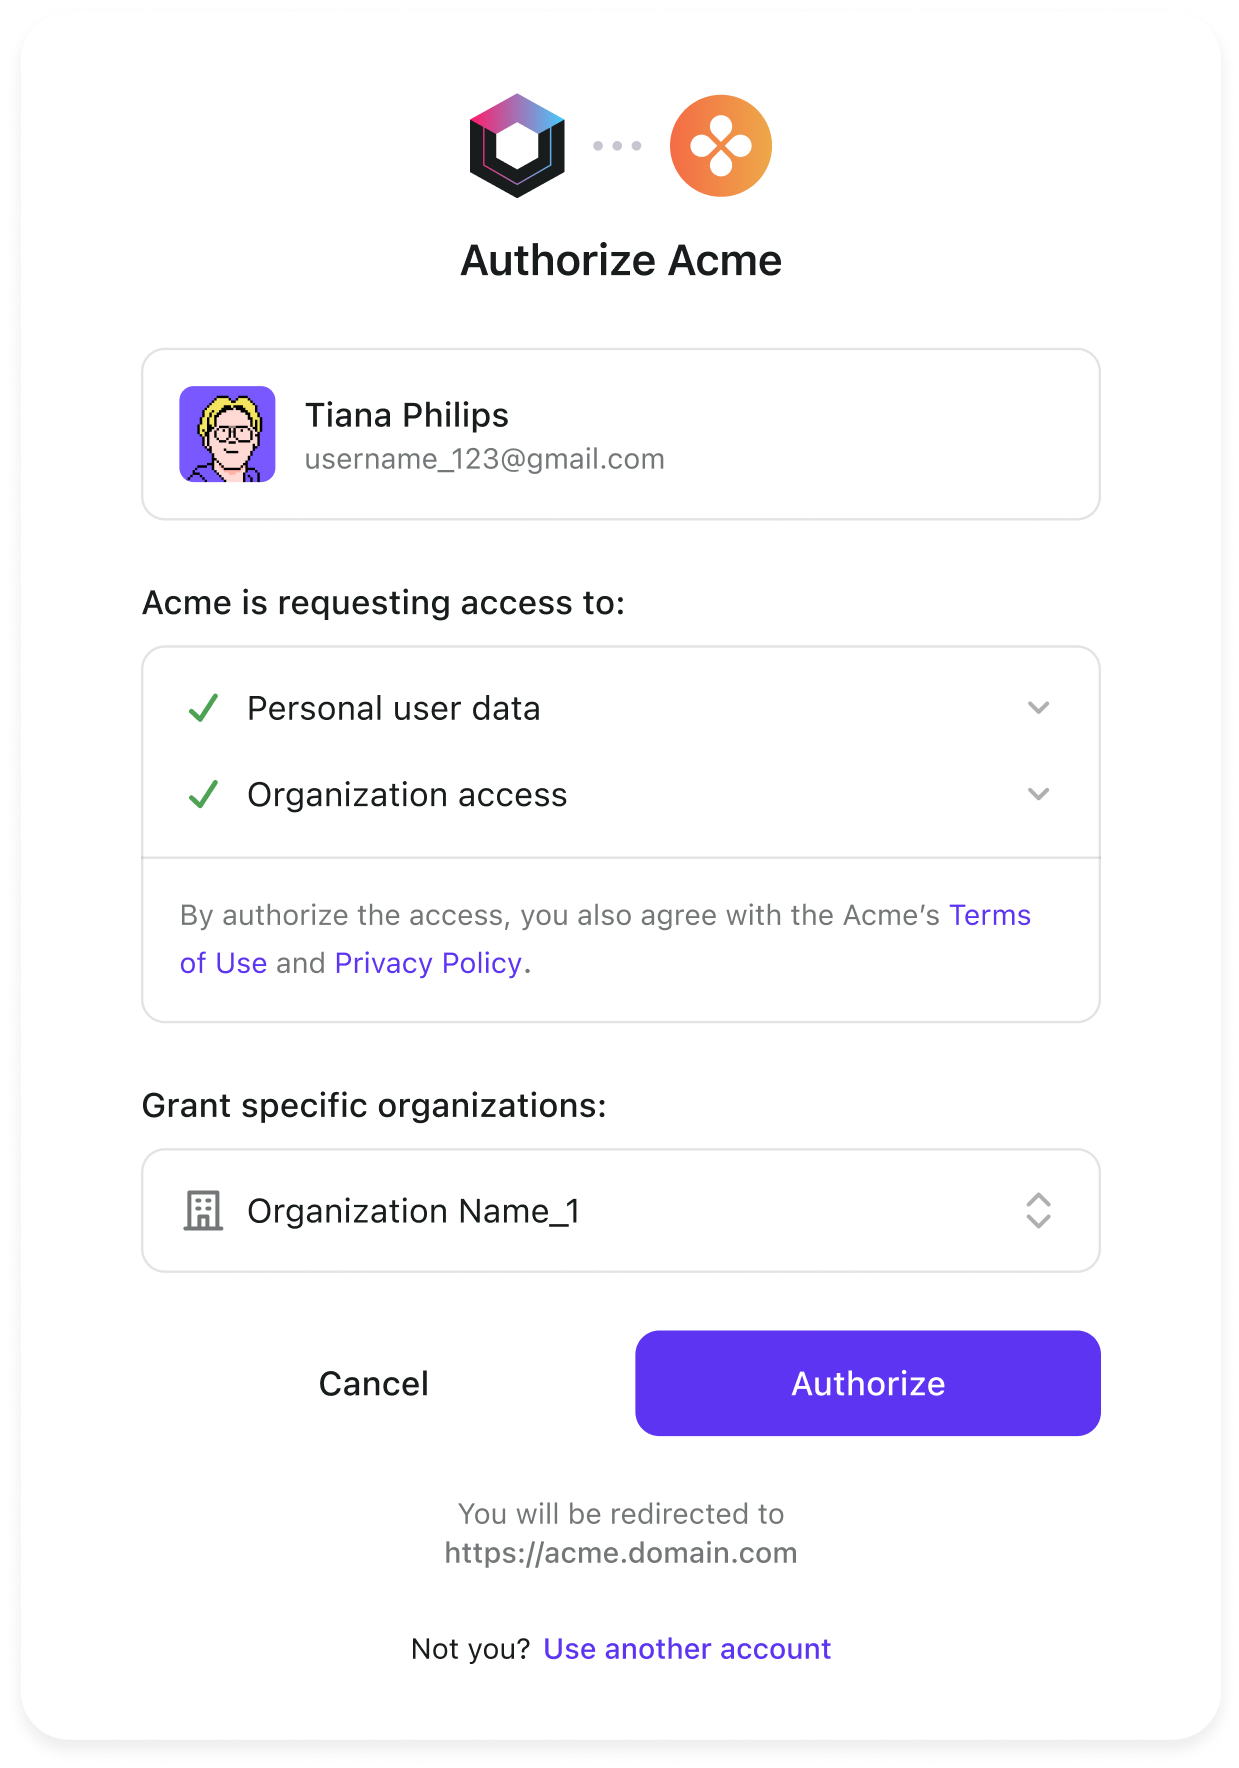
Die erste Version ist günstig: Ein paar Entwickler, ein paar Wochen, und fertig. Danach fütterst du sie jedes Jahr mit Entwicklerstunden, die eigentlich ins Kernprodukt gehörten.
Du bekommst nie eine Rechnung mit dem Betreff „Authentifizierung“.
Du bezahlst in Personenmonaten, verpassten Deadlines, Sicherheits-Altlasten und Nacharbeit. Eine Mitglieder-Organisation baute ein eigenes System um Lizenzkosten zu sparen – nach fünf Jahren hatten die Wartungskosten das längst übertroffen.
Der kritische Kontext steht im Kopf von jemandem, nicht in den Dokumenten.
Welcher Kunde wie konfiguriert ist, warum eine alte Migration wie ablief – wenn diese Person ausfällt, stockt die Enterprise-Pipeline. Wenn sie geht, geht das Wissen mit.
Kein Kunde zahlt dir einen Cent mehr, weil du deinen eigenen OAuth-Server gebaut hast.
Auth muss zuverlässig sein. Aber „zuverlässig“ ist nicht dasselbe wie „von dir gebaut“. Für die meisten Produkte ist es ein zentrales Abhängigkeitsmodul, kein Kerndifferenzierer. Das sind zwei völlig verschiedene Dinge.
Die ausgereiften Auth-Systeme bieten die Features längst: SSO, MFA, Organisationen, einheitlicher Login, Agentenzugriff. Der wirkliche Unterschied ist: Kannst du später problemlos wechseln? Baue nicht ein paar tausend Zeilen nur, um dann bei einem fremden System festzuhängen.
OIDC, OAuth und mit RS256 signierte JWTs, die du bereits kennst. Lies Claims direkt aus einem normalen Token, ohne eine proprietäre API lernen zu müssen.
Ist es Open Source und selbst-hostbar, kannst du jederzeit gehen. Tausch dein eigenes System nicht gegen eines aus, aus dem du auch nicht wieder herauskommst.
Nach registrierten Usern oder monatlich Aktiven abzurechnen bedeutet mitwachsendes Zahlenwerk – auf Dauer eine „Wachstumssteuer“, die Teams oft zum Selbstbau verleitet.
Exporte deine Userdaten wann immer du willst. Und indem du diese sensiblen Daten an Spezialisten gibst, ersparst du dir das Risiko, einen Haufen PII zu schützen, für den du nie die richtige Partei warst.
Logto ist Open Source, selbst-hostbar und als Managed Cloud nutzbar. Sign-In, MFA, SSO und RBAC funktionieren sofort mit Standard-OIDC. Die Abrechnung folgt den Tokens – und wenn du wechseln willst, steht die Tür offen.
Nein. Für frühe Demos, interne Tools, punktuelle Validierungsprojekte oder hochspezifische, feingranulare Autorisierung, die kein Standardprodukt abbilden kann, kann Eigenbau sinnvoll sein – oder auch nur zur Hälfte. Was du vermeiden solltest: Dir langfristig eine allgemeine Identitäts-Infrastruktur ans Bein zu binden, ohne es zu merken – und sie dann im Team pflegen zu müssen.
Authentifizierung beantwortet „Wer bist du?“. Autorisierung beantwortet „Was darfst du?“. In der Praxis lassen sich die beiden schwer sauber trennen: Nutzer, Organisation, Rollen, Rechte, Sessions, Token-Claims und Audit-Logs greifen ineinander. Ersetzt du also ein Auth-System, betrifft das viel mehr als nur das Login-Formular.
Weil Enterprise-SSO bedeutet, dass dein Produkt sich in das Identitätssystem des Kunden integrieren muss. Verschiedene Kunden nutzen verschiedene IdPs, Protokolle, Claimfelder, Zertifikate und Organisationszuordnungen. Nur weil der erste Kunde angeschlossen ist, werden die nächsten nicht automatisch leicht. Meist wird es zu Handarbeit, die am Ende wieder nur eine Person komplett versteht.
Ja, aber ein harter Schnitt ist selten sinnvoll. Realistisch ist Migration in Schichten: Erst neue Nutzer, neue Logins und neue Enterprise-SSO auf die Identitätsplattform bringen, existierende Nutzer dann schrittweise beim nächsten Login migrieren. Vereinheitliche zunächst Verzeichnis und Organisationsmodell, arbeite dich Stück für Stück zu feingranularen Berechtigungen vor – und halte immer Rollback-Pfade und Audit bereit.
Weil sie einen neuen Fall bringen: Ein Client greift im Namen eines Users zu. Wurde das alte System rund um Personen-Login gebaut, sind Fragen wie: Wer ist das Token-Inhaber? Mit welchem Scope? Wie widerrufen? Wer wird im Audit geloggt? kaum zu beantworten. Am Ende ist das die gleiche Klasse Business-Änderung wie Enterprise-SSO – nur mit modernem Auslöser.