为你的 B2B 应用提供原生多租户能力,一套身份系统服务所有客户。

专为面向企业与团队销售的产品、或每位新用户都从独立工作区起步的产品打造。只需定义一次角色体系,所有客户即可直接共享。

你的 SaaS 产品形态,正是 Logto 专为之设计的场景。

整个产品共用一个租户

所有客户共享同一个用户池,每家客户作为一个组织拥有各自独立的成员与角色。同一个人只需一个账号,就能同时加入多家客户组织。

为每位客户分配独立租户

如果你为每家客户单独部署一套产品实例,可以为每个客户创建专属的 Logto 租户与用户池,支持手动创建或通过 Logto API 自动创建。

构建一次 RBAC,所有客户共同复用。

面向客户成员的角色

只需定义一套角色与权限模板。无论是老客户还是新签约客户,全部直接沿用同一套角色,无需修改任何代码。

面向机器服务的角色

同一套模板也支持机器对机器应用的角色定义。将同一个后台服务应用添加到各家客户组织中,你的任务每次即可获取单一客户的令牌及对应机器角色;当某家客户需要独立凭据时,为其单独分配一个应用即可。

每家客户都拥有专属品牌与入驻方式。
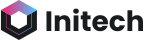
专属品牌外观

在客户的登录页展示他们自己的 Logo 与配色,并根据需要深度定制页面其余部分。

灵活的入驻方式

成员可通过带角色的邀请链接、工作邮箱域名自动加入,或直接通过公司 SSO 进入。每家客户还可以自行决定是否对成员强制开启 MFA。

井井有条地管理每家客户的成员,无需占用研发工时。

在 Logto 控制台中操作

点几下鼠标,即可将用户加入组织或调整其角色。

通过 Management API 集成

将同样的管理能力无缝内嵌到你自己的产品后台与业务流程中。

面向单个客户的组织令牌,与面向全产品的通用令牌。

在单个客户组织内的调用

组织令牌会明确携带客户 ID 及调用方在该组织中的权限。你的 API 只需校验该 ID,即可确保一家客户永远无法越权访问另一家客户的数据。

面向整个产品的通用调用

常规访问令牌携带用户身份及其全局产品权限,不绑定特定客户,适用于创建新工作区等跨组织操作。

深入了解如何构建多租户产品。

动手搭建指南

我们的架构实践

签下第 100 家客户,和第 1 家一样轻松。

一套组织模型、一套角色体系,以及让你的 API 充分信赖的令牌——从第一天一直支撑到你的最大客户。

新增客户不会推高你的账单。组织功能按固定扩展包计费,你只需为令牌付费,而不是按客户数量付费。

查看定价 →